Sécurité
EMBRACE : des failles dans les navigateurs intégrés de Cursor, GitHub Copilot, Claude Desktop, VS Code et Codex
Forever Security rapporte des failles dans les navigateurs intégrés de cinq outils IA. Cursor et Copilot corrigés ; VS Code et Codex non corrigés.
Au 30 octobre 2026, la société de sécurité Forever Security rapporte des failles dans les navigateurs intégrés de cinq outils d'IA pour développeurs : Cursor, GitHub Copilot, Claude Desktop, VS Code et Codex. Selon Forever, les failles de Cursor et de GitHub Copilot sont corrigées, celles de VS Code et de Codex ne l'étaient pas à la publication, et le statut de la variante de Forever pour Claude Desktop n'est pas précisé (une faille voisine a été corrigée, selon Noma). Cet article repose sur le récit du chercheur, non vérifié indépendamment ; les éditeurs sont en grande partie restés silencieux.
L'essentiel
- Classes de failles : exécution de code via un pont entre la page et l'agent (Cursor), usurpation de la barre d'adresse (GitHub Copilot), lecture de fichiers locaux hors du dossier du projet (Codex, VS Code, Claude Desktop).
- Statuts, selon Forever : Cursor et GitHub Copilot corrigés ; VS Code et Codex non corrigés à la publication, le 29 octobre ; Claude Desktop non précisé pour la variante de Forever.
- Confirmé par l'éditeur : une seule déclaration, celle d'OpenAI, qui dit être « aware of the issue and working to address it » (au courant du problème et en train de le traiter). Tout le reste est affirmé par le chercheur.
- À faire : mettre à jour les outils corrigés, éviter d'ouvrir des pages ou projets non fiables dans les navigateurs intégrés de VS Code et de Codex, et réduire ce qui est exposé sur le poste de développement.
Forever Security a publié sa recherche le 29 octobre 2026 (mise à jour le 30). Nous distinguons ce qui est confirmé par l'éditeur, affirmé par le chercheur (Forever) et non précisé. L'état des correctifs peut changer à tout moment. Aucun identifiant CVE n'est mentionné dans les sources consultées.
Que révèle la recherche EMBRACE ?
Forever Security a nommé sa recherche « EMBRACE », pour EMbedded BRowser, trusted like a real one (« navigateur intégré, traité comme un vrai »). Le chercheur cité est Gal Weizman. L'idée centrale : les outils d'IA de bureau embarquent un navigateur doté de capacités qu'un navigateur ordinaire n'a pas, comme un pont vers l'agent, un accès aux fichiers locaux et une barre d'adresse propre. Selon Forever, cela casse le modèle de menace habituel du web.
Forever décrit trois classes de failles, rapportées ici sans aucun détail technique.
- Exécution de code via un pont page-agent (Cursor) : une page chargée dans le navigateur intégré pouvait influencer l'agent.
- Usurpation de la barre d'adresse (GitHub Copilot) : l'aperçu pouvait afficher une adresse qui n'était pas celle de la page chargée.
- Lecture de fichiers locaux hors du dossier du projet (Codex, VS Code, Claude Desktop) : une page HTML locale pouvait accéder à des fichiers qu'elle n'aurait pas dû voir. Selon Forever, cela pouvait conduire à l'exfiltration de clés SSH, de jetons de développeur, de fichiers d'environnement et de documents privés, sur sa machine de test.
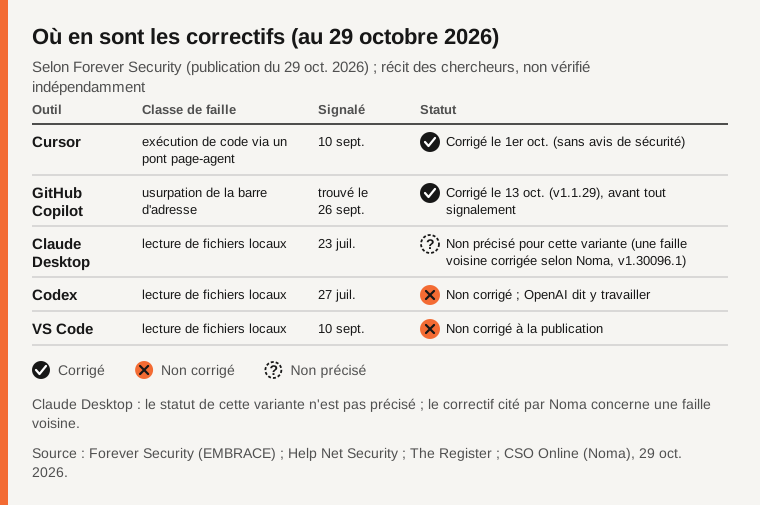
Source : Forever Security, publication technique du 29 octobre 2026 (mise à jour le 30 octobre) ; The Register, 29 octobre 2026.
Quels outils sont touchés et où en sont les correctifs ?
Tout ce qui suit est « selon Forever », sauf mention contraire.
- Cursor : une page chargée dans le navigateur intégré pouvait atteindre l'agent et lui transmettre des instructions cachées. En test, cela a conduit à l'exécution d'une commande de démonstration sur l'hôte. Help Net Security précise que l'attaque dépend du modèle et ne fonctionne pas à chaque essai. Signalé le 10 septembre, sans réponse de Cursor ; Forever a constaté une correction discrète le 1er octobre, sans avis de sécurité ni numéro de version. Cursor n'a pas répondu à The Register. Voir la fiche Cursor.
- GitHub Copilot : une page pouvait faire afficher une fausse adresse dans l'aperçu du navigateur. Version testée : 1.1.27. Trouvée le 26 septembre ; GitHub l'a corrigée dans la version 1.1.29 le 13 octobre, avant tout signalement de Forever. GitHub n'a pas répondu à The Register. Voir la fiche GitHub Copilot.
- Claude Desktop (Anthropic) : même classe de lecture de fichiers locaux. Forever dit l'avoir signalée le 23 juillet et qu'Anthropic l'a rejetée au titre de sa frontière de sécurité « Workspace Trust ». Forever ajoute qu'une autre société, Noma Security, a signalé « la même faille » le 24 juillet et qu'Anthropic l'a acceptée comme valide. La publication de Forever ne dit pas explicitement si sa variante est corrigée.
- Codex (OpenAI) : le navigateur intégré n'avait pas la restriction au dossier du projet. Signalé le 27 juillet, sans réponse reçue par Forever ; non corrigé à la publication. Un porte-parole d'OpenAI a dit à The Register être « aware of the issue and working to address it ». Voir la fiche Codex.
- VS Code (Microsoft) : la restriction au dossier couvre la page, mais pas les scripts d'arrière-plan que la page peut lancer (web workers). Signalé le 10 septembre ; selon Forever, Microsoft a classé le signalement comme invalide au titre de « Workspace Trust ». Non corrigé à la publication selon Forever. Microsoft n'a pas répondu à The Register.
Qu'est-ce qui est confirmé par les éditeurs, et qu'est-ce qui ne l'est pas ?
Une seule position d'éditeur est citée dans les sources : celle d'OpenAI, qui reconnaît le problème et dit travailler à le traiter. Les éditeurs sollicités par The Register (Cursor, GitHub, Microsoft, Anthropic) n'avaient pas répondu au moment de sa publication. Les correctifs de Cursor et de GitHub Copilot sont, eux, observables par Forever.
Tout le reste est le récit de Forever : les dates de signalement, l'absence de réponse, les refus au titre de « Workspace Trust » attribués à Microsoft et à Anthropic, et le caractère « non corrigé » de VS Code et de Codex. Nous n'avons pas pu les vérifier indépendamment.
Le cas de Claude Desktop demande de la prudence. Le 14 octobre 2026, Noma Labs a publié « SneakPeek », une faille voisine dans le volet d'aperçu HTML de l'application de bureau Claude Code. D'après Noma, relayée par CSO Online, un premier correctif avait été contourné ; le correctif final est livré dans Claude Desktop 1.30096.1 et suivantes (17 août 2026). Un score CVSS de 8,7 (élevé, v4.0) aurait été attribué par Anthropic ; un CVE est annoncé en préparation. Les dates de signalement diffèrent entre récits : le 24 juillet selon Forever, le 4 juillet selon Noma d'après la presse.
Forever traite SneakPeek et sa propre variante comme la même faille. Les sources consultées ne permettent pas de confirmer que le correctif de Noma couvre la variante de Forever, et nous n'affirmons pas que les deux sont identiques. Nous ne concluons donc ni que Claude Desktop est corrigé, ni qu'il ne l'est pas, pour cette variante.
Pourquoi un navigateur intégré est-il plus risqué qu'un navigateur normal ?
Un navigateur ordinaire isole les pages web du reste de l'ordinateur. Un navigateur intégré à un outil d'IA fait davantage : il dialogue avec l'agent et peut lire des fichiers du projet. Cette proximité déplace la frontière de confiance.
- Le pont vers l'agent : si une page peut parler à l'agent, son contenu peut devenir une instruction.
- L'accès aux fichiers : une restriction au dossier du projet s'applique à la page, pas forcément à tout ce qu'elle peut lancer.
- La barre d'adresse : dessinée par l'outil, elle perd son rôle de repère si elle peut être trompée.
Le point de fond de Forever concerne « Workspace Trust », l'invite qui demande de faire confiance à un projet. Selon le chercheur, elle protège peu en pratique, car les développeurs cliquent sur « Faire confiance » pour pouvoir travailler. Il recommande aussi de supposer qu'un agent peut essayer de contourner ses propres garde-fous. Voir aussi notre article sur la sécurité du code généré par l'IA.
Combien de temps les signalements restent-ils ouverts ?
Les durées ci-dessous sont calculées à partir des dates rapportées par Forever ; elles ne sont pas fournies par les éditeurs.
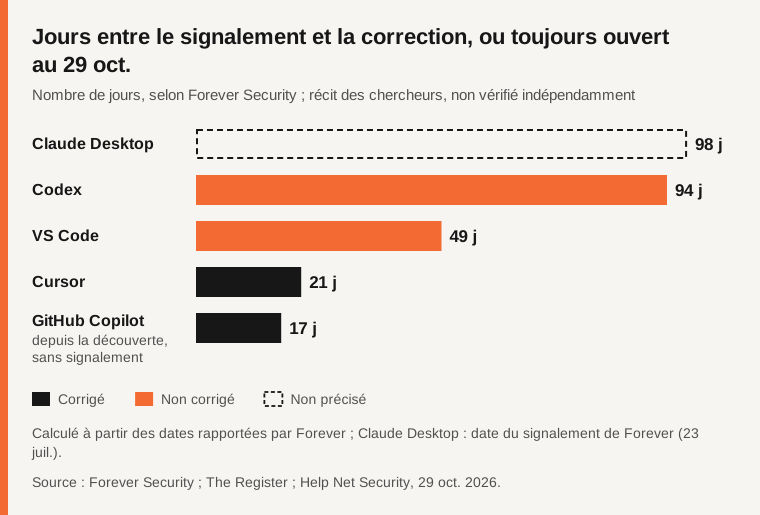
Source : calculs OrigoTech à partir des dates rapportées par Forever Security (publication du 29 octobre 2026).
Pour VS Code, Codex et Claude Desktop, le décompte s'arrête au 29 octobre, date de la publication. Une durée ne dit rien, seule, des raisons du délai.
Combien de développeurs sont concernés ?
Les chiffres de base installée sont des estimations de Forever, citées par Hackread. Elles ne sont pas vérifiées par les éditeurs : environ 40 millions de développeurs pour VS Code, plus de 5 millions d'utilisateurs hebdomadaires pour Codex. Forever évoque aussi « des centaines de millions » de développeurs et d'utilisateurs potentiellement concernés.
Ces chiffres décrivent les utilisateurs des outils, pas les personnes exposées : plusieurs failles sont déjà corrigées.
Que faire dès maintenant ?
Ces conseils sont généraux. Ils ne détaillent aucune procédure d'attaque.
- Mettre à jour : GitHub Copilot en version 1.1.29 ou plus ; Cursor à jour (corrigé le 1er octobre, version non publiée) ; Claude Desktop en version 1.30096.1 ou plus (version de correctif de SneakPeek selon Noma), en vérifiant la version après redémarrage.
- VS Code et Codex : ne pas ouvrir de pages HTML non fiables ni de projets inconnus dans le navigateur intégré ; ne pas marquer un projet comme fiable par habitude ; relire la liste des projets de confiance (conseil de Forever, relayé par Help Net Security).
- Réduire ce qui est exposé : privilégier des jetons à portée limitée et à courte durée, et éviter de laisser des clés et secrets de longue durée sur la machine de développement. C'est une hygiène générale, non propre à EMBRACE.
- Organisations : repérer ces outils sur les postes et revoir les contrôles de leurs navigateurs intégrés (conseil de Forever, via Hackread).
Tableau comparatif
| Outil | Classe de faille | Signalement (selon Forever) | Réponse de l'éditeur | Statut au 29 oct. |
|---|---|---|---|---|
| Cursor | Pont page-agent | 10 septembre | Pas de réponse à Forever ni à The Register | Corrigé le 1er octobre (selon Forever) |
| GitHub Copilot | Usurpation de la barre d'adresse | Trouvée le 26 septembre, pas de signalement | Pas de réponse à The Register | Corrigé en 1.1.29 le 13 octobre (selon Forever) |
| Claude Desktop | Lecture de fichiers locaux | 23 juillet | Rejeté au titre de « Workspace Trust » (selon Forever) | Non précisé pour la variante de Forever |
| Codex | Lecture de fichiers locaux | 27 juillet | OpenAI : « aware of the issue and working to address it » | Non corrigé à la publication (selon Forever) |
| VS Code | Lecture de fichiers locaux (scripts d'arrière-plan) | 10 septembre | Classé invalide au titre de « Workspace Trust » (selon Forever) | Non corrigé à la publication (selon Forever) |
Questions fréquentes
Quels outils sont touchés ?
Selon Forever Security, cinq : Cursor, GitHub Copilot, Claude Desktop, VS Code et Codex. La recherche porte sur leurs navigateurs intégrés.
Les failles sont-elles corrigées ?
Selon Forever, celles de Cursor (1er octobre) et de GitHub Copilot (version 1.1.29, 13 octobre) le sont, tandis que celles de VS Code et de Codex ne l'étaient pas à la publication. Le statut de la variante de Forever pour Claude Desktop n'est pas précisé, et l'état peut avoir changé depuis.
Claude Code en ligne de commande est-il concerné ?
Forever ne l'a pas testé : sa recherche porte sur les navigateurs intégrés des applications de bureau. Nous n'affirmons pas pour autant qu'il est sûr. Voir la fiche Claude Code.
Que dois-je faire si j'utilise VS Code ou Codex ?
Évitez d'ouvrir des pages HTML non fiables ou des projets inconnus dans le navigateur intégré, ne cliquez pas sur « Faire confiance » par habitude et relisez votre liste de projets de confiance. Limitez aussi les secrets de longue durée présents sur le poste.
Méthode et limites
Cet article s'appuie sur des sources publiques consultées le 30 octobre 2026 et sur le récit de Forever Security publié le 29 octobre, non vérifié indépendamment par OrigoTech. Nous n'avons pas testé les failles. La page de Noma Labs sur SneakPeek est référencée par la presse, mais nous ne l'avons pas relue directement. Les dates, les refus et les statuts sont ceux rapportés par Forever, sauf indication contraire ; les durées sont calculées par nos soins. Les chiffres de base installée sont des estimations. L'état des correctifs peut changer. Ce texte ne porte aucun jugement sur les éditeurs.
Sources
- Forever Security : EMBRACE, hacking 5 AI assistants' embedded browsers (publication technique) (vérifié le 2026-10-30)
- Help Net Security : research on AI assistant browser vulnerabilities (29 octobre 2026) (vérifié le 2026-10-30)
- The Register : researchers find bugs in 5 AI developer tools, with OpenAI and Microsoft flaws still unpatched (29 octobre 2026) (vérifié le 2026-10-30)
- Hackread : EMBRACE flaws in AI coding tools (vérifié le 2026-10-30)
- CSO Online : How Claude Code's 256KB blind spot put developers' secrets in the preview pane (vérifié le 2026-10-30)
- Noma Labs : SneakPeek (référencé par la presse, page non relue directement)
Une erreur dans cet article ? Signalez-la · Notre politique de corrections
