Seguridad
EMBRACE: fallas en los navegadores integrados de Cursor, GitHub Copilot, Claude Desktop, VS Code y Codex
Forever Security describe fallas en los navegadores integrados de cinco herramientas de IA. Cursor y Copilot, corregidos; VS Code y Codex, no. Qué se sabe.
- Agentes de programación
- IDE con IA
- #Forever Security
- #EMBRACE
- #Cursor
- #GitHub Copilot
- #Claude Desktop
- #VS Code
- #Codex
Al 30 de octubre de 2026, la empresa de seguridad Forever Security informa de fallas en los navegadores integrados de cinco herramientas de IA para desarrolladores: Cursor, GitHub Copilot, Claude Desktop, VS Code y Codex. Según su relato, Cursor y Copilot ya están corregidos, VS Code y Codex no lo estaban al publicarse, y el estado de la variante de Claude Desktop no está claro. Todo descansa en la versión del investigador: los editores, en su mayoría, no han respondido.
Lo esencial
- Tres clases de fallas: ejecución de código a través de un puente entre la página y el agente (Cursor), suplantación de la barra de direcciones (GitHub Copilot) y lectura de archivos locales fuera de la carpeta del proyecto (Codex, VS Code, Claude Desktop).
- Estados: corregidos según Forever, Cursor y GitHub Copilot; sin corregir al publicarse, VS Code y Codex; no precisado para la variante de Forever en Claude Desktop.
- Lo que confirma un editor: solo OpenAI, que dice ser consciente del problema y estar trabajando en él. Todo lo demás es afirmación del investigador.
- Qué hacer: actualizar las herramientas y, mientras VS Code y Codex no estén corregidos, no abrir páginas HTML no confiables ni proyectos desconocidos en el navegador integrado.
Este artículo se basa en el relato de Forever Security (29 de octubre de 2026), no verificado de forma independiente. No se menciona ningún CVE, y Cursor, GitHub, Microsoft y Anthropic no habían respondido a The Register al publicarse. Distinguimos tres niveles: confirmado por el editor, afirmado por el investigador (Forever) y no precisado. El estado de las correcciones puede cambiar después de esta fecha.
¿Qué revela la investigación EMBRACE?
Forever Security, una empresa de seguridad de la IA, publicó el 29 de octubre de 2026 «EMBRACE», sigla de EMbedded BRowser, trusted like a real one («navegador integrado, tratado como uno de verdad»). El investigador es Gal Weizman. Según Forever, las herramientas de IA de escritorio integran un navegador dotado de capacidades que uno normal no tiene: un puente hacia el agente, acceso a archivos locales y una barra de direcciones propia. Eso rompe el modelo de amenazas habitual de la web.
Forever agrupa sus hallazgos en tres clases:
- Ejecución de código mediante un puente página-agente, en Cursor.
- Suplantación de la barra de direcciones, en GitHub Copilot.
- Lectura de archivos locales fuera de la carpeta del proyecto a partir de una página HTML local, en Codex, VS Code y Claude Desktop. Según Forever, y en su máquina de pruebas, esto podría llevar a la exfiltración de claves, tokens y documentos privados.
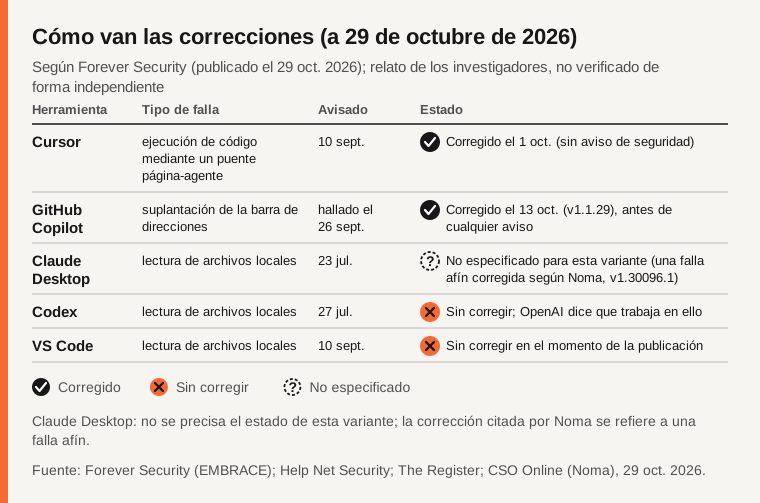
Fuente: Forever Security (29 de octubre de 2026), The Register; elaboración propia.
¿Qué herramientas están afectadas y cómo van las correcciones?
Todo lo que sigue es «según Forever», salvo indicación contraria.
- Cursor: una página cargada en el navegador integrado podía llegar al compositor del agente e inyectarle instrucciones ocultas; en las pruebas, eso llevó a ejecutar un comando en el equipo anfitrión. El ataque depende del modelo y no funciona en cada intento (Help Net Security). Forever lo comunicó el 10 de septiembre y dice no haber recibido respuesta; constató que se corrigió sin aviso el 1 de octubre, sin boletín de seguridad ni número de versión. Cursor no respondió a The Register.
- GitHub Copilot: una página podía hacer que la vista previa mostrara una dirección falsa, por ejemplo una página de inicio de sesión de github.com, mientras se cargaba otra. Versión probada: 1.1.27. Hallada el 26 de septiembre; GitHub la corrigió en la versión 1.1.29 el 13 de octubre, antes de cualquier comunicación de Forever. GitHub no respondió a The Register.
- Claude Desktop (Anthropic): misma clase de lectura de archivos locales. Forever dice haberla comunicado el 23 de julio y que Anthropic la rechazó por su frontera de seguridad «Workspace Trust»; añade que otra empresa, Noma Security, comunicó «la misma falla» el 24 de julio y que Anthropic la aceptó como válida. La publicación de Forever no dice explícitamente si su variante está corregida.
- Codex (OpenAI): el navegador integrado no tenía la restricción a la carpeta del proyecto, de modo que una página local podía leer archivos sin rodeos. Comunicado el 27 de julio; Forever no recibió respuesta y, según su relato, seguía sin corregirse al publicarse. Un portavoz de OpenAI dijo a The Register ser «aware of the issue and working to address it» (confirmado por el editor).
- VS Code (Microsoft): la restricción a la carpeta cubre la página pero no sus scripts en segundo plano (web workers). Comunicado el 10 de septiembre; según Forever, Microsoft lo clasificó como fuera de alcance por la confianza en el espacio de trabajo (Workspace Trust). Sin corregir al publicarse, según Forever. Microsoft no respondió a The Register.
¿Qué confirman los editores y qué no?
Poco. Lo único confirmado por un editor es la frase de OpenAI sobre Codex. Los demás hechos (fechas, rechazos, correcciones silenciosas, «sin corregir») son afirmaciones de Forever. Cursor, GitHub, Microsoft y Anthropic no habían respondido a The Register.
Hay además un matiz sobre Claude Desktop. Noma Labs publicó el 14 de octubre de 2026 «SneakPeek», una falla vecina en el panel de vista previa HTML de la aplicación de escritorio de Claude Code. Según Noma, relatada por CSO Online, una primera corrección fue eludida y la final se entrega en Claude Desktop 1.30096.1 y posteriores, desde el 17 de agosto de 2026. Según Noma, Anthropic le asignó una puntuación CVSS de 8,7 (alta, v4.0), con CVE y aviso en GitHub en preparación. Las fechas de comunicación difieren entre relatos: 24 de julio según Forever, 4 de julio según Noma, a través de la prensa. Forever trata ambas como la misma falla; las fuentes consultadas no permiten confirmar que sean idénticas ni que la corrección cubra la variante de Forever. Por eso no concluimos que Claude Desktop esté corregido ni sin corregir en ese punto.
¿Por qué un navegador integrado es más arriesgado que uno normal?
Un navegador integrado en una herramienta de desarrollo vive junto al agente que ejecuta tareas, el disco del proyecto y una barra de direcciones propia. Cada puente añadido es una frontera más que defender: una restricción puede aplicarse a la página y no a todo lo que esta puede poner en marcha.
Forever añade un punto de fondo: el aviso de confianza en el proyecto (Workspace Trust) protegería poco en la práctica, porque los desarrolladores pulsan «Confiar» para poder trabajar. El investigador dice que no protege al usuario, y aconseja suponer que un agente puede intentar sortear sus propias salvaguardas. Es su valoración, no un hecho verificado. Sobre el código que producen estas herramientas, véase la seguridad del código generado.
¿Cuánto tiempo llevan abiertas las comunicaciones?
Calculamos los plazos a partir de las fechas relatadas por Forever; no son cifras publicadas por los editores.
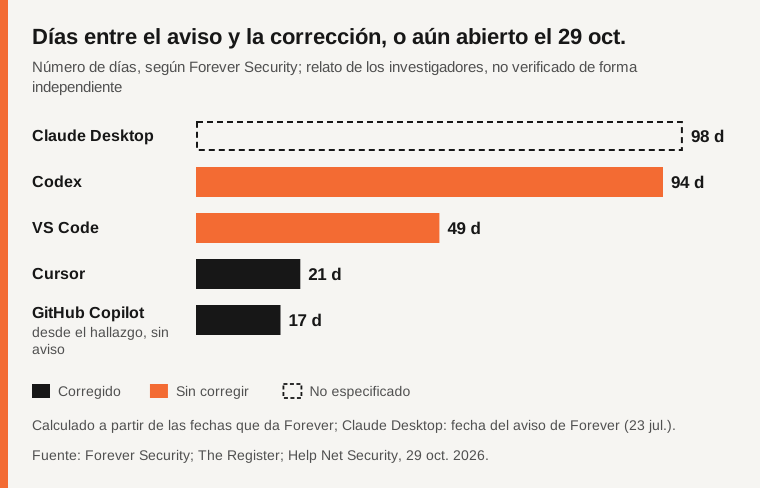
Fuente: cálculo propio a partir de las fechas relatadas por Forever Security (29 de octubre de 2026).
En resumen: 21 días en Cursor, 17 en Copilot (sin aviso previo), 49 en VS Code y 94 en Codex (aún abiertos al 29 de octubre) y 98 en Claude Desktop (estado no precisado). Los puntos de partida no son comparables entre sí.
¿Cuántos desarrolladores podrían verse afectados?
Son estimaciones de Forever, citadas por Hackread, no verificadas: unos 40 millones de desarrolladores usarían VS Code y Codex superaría los 5 millones de usuarios semanales. Forever habla de «cientos de millones» de usuarios potencialmente afectados. Cuántos están realmente expuestos depende de la versión y de la configuración, y no se ha medido de forma independiente.
¿Qué hacer ahora mismo?
Son consejos generales, no una guía de ataque.
- Actualizar: GitHub Copilot 1.1.29 o posterior; Cursor al día (corregido el 1 de octubre, versión no publicada); Claude Desktop 1.30096.1 o posterior (versión de corrección de SneakPeek según Noma; comprobar tras reiniciar).
- VS Code y Codex (sin corregir al publicarse): no abrir páginas HTML no confiables ni proyectos desconocidos en el navegador integrado; no marcar un proyecto como confiable por costumbre y revisar la lista de proyectos de confianza (consejo de Forever, relatado por Help Net Security).
- Reducir lo expuesto: tokens de alcance limitado y corta duración, sin claves de larga duración en el equipo de desarrollo (higiene general, no específica de EMBRACE).
- Organizaciones: localizar estas herramientas en los equipos y revisar los controles que enmarcan sus navegadores integrados (consejo de Forever, vía Hackread).
Tabla comparativa
| Herramienta | Clase de falla | Comunicación (según Forever) | Respuesta del editor | Estado al 29 de octubre |
|---|---|---|---|---|
| Cursor | Ejecución de código vía puente página-agente | 10 de septiembre | Sin respuesta a Forever ni a The Register | Corregido el 1 de octubre, sin aviso (según Forever) |
| GitHub Copilot | Suplantación de la barra de direcciones | Hallada el 26 de septiembre; sin comunicación previa | Sin respuesta a The Register | Corregido en 1.1.29 el 13 de octubre (según Forever) |
| Claude Desktop | Lectura de archivos locales | 23 de julio (Noma: 24 de julio según Forever) | Rechazada por Workspace Trust según Forever; la de Noma, aceptada | No precisado para la variante de Forever |
| Codex | Lectura de archivos locales | 27 de julio | OpenAI: «aware of the issue and working to address it» | Sin corregir (según Forever) |
| VS Code | Lectura de archivos locales (web workers) | 10 de septiembre | Fuera de alcance por Workspace Trust según Forever; sin respuesta a The Register | Sin corregir (según Forever) |
Preguntas frecuentes
¿Qué herramientas están afectadas?
Según Forever Security, cinco: Cursor, GitHub Copilot, Claude Desktop, VS Code y Codex, con tres clases de falla distintas.
¿Las fallas están corregidas?
Según Forever, Cursor y GitHub Copilot sí; VS Code y Codex no lo estaban al publicarse, y el estado de la variante de Claude Desktop no está precisado. El estado puede haber cambiado desde el 29 de octubre.
¿Claude Code en línea de comandos está afectado?
Forever no lo probó: la investigación trata los navegadores integrados de las aplicaciones de escritorio. No afirmamos que esté a salvo ni que no lo esté. Consulte la ficha de Claude Code.
¿Qué debo hacer si uso VS Code o Codex?
No abrir páginas HTML no confiables ni proyectos desconocidos en el navegador integrado, no confiar en un proyecto por costumbre y limitar los secretos presentes en el equipo.
Método y límites
Este artículo resume el relato de Forever Security, publicado el 29 de octubre de 2026 y no verificado de forma independiente, y los medios que lo relayan. No se menciona ningún CVE. Fechas, rechazos y estados «sin corregir» son afirmaciones del investigador; los plazos en días son cálculos propios; las cifras de base instalada son estimaciones de Forever. La publicación de Noma Labs la conocemos a través de la prensa, sin relectura directa. A propósito, no describimos técnicas de explotación. El estado puede cambiar.
Fuentes
- Forever Security: EMBRACE, publicación técnica (verificado el 30-10-2026)
- Help Net Security: fallas en navegadores de asistentes de IA (verificado el 30-10-2026)
- The Register: errores en 5 herramientas de IA para desarrolladores (verificado el 30-10-2026)
- Hackread: EMBRACE (verificado el 30-10-2026)
- CSO Online: SneakPeek y Noma (verificado el 30-10-2026)
- Noma Labs: SneakPeek (referenciado por la prensa; página no releída directamente)
¿Ha detectado un error en este artículo? Comuníquenoslo · Nuestra política de correcciones
