Sicurezza
EMBRACE: falle nei browser integrati di Cursor, GitHub Copilot, Claude Desktop, VS Code e Codex
Forever Security riporta falle nei browser integrati di cinque strumenti IA. Cosa confermano gli editori, cosa è solo affermato, cosa fare.
- Agenti di programmazione
- IDE con IA
- #Forever Security
- #EMBRACE
- #Cursor
- #GitHub Copilot
- #Claude Desktop
- #VS Code
- #Codex
Al 30 ottobre 2026, Forever Security riporta falle nei browser integrati di cinque strumenti IA per sviluppatori. Secondo il suo racconto, Cursor e GitHub Copilot sono corretti, VS Code e Codex risultavano aperti alla pubblicazione; per Claude Desktop lo stato della variante di Forever non è precisato, mentre una falla vicina è corretta secondo Noma. Si tratta del resoconto del ricercatore, non verificato in modo indipendente, e la maggior parte degli editori non ha risposto.
L'essenziale
- Classi di falle: tre famiglie, cioè un ponte tra pagina e agente (Cursor), un indirizzo falsificato nell'anteprima (GitHub Copilot) e la lettura di file locali fuori dalla cartella del progetto (Codex, VS Code, Claude Desktop).
- Stato: corrette per Cursor e Copilot, non corrette per VS Code e Codex alla pubblicazione, non precisato per la variante Claude Desktop. Tutto questo è affermato da Forever.
- Confermato da un editore: un solo elemento, la dichiarazione di OpenAI di essere «aware of the issue and working to address it».
- Cosa fare: aggiornare gli strumenti, non aprire pagine HTML non attendibili né progetti sconosciuti nel browser integrato, e limitare i segreti presenti sulla macchina di sviluppo.
Distinguiamo ciò che è confermato dall'editore, affermato dal ricercatore (Forever Security, 29 ottobre 2026) e non precisato. Nessun CVE è menzionato. Lo stato delle correzioni può cambiare.
Che cosa rivela la ricerca EMBRACE?
Il 29 ottobre 2026 Forever Security, società di sicurezza dell'IA, ha pubblicato «EMBRACE», sigla di EMbedded BRowser, trusted like a real one («browser integrato, trattato come uno vero»). L'autore è il ricercatore Gal Weizman. L'idea centrale: gli strumenti IA da desktop incorporano un browser dotato di capacità che un browser normale non ha, come un ponte verso l'agente, l'accesso ai file locali e una barra degli indirizzi propria. Secondo Forever questo incrina il modello di minaccia del web.
Forever descrive tre classi di falle: l'esecuzione di codice tramite un ponte tra pagina e agente (Cursor), la falsificazione della barra degli indirizzi (GitHub Copilot) e la lettura di file locali fuori dalla cartella del progetto tramite una pagina HTML locale (Codex, VS Code, Claude Desktop). Quest'ultima classe potrebbe esporre, secondo Forever e sulla sua macchina di prova, chiavi, token di sviluppo e documenti privati.
Lo stato di ciascuno strumento secondo Forever.
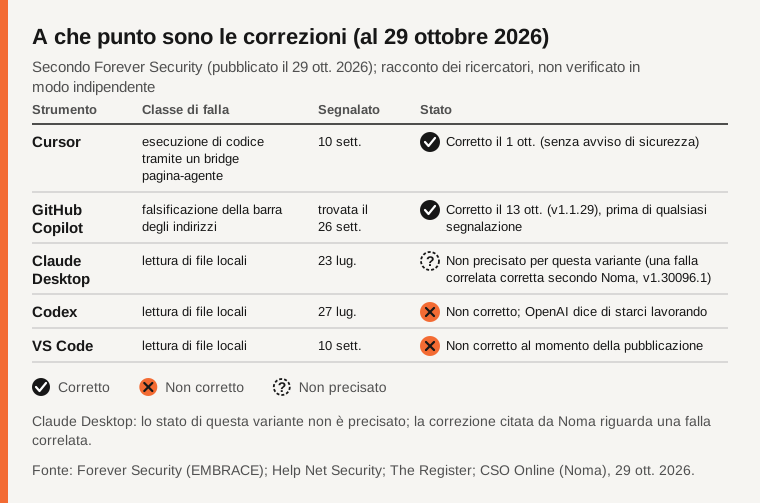
Fonte: Forever Security, Help Net Security; lo stato è quello affermato da Forever.
Quali strumenti sono coinvolti e a che punto sono le correzioni?
Tutto è «secondo Forever», salvo diversa indicazione.
- Cursor: una pagina caricata nel browser integrato poteva raggiungere il compositore dell'agente e inserirvi istruzioni nascoste, il che in un test ha portato all'esecuzione di un comando sull'host. Dipende dal modello e non riesce a ogni tentativo (Help Net Security). Segnalata il 10 settembre; Cursor non ha risposto; Forever ha constatato la correzione senza annunci il 1° ottobre, senza avviso di sicurezza né versione. Cursor non ha risposto a The Register.
- GitHub Copilot: una pagina poteva far mostrare un indirizzo falso nell'anteprima del browser mentre ne era caricata un'altra. Versione testata: 1.1.27. Trovata il 26 settembre; GitHub l'ha corretta nella versione 1.1.29 il 13 ottobre, prima di qualsiasi segnalazione di Forever. GitHub non ha risposto a The Register.
- Claude Desktop (Anthropic): stessa classe di lettura di file locali. Forever dice di averla segnalata il 23 luglio e che Anthropic l'ha respinta in base al proprio confine di sicurezza «Workspace Trust». Forever aggiunge che Noma Security avrebbe segnalato «la stessa falla» il 24 luglio e che Anthropic l'avrebbe accettata come valida. Forever non dice esplicitamente se la sua variante sia corretta.
- Codex (OpenAI): il browser integrato non avrebbe avuto la restrizione alla cartella del progetto. Segnalata il 27 luglio; Forever dice di non aver ricevuto risposta e che non era corretta alla pubblicazione. Un portavoce di OpenAI ha detto a The Register di essere «aware of the issue and working to address it».
- VS Code (Microsoft): la restrizione alla cartella coprirebbe la pagina ma non i suoi script in background (web worker). Segnalata il 10 settembre; secondo Forever, Microsoft ha classificato la segnalazione come non valida in base a «Workspace Trust». Non corretta alla pubblicazione secondo Forever; Microsoft non ha risposto a The Register.
Che cosa è confermato dagli editori e che cosa no?
Confermato da un editore: soltanto la frase di OpenAI su Codex, riferita da The Register, più le correzioni osservabili (per esempio GitHub Copilot 1.1.29).
Affermato da Forever: tutto il resto, comprese date di segnalazione, rifiuti, assenze di risposta e il carattere «non corretto» di VS Code e Codex. Che Microsoft abbia classificato la segnalazione come non valida in base a Workspace Trust, o Anthropic respinto la variante di Claude Desktop in base allo stesso confine, sono posizioni riportate da Forever, non verificate da noi.
Non precisato: se la variante Claude Desktop di Forever sia corretta. Noma Labs ha pubblicato il 14 ottobre 2026 «SneakPeek», una falla vicina nel riquadro di anteprima HTML dell'app desktop di Claude Code. Secondo Noma, riportata da CSO Online, un primo correttivo era stato aggirato e quello finale è incluso in Claude Desktop 1.30096.1 e successive, con data 17 agosto 2026; Anthropic avrebbe assegnato un punteggio CVSS 8,7 (alto, v4.0), con CVE e avviso GitHub in preparazione alla pubblicazione. Le date di segnalazione divergono tra i racconti: 24 luglio per Forever, 4 luglio per Noma secondo la stampa. Forever tratta le due falle come la stessa; le fonti consultate non permettono di confermare che SneakPeek e la variante di Forever coincidano, né che la correzione copra quest'ultima.
Perché un browser integrato è più rischioso di un browser normale?
Un browser normale isola le pagine web: una pagina non legge i file del computer. Un browser integrato in uno strumento di sviluppo mostra l'anteprima di un progetto e viene collegato a funzioni che una pagina ordinaria non dovrebbe raggiungere. Ne derivano tre ponti. Il primo è quello verso l'agente: se una pagina può comunicare con l'assistente IA, può tentare di influenzarne le istruzioni. Il secondo è l'accesso ai file locali, che serve a caricare l'anteprima ma amplia ciò che una pagina può toccare. Il terzo è la barra degli indirizzi, che l'utente considera una fonte di fiducia: se una pagina riesce a farle mostrare un indirizzo diverso da quello reale, la fiducia è mal riposta.
Secondo Forever, la restrizione alla cartella del progetto si applicava alla pagina, ma non a tutto ciò che la pagina può avviare. Workspace Trust è l'avviso con cui si dichiara attendibile un progetto. Secondo Forever, in pratica protegge poco, perché gli sviluppatori cliccano «Mi fido» per poter lavorare. È il parere del ricercatore, non un fatto stabilito.
Per quanto tempo restano aperte le segnalazioni?
Le durate seguenti sono calcolate da noi a partire dalle date riportate da Forever, senza verifica indipendente.
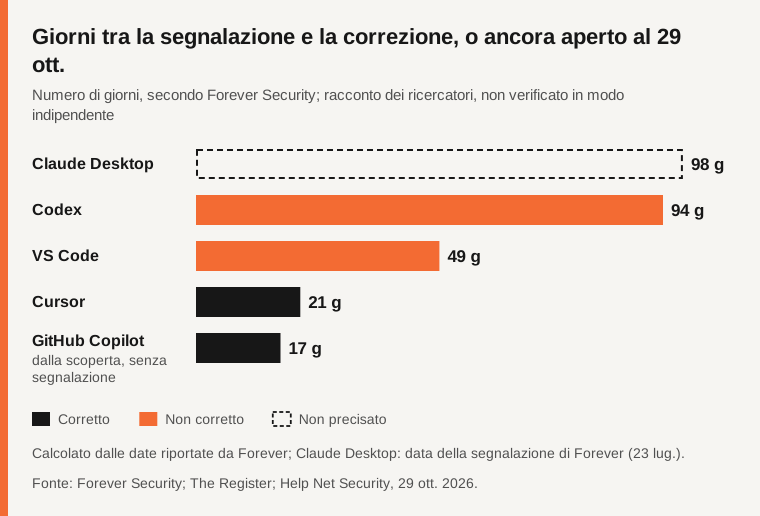
Fonte: calcolo a partire dalle date riportate da Forever Security; per Copilot il conteggio parte dalla scoperta, non da una segnalazione.
Cursor: 21 giorni dalla segnalazione alla correzione; Copilot: 17 giorni dalla scoperta; VS Code: 49 giorni e Codex: 94 giorni senza correzione alla pubblicazione; Claude Desktop: 98 giorni dal 23 luglio, stato non precisato. I giorni non spiegano le ragioni dei tempi.
Quanti sviluppatori sono coinvolti?
Le cifre sono stime di Forever, riprese da Hackread, e non dati degli editori. Forever parla di circa 40 milioni di sviluppatori per VS Code e di più di 5 milioni di utenti settimanali per Codex, e cita «centinaia di milioni» di sviluppatori e utenti potenzialmente interessati. Sono ordini di grandezza, non un conteggio delle persone esposte.
Che cosa fare adesso?
Sono consigli generali, non una procedura.
- Aggiornare: GitHub Copilot alla versione 1.1.29 o successiva; Cursor all'ultima versione (corretta il 1° ottobre, versione non pubblicata); Claude Desktop alla 1.30096.1 o successiva, versione di correzione di SneakPeek secondo Noma, da verificare dopo il riavvio.
- Con VS Code e Codex (non corretti alla pubblicazione): non aprire pagine HTML non attendibili né progetti sconosciuti nel browser integrato, non contrassegnare un progetto come attendibile per abitudine e rileggere l'elenco dei progetti attendibili (consiglio di Forever riportato da Help Net Security).
- Ridurre ciò che è esposto sulla macchina: token a portata limitata e di breve durata, ed evitare chiavi e segreti di lunga durata sul computer di sviluppo. È igiene generale, non specifica di EMBRACE. Sul tema più ampio si veda il nostro articolo sul codice generato dall'IA e la sicurezza.
- Per le organizzazioni: individuare questi strumenti sui computer e rivedere i controlli che inquadrano i loro browser integrati (consiglio di Forever, via Hackread).
Tabella di confronto
| Strumento | Classe di falla | Segnalazione | Risposta dell'editore | Stato al 29 ott. |
|---|---|---|---|---|
| Cursor | Ponte pagina-agente | 10 set. (Forever) | Nessuna risposta (Forever); nessuna risposta a The Register | Corretta il 1° ott. senza avviso (Forever) |
| GitHub Copilot | Indirizzo falsificato | Trovata il 26 set.; nessuna segnalazione | Corretta nella 1.1.29 il 13 ott.; nessuna risposta a The Register | Corretta |
| Claude Desktop | Lettura di file locali | 23 lug. (Forever) | Respinta, secondo Forever, in base a Workspace Trust | Non precisato per la variante di Forever |
| Codex | Lettura di file locali | 27 lug. (Forever) | Nessuna risposta a Forever; OpenAI «aware of the issue and working to address it» | Non corretta (Forever) |
| VS Code | Lettura di file locali | 10 set. (Forever) | Non valida in base a Workspace Trust, secondo Forever; nessuna risposta a The Register | Non corretta (Forever) |
Domande frequenti
Quali strumenti sono coinvolti?
Secondo Forever Security, Cursor, GitHub Copilot, Claude Desktop, VS Code e Codex. La ricerca riguarda i browser integrati di queste applicazioni.
Le falle sono corrette?
Secondo Forever, sì per Cursor e GitHub Copilot, no per VS Code e Codex alla pubblicazione. Per la variante di Claude Desktop lo stato non è precisato.
Claude Code da riga di comando è coinvolto?
Forever non l'ha testato: la ricerca riguarda i browser integrati delle applicazioni desktop. Non lo definiamo né sicuro né vulnerabile.
Che cosa devo fare se uso VS Code o Codex?
Evitare di aprire pagine HTML non attendibili o progetti sconosciuti nel browser integrato e non contrassegnare un progetto come attendibile per abitudine. Controllare gli aggiornamenti degli editori.
Metodo e limiti
Questo articolo si basa sul racconto di Forever Security, pubblicato il 29 ottobre 2026 e aggiornato il 30 ottobre, e sulla stampa che lo riprende. Non abbiamo verificato in modo indipendente né le falle né le date. Gli editori contattati da The Register (Cursor, GitHub, Microsoft, Anthropic) non avevano risposto al momento della sua pubblicazione. Nessun CVE è menzionato. La pagina di Noma Labs su SneakPeek è citata dalla stampa e non è stata riletta direttamente. I numeri di giorni sono nostri calcoli, le cifre sulla base installata sono stime di Forever. Non descriviamo alcun dettaglio di sfruttamento. Lo stato delle correzioni può cambiare: verificate sempre le comunicazioni ufficiali degli editori.
Fonti
- Forever Security: EMBRACE, pubblicazione tecnica (verificato il 2026-10-30)
- Help Net Security: ricerca sulle falle dei browser degli assistenti IA (verificato il 2026-10-30)
- The Register: bug in 5 strumenti IA per sviluppatori, falle di OpenAI e Microsoft non corrette (verificato il 2026-10-30)
- Hackread: falle EMBRACE negli strumenti IA di programmazione (verificato il 2026-10-30)
- CSO Online: SneakPeek e il riquadro di anteprima di Claude Code (verificato il 2026-10-30)
- Noma Labs: SneakPeek (citata dalla stampa; pagina non riletta direttamente)
Avete notato un errore in questo articolo? Segnalatelo · La nostra politica sulle correzioni
