Sicherheit
EMBRACE: Schwachstellen in den eingebauten Browsern von Cursor, Copilot, Claude Desktop, VS Code und Codex
Forever Security meldet Lücken in den eingebauten Browsern von fünf KI-Tools. Cursor und Copilot sind behoben, VS Code und Codex laut Forever noch offen.
Am 30. Oktober 2026 gilt: Die Sicherheitsfirma Forever Security berichtet von Schwachstellen in den eingebauten Browsern von fünf KI-Tools für den Desktop. Cursor und GitHub Copilot sind laut Forever behoben, VS Code und Codex waren zum Zeitpunkt der Veröffentlichung nicht behoben, und für die von Forever gemeldete Variante in Claude Desktop ist der Status nicht ausdrücklich genannt (eine verwandte Lücke ist laut Noma behoben). Der Artikel stützt sich auf den Bericht des Forscherteams, der nicht unabhängig überprüft ist; die Hersteller haben sich größtenteils nicht geäußert.
Das Wesentliche
- Drei Klassen von Schwachstellen: Codeausführung über eine Brücke zwischen Webseite und Agent (Cursor), Vortäuschen der Adressleiste (GitHub Copilot) und Lesen lokaler Dateien außerhalb des Projektordners (Codex, VS Code, Claude Desktop). Es ist keine CVE-Nummer genannt.
- Stand laut Forever: Cursor (21 Tage nach Meldung) und GitHub Copilot (Version 1.1.29) sind behoben; VS Code und Codex waren bei der Veröffentlichung offen; für Claude Desktop ist der Status der Forever-Variante nicht ausdrücklich genannt.
- Vom Hersteller bestätigt: Nur OpenAI hat laut The Register gesagt, das Problem sei bekannt und man arbeite an einer Lösung. Alles andere ist die Darstellung von Forever.
- Was zu tun ist: Tools aktualisieren, in VS Code und Codex keine nicht vertrauenswürdigen Seiten oder unbekannten Projekte im eingebauten Browser öffnen und die Liste der als vertrauenswürdig markierten Projekte prüfen.
Forever Security hat die Untersuchung am 29. Oktober 2026 veröffentlicht, die technische Darstellung wurde laut aiweekly am 30. Oktober aktualisiert. Wir unterscheiden durchgehend zwischen vom Hersteller bestätigt, vom Forscher behauptet (Forever Security, nicht unabhängig überprüft) und nicht angegeben. Der Stand ist der des 30. Oktober 2026 und kann sich ändern, wenn Hersteller Korrekturen ausliefern. Cursor, GitHub, Microsoft und Anthropic haben auf die Anfrage von The Register bei dessen Veröffentlichung nicht geantwortet. Dieser Artikel beschreibt Klassen von Schwachstellen und Status, keine Angriffsschritte.
Was zeigt die EMBRACE-Untersuchung?
Forever Security, ein Unternehmen für KI-Sicherheit, hat am 29. Oktober 2026 unter dem Namen „EMBRACE“ (EMbedded BRowser, trusted like a real one, sinngemäß „eingebetteter Browser, wie ein echter behandelt“) eine Untersuchung veröffentlicht. Der Forscher ist Gal Weizman. Die Beobachtung: KI-Tools für den Desktop bauen einen Browser ein und geben ihm Fähigkeiten, die ein normaler Browser nicht hat, etwa eine Brücke zum Agenten, Zugriff auf lokale Dateien und eine eigene Adressleiste. Damit trägt das übliche Bedrohungsmodell des Webs hier nicht mehr.
Betroffen sind laut Forever fünf Tools, mit drei Klassen von Schwachstellen:
- Codeausführung über eine Brücke zwischen Seite und Agent (Cursor).
- Vortäuschen der Adressleiste (GitHub Copilot).
- Lesen lokaler Dateien außerhalb des Projektordners über eine lokale HTML-Seite (Codex, VS Code, Claude Desktop). Laut Forever konnte das bis zum Abfluss von SSH-Schlüsseln, Entwickler-Tokens, Umgebungsdateien und privaten Dokumenten führen, gemessen auf dem Testrechner des Forschers.
Eine CVE-Nummer ist in den von uns gesichteten Quellen nicht genannt.
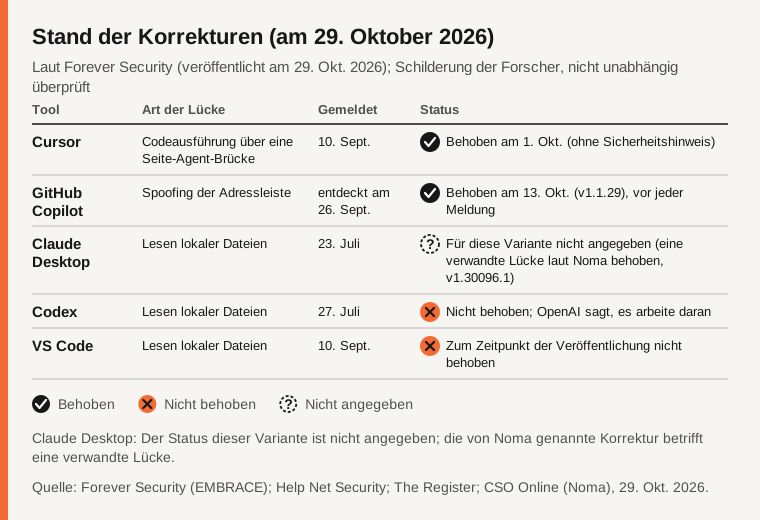
Quelle: Forever Security, über The Register, Help Net Security und Hackread (geprüft am 30.10.2026).
Welche Tools sind betroffen und wie ist der Stand der Korrekturen?
Alles Folgende ist die Darstellung von Forever, außer wo ausdrücklich „bestätigt“ steht.
- Cursor: Eine im eingebauten Browser geladene Seite konnte laut Forever den Composer des Agenten erreichen und dort versteckte Anweisungen einschleusen. Im Test führte das zur Ausführung eines Befehls auf dem Host. Laut Help Net Security hängt der Angriff vom Modell ab und gelingt nicht bei jedem Versuch. Gemeldet am 10. September, Cursor antwortete nicht; Forever stellte fest, dass die Lücke am 1. Oktober ohne Sicherheitshinweis und ohne Versionsnummer stillschweigend behoben wurde. Cursor hat auf The Register nicht geantwortet.
- GitHub Copilot: Eine Seite konnte im Vorschau-Browser eine falsche Adresse anzeigen lassen (zum Beispiel eine gefälschte github.com-Anmeldeseite), während eine andere Seite geladen war. Getestet wurde Version 1.1.27, die Lücke wurde am 26. September gefunden. GitHub behob sie am 13. Oktober in Version 1.1.29, vor jeder Meldung von Forever. GitHub hat auf The Register nicht geantwortet.
- Claude Desktop (Anthropic): dieselbe Klasse des Lesens lokaler Dateien. Forever sagt, die Lücke am 23. Juli gemeldet zu haben und dass Anthropic sie unter Verweis auf die Sicherheitsgrenze „Workspace Trust“ abgelehnt hat. Zudem habe eine andere Firma, Noma Security, am 24. Juli „dieselbe Lücke“ gemeldet, und Anthropic habe sie als gültig akzeptiert. Die Veröffentlichung von Forever sagt nicht ausdrücklich, ob die Forever-Variante behoben ist. Mehr dazu unten.
- Codex (OpenAI): Dem eingebauten Browser fehlte die Beschränkung auf den Projektordner, sodass eine lokale Seite Dateien ohne Umweg lesen konnte. Gemeldet am 27. Juli, laut Forever ohne Antwort, bei der Veröffentlichung nicht behoben. Ein Sprecher von OpenAI sagte The Register, man sei sich des Problems bewusst und arbeite an einer Lösung („aware of the issue and working to address it“). Das ist die einzige Aussage eines Herstellers, die wir als bestätigt führen.
- VS Code (Microsoft): Die Beschränkung auf den Ordner gilt für die Seite, aber nicht für ihre Hintergrundskripte (Web Worker). Gemeldet am 10. September; laut Forever hat Microsoft die Meldung unter Verweis auf „Workspace Trust“ als ungültig eingestuft. Bei der Veröffentlichung laut Forever nicht behoben. Microsoft hat auf The Register nicht geantwortet.
Die verwandte Lücke „SneakPeek“ in Claude Desktop (Noma Labs, 14. Oktober 2026): Sie betrifft den HTML-Vorschaubereich der Desktop-App von Claude Code. Laut Noma (über CSO Online) wurde eine erste Korrektur umgangen; die endgültige Korrektur steckt in Claude Desktop 1.30096.1 und neuer, ausgeliefert am 17. August 2026. Anthropic hat laut Noma einen CVSS-Wert von 8,7 vergeben (hoch, v4.0); CVE und GitHub-Hinweis seien zur Veröffentlichung in Vorbereitung gewesen. Forever behandelt beide als dieselbe Lücke; die von uns gesichteten Quellen erlauben nicht zu bestätigen, dass die Korrektur auch die Forever-Variante abdeckt. Wir behaupten daher weder, dass die Forever-Variante behoben ist, noch, dass sie es nicht ist.
Was ist von den Herstellern bestätigt und was nicht?
Bestätigt ist wenig:
- Vom Hersteller bestätigt: OpenAI sagt, das Problem sei bekannt und man arbeite daran. Dazu kommen beobachtbare Korrekturen (Copilot 1.1.29).
- Vom Forscher behauptet: alles andere, einschließlich der Meldedaten, der ausgebliebenen Antworten und der Aussage „nicht behoben“. Dass Cursor am 1. Oktober stillschweigend korrigiert hat, ist eine Feststellung von Forever.
- Berichtete Positionen: Laut Forever haben Anthropic und Microsoft Meldungen unter Verweis auf „Workspace Trust“ zurückgewiesen. Wir geben das als berichtete Position wieder und bewerten es nicht.
- Nicht angegeben: der Status der Forever-Variante in Claude Desktop und die Versionsnummer der Cursor-Korrektur.
- Abweichende Daten: Für die Meldung von Noma nennt Forever den 24. Juli, Noma laut Presse den 4. Juli. Wir klären das nicht auf.
Warum ist ein eingebauter Browser riskanter als ein normaler?
Ein normaler Browser hält Webseiten in einer engen Umgebung: Eine Seite sieht keine Dateien auf dem Rechner und steuert keine anderen Programme. Ein eingebauter Browser in einem KI-Tool bricht diese Annahmen auf, weil er absichtlich mit dem Rest des Tools verbunden ist. Es gibt eine Brücke zum Agenten, der Befehle ausführen kann, lokale Dateien sind erreichbar, und die Adressleiste gehört dem Tool. Eine Seite, die ein Entwickler zur Vorschau öffnet, steht damit näher an wertvollen Dingen als in einem Browser-Tab.
Dazu kommt das Vertrauen in den Arbeitsbereich. Die Abfrage „diesem Projekt vertrauen?“ (Workspace Trust) soll das Risiko begrenzen. Forever hält sie in der Praxis für kaum schützend, weil Entwickler auf „Vertrauen“ klicken, um arbeiten zu können; der Forscher sagt, sie schütze den Nutzer nicht. Er rät außerdem, davon auszugehen, dass ein Agent versuchen kann, seine eigenen Schutzmaßnahmen zu umgehen. Ein Beispiel für eine Klasse: Die Beschränkung auf den Projektordner galt für die Seite, aber nicht für alles, was die Seite starten kann. Weitere Einzelheiten nennen wir bewusst nicht.
Wie lange bleiben Meldungen offen?
Aus den berichteten Daten lässt sich die Zeit berechnen. Diese Zahlen sind von uns aus den von Forever genannten Daten berechnet, nicht von einem Hersteller bestätigt:
- Cursor: 21 Tage von der Meldung (10. September) bis zur Korrektur (1. Oktober).
- GitHub Copilot: 17 Tage von der Entdeckung (26. September) bis zur Korrektur (13. Oktober), ohne Meldung.
- VS Code: 49 Tage seit der Meldung (10. September) bis zum 29. Oktober, weiter offen.
- Codex: 94 Tage seit der Meldung (27. Juli) bis zum 29. Oktober, weiter offen.
- Claude Desktop: 98 Tage seit der Meldung von Forever (23. Juli) bis zum 29. Oktober, Status dieser Variante nicht angegeben.
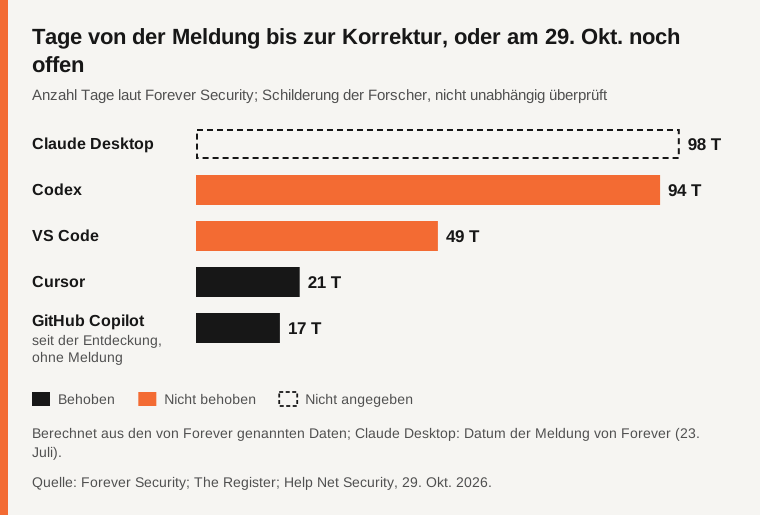
Quelle: berechnet aus den von Forever Security berichteten Daten (geprüft am 30.10.2026).
Wie viele Entwickler sind betroffen?
Die Zahlen sind Schätzungen von Forever, wiedergegeben von Hackread, nicht überprüft. Danach nutzen rund 40 Millionen Entwickler VS Code und mehr als 5 Millionen Nutzer Codex wöchentlich. Forever spricht von „Hunderten Millionen“ potenziell betroffener Entwickler und Nutzer, ebenfalls eine Schätzung. Das sagt nichts darüber, wie viele von ihnen den eingebauten Browser nutzen oder tatsächlich angreifbar waren; die Zahlen zeigen die Größenordnung der Installationsbasis, nicht der Schäden.
Was tun, jetzt?
Das sind allgemeine Hinweise, keine Anleitung für Angriffe.
- Aktualisieren: GitHub Copilot ab 1.1.29, Cursor auf dem neuesten Stand (am 1. Oktober behoben, Version nicht veröffentlicht), Claude Desktop ab 1.30096.1 (Korrekturversion von SneakPeek laut Noma; nach dem Neustart prüfen).
- VS Code und Codex (bei der Veröffentlichung nicht behoben): keine nicht vertrauenswürdigen HTML-Seiten und keine unbekannten Projekte im eingebauten Browser öffnen; Projekte nicht aus Gewohnheit als vertrauenswürdig markieren; die Liste der vertrauenswürdigen Projekte erneut durchsehen (Rat von Forever, über Help Net Security wiedergegeben).
- Weniger Angriffsfläche auf dem Rechner: Tokens mit begrenztem Umfang und kurzer Laufzeit nutzen und langlebige Schlüssel und Geheimnisse auf dem Entwicklungsrechner vermeiden (allgemeine Hygiene, nicht EMBRACE-spezifisch).
- Organisationen: diese Tools auf den Arbeitsplätzen erfassen und die Kontrollen für ihre eingebauten Browser prüfen (Rat von Forever, über Hackread).
Mehr zum Thema in unserem Artikel zur Sicherheit von KI-generiertem Code. Zu den Tools: Cursor, GitHub Copilot, Claude Code und Codex.
Vergleichstabelle
| Tool | Klasse der Schwachstelle | Meldung | Antwort des Herstellers | Stand am 29. Okt. (laut Forever) |
|---|---|---|---|---|
| Cursor | Codeausführung über Brücke Seite-Agent | 10. Sept. | keine Antwort an Forever; keine an The Register | Am 1. Okt. stillschweigend behoben, Version nicht genannt |
| GitHub Copilot | Vortäuschen der Adressleiste | gefunden am 26. Sept. (keine Meldung) | keine Antwort an The Register | Behoben in 1.1.29 am 13. Okt. |
| Claude Desktop | Lesen lokaler Dateien | 23. Juli (Forever); 24. Juli (Noma, laut Forever) | von Anthropic laut Forever unter „Workspace Trust“ abgelehnt; Noma-Meldung als gültig akzeptiert | Status der Forever-Variante nicht angegeben; SneakPeek laut Noma ab 1.30096.1 behoben |
| Codex | Lesen lokaler Dateien | 27. Juli | keine Antwort an Forever; OpenAI bestätigt gegenüber The Register, das Problem sei bekannt (bestätigt) | Nicht behoben |
| VS Code | Lesen lokaler Dateien (Hintergrundskripte) | 10. Sept. | laut Forever als ungültig eingestuft („Workspace Trust“); keine Antwort an The Register | Nicht behoben |
Häufig gestellte Fragen
Welche Tools sind betroffen?
Laut Forever Security sind es Cursor, GitHub Copilot, Claude Desktop, VS Code und Codex. Es handelt sich um die eingebauten Browser dieser Desktop-Anwendungen.
Sind die Schwachstellen behoben?
Laut Forever sind Cursor (1. Oktober) und GitHub Copilot (Version 1.1.29, 13. Oktober) behoben, VS Code und Codex waren zur Veröffentlichung offen. Bei Claude Desktop ist der Status der Forever-Variante nicht ausdrücklich genannt; der Stand kann sich ändern.
Ist Claude Code in der Kommandozeile betroffen?
Forever hat es nicht getestet; die Untersuchung betrifft die eingebauten Browser der Desktop-Anwendungen. Das heißt nicht, dass die Kommandozeile „sicher“ ist, nur dass sie nicht Gegenstand der Untersuchung war.
Was soll ich tun, wenn ich VS Code oder Codex nutze?
Keine nicht vertrauenswürdigen Seiten oder unbekannten Projekte im eingebauten Browser öffnen, Projekte nicht aus Gewohnheit als vertrauenswürdig markieren und die Liste der vertrauenswürdigen Projekte prüfen. Auf dem Rechner kurzlebige Tokens mit begrenztem Umfang bevorzugen.
Methode und Grenzen
Dieser Artikel fasst öffentliche Angaben vom 29. und 30. Oktober 2026 zusammen. Er beruht auf dem Bericht von Forever Security vom 29. Oktober 2026, den wir nicht unabhängig überprüft haben; wir haben nichts getestet und reproduziert. Es ist keine CVE-Nummer genannt. Die Hersteller, die The Register angefragt hat (Cursor, GitHub, Microsoft, Anthropic), haben bei dessen Veröffentlichung nicht geantwortet. Die Seite von Noma Labs zu SneakPeek haben wir nicht direkt gelesen; wir stützen uns auf CSO Online. Die Dauern sind von uns aus den berichteten Daten berechnet. Die Zahlen zur Installationsbasis sind Schätzungen von Forever, über Hackread. Der Stand der Korrekturen kann sich ändern, und manche Details sind bewusst nicht wiedergegeben. Der Artikel ist kein Sicherheitsrat im Einzelfall.
Quellen
- Forever Security: EMBRACE, hacking 5 AI assistants’ embedded browsers (technisch) (geprüft am 30.10.2026)
- Help Net Security: Research, AI assistant browser vulnerabilities (geprüft am 30.10.2026)
- The Register: Researchers find bugs in 5 AI developer tools, with OpenAI and Microsoft flaws still unpatched (geprüft am 30.10.2026)
- Hackread: EMBRACE flaws in AI coding tools, code execution and theft (geprüft am 30.10.2026)
- CSO Online: How Claude Code’s 256KB blind spot put developers’ secrets in the preview pane (SneakPeek, Noma) (geprüft am 30.10.2026)
- Noma Labs: SneakPeek, how the preview pane in Claude Code Desktop can exfiltrate your data (von der Presse referenziert, Seite nicht direkt gelesen)
Einen Fehler in diesem Artikel entdeckt? Melden Sie ihn · Unsere Korrekturrichtlinie
