Analyse
Un SMS silencieux peut faire planter le processus téléphonique d'Android : ce que l'on sait du SMS of Death
Un déni de service, non une exécution de code : ce que rapporte un chercheur sur un SMS silencieux qui plante Android, et ce que montre le code.
Au 1er novembre 2026, le « SMS of Death » est décrit par son découvreur comme un déni de service zéro clic : un SMS de données silencieux fait planter le processus téléphonique d'Android et les appels sont coupés. Aucune exécution de code ni vol de données n'est rapporté. Un correctif existe dans le code d'Android, mais les sources se contredisent sur son déploiement, et nous n'avons trouvé aucune déclaration de constructeur.
L'essentiel
- Ce que c'est : un déni de service zéro clic via un SMS de données WAP Push, sans notification, selon le chercheur.
- L'impact, selon le chercheur : appels coupés, renvois par l'opérateur, parfois une boucle de plantage.
- Le correctif : un commit de Google daté du 15 juin 2026 existe, mais le signalement aurait été classé non-sécurité, sans CVE.
- Ce qui est incertain : l'état du déploiement diffère selon les sources, et nous n'avons trouvé aucune déclaration de constructeur.
Comment un SMS peut-il planter le téléphone ?
Selon le chercheur, Mark Blaszczyk (nommé par Cyber Kendra), le bug se trouve dans WapPushOverSms, une partie du cadre de téléphonie d'Android. La fonction decodeWapPdu() lit une longueur d'en-tête WSP comme un entier variable (un long) et la convertit en int 32 bits sans contrôle de plage. Une valeur codée sur cinq octets devient -2 147 483 648. Créer un tableau de cette taille lève une NegativeArraySizeException que rien n'intercepte, ce qui tue le processus com.android.phone. Nous ne reproduisons pas la charge utile.
« Zéro clic » signifie que le numéro de téléphone suffit. Le SMS de données part vers le port WAP Push : aucune notification, il n'atteint jamais l'application Messages, et l'expéditeur n'apparaît pas.
La chaîne ci-dessous est le récit du chercheur.
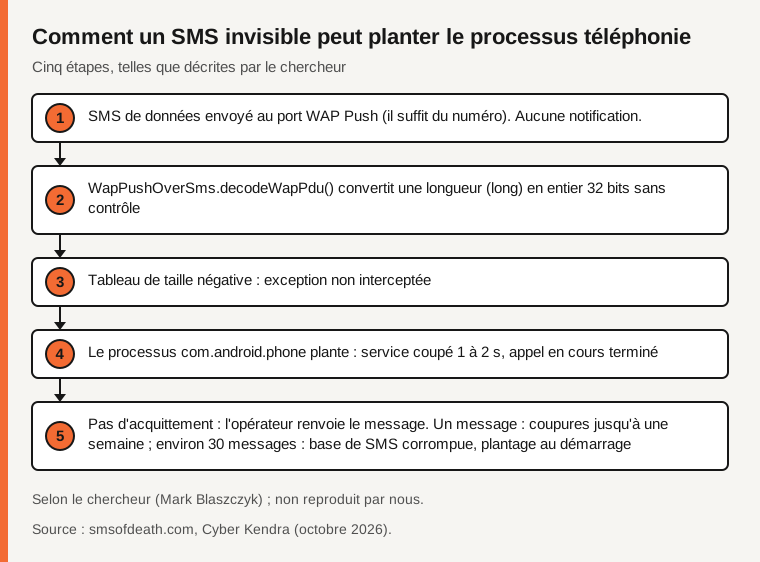
Source : smsofdeath.com, Cyber Kendra (octobre 2026). Selon le chercheur ; non reproduit par nous.
Quel est l'impact, et qui est touché ?
Tous les chiffres ci-dessous sont ceux du chercheur, non vérifiés. Chaque message coupe le service cellulaire 1 à 2 secondes, et un appel en cours, y compris d'urgence, se termine. Le téléphone plante avant d'acquitter le message, donc l'opérateur le renvoie. Dans les tests du chercheur, un seul message a causé des coupures intermittentes jusqu'à une semaine et environ 20 ont rendu un appareil inutilisable pendant longtemps. Environ 30 messages rapprochés peuvent corrompre la base SQLite des SMS, après quoi le processus plante à chaque démarrage. Une réinitialisation d'usine ne rompt pas le cycle, puisque l'opérateur renvoie les charges en attente.
Il décrit une récupération réservée aux utilisateurs avancés, que nous ne détaillons pas, et dit qu'une eSIM la rendrait bien plus difficile.
Il rapporte une reproduction à chaque fois sur un Pixel 9 (micrologiciel d'avril 2026) et plusieurs Samsung Galaxy et série A. La page du chercheur indique Android 12 à 17 pour le code concerné. Selon Cyber Kendra, la preuve de concept est publique sur GitHub (Apache 2.0) ; nous ne la lions pas. Cyber Security News ajoute que les protections d'Android 17 contre le retour à la 2G et les « SMS blasters » ne semblent pas la couvrir. Aucune source ne rapporte d'exécution de code, de vol de données ni d'exploitation dans la nature.
Qu'est-ce qui est corrigé ?
La séquence ci-dessous combine le chercheur, Cyber Kendra et le code d'Android.
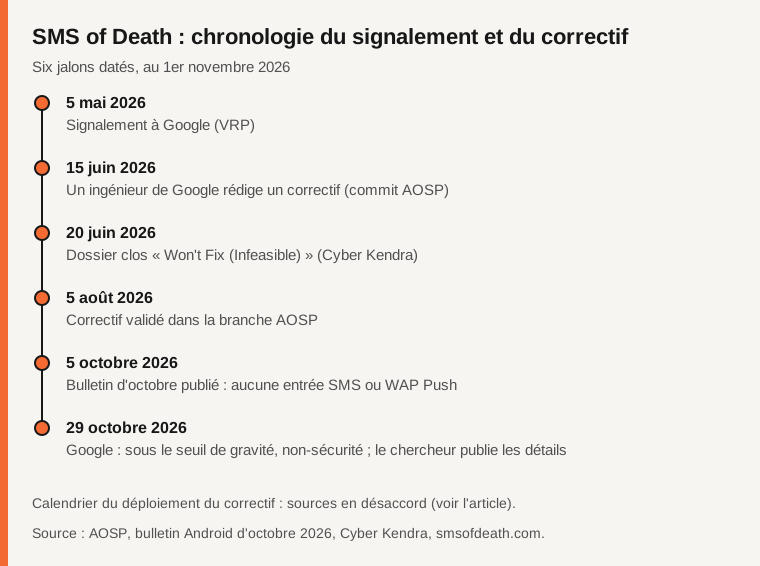
Source : AOSP, bulletin de sécurité Android d'octobre 2026, Cyber Kendra, smsofdeath.com. Les dates de déploiement sont contestées entre les sources.
Le chercheur a signalé le bug le 5 mai au programme de récompense de Google et dit avoir fourni le jour même un correctif par contrôle de borne. Le 20 juin, le dossier a été clos « Won't Fix (Infeasible) », et un appel a été clos en trois minutes comme non reproductible, selon Cyber Kendra. Le 29 octobre, après trois mois de silence, Google a décidé que le bug « does not meet the severity threshold » (Cyber Kendra), un classement non-sécurité sans CVE. Le chercheur a alors publié les détails. Cyber Kendra rappelle que Google avait traité en 2009 un bug WAP Push quasi identique comme une faille de sécurité (CVE-2009-2999).
Le code raconte autre chose. Le commit AOSP 735d967 (platform/frameworks/opt/telephony) (« Fix remote DoS in decodeWapPdu »), de Thomas Nguyen, a été écrit le 15 juin 2026 et validé dans cette branche le 5 août. Il intercepte une RuntimeException pendant le décodage et la diffusion du WAP Push, journalise un avertissement et abandonne le message au lieu de planter. Ce n'est pas le contrôle de borne du chercheur. Il est étiqueté comme exempté, avec un indicateur CVE_FIX.
Le bulletin de sécurité Android d'octobre 2026, publié le 5 octobre (niveau de correctif 2026-10-01), ne contient aucune entrée mentionnant SMS, MMS, PduParser ou WAP Push. Cela ne signifie pas que le correctif est absent.
Sur le déploiement, la page du chercheur dit que le correctif a été livré dans la mise à jour d'octobre 2026 pour Android 14 à 17 et qu'Android 12 et 13, hors de leur fenêtre de mise à jour, ne le recevront pas. Nous n'avons pas pu le vérifier. Cyber Kendra place au contraire le correctif dans le bulletin de novembre 2026, qui n'était pas disponible (404) le 1er novembre.
Que faire ?
Installez les mises à jour de sécurité (octobre 2026 ou plus récente) dès que votre constructeur les propose, comme le conseillent les sources. N'essayez pas de reproduire la faille. Si votre téléphone plante en boucle, contactez le constructeur ou l'opérateur. Aucune mise à jour ne garantit l'immunité.
Tableau comparatif
| Point | Ce que disent les sources au 1er novembre 2026 | Source |
|---|---|---|
| Nature de la faille | Déni de service ; ni exécution de code ni vol de données rapportés | smsofdeath.com, Cyber Kendra |
| Appareils testés | Pixel 9 et plusieurs Samsung Galaxy et série A | smsofdeath.com |
| Réponse de Google | Sous le seuil de gravité ; non-sécurité ; pas de CVE | Cyber Kendra |
| Correctif dans le code | Commit 735d967, écrit le 15 juin 2026 | AOSP |
| Bulletin d'octobre 2026 | Aucune entrée SMS ou WAP Push | Bulletin Android |
| Android 12 et 13 | Pas de correctif, hors fenêtre de mise à jour, selon le chercheur | smsofdeath.com |
Questions fréquentes
Mon téléphone peut-il être piraté par ce SMS ?
Pas selon la divulgation : c'est un déni de service, sans exécution de code, vol de données ni exploitation dans la nature rapportés.
Suis-je protégé ?
Le chercheur dit qu'un correctif a été livré dans la mise à jour d'octobre 2026 pour Android 14 à 17, ce que nous n'avons pas pu vérifier de façon indépendante. Installez la dernière mise à jour. Selon lui, Android 12 et 13 ne sont pas couverts.
Pourquoi n'y a-t-il pas de CVE ?
Selon Cyber Kendra, Google a classé le bug comme non-sécurité. Le commit porte pourtant un indicateur CVE_FIX. Nous ne tranchons pas.
Méthode et limites
Nous avons lu le 1er novembre 2026 les cinq sources ci-dessous et n'avons pas reproduit la faille. Les détails d'impact et les modèles testés sont ceux du chercheur, non vérifiés. Nous n'avons trouvé aucune déclaration de Google (hors commit) ni d'un constructeur. Le bulletin de novembre n'était pas disponible, et les sources se contredisent sur le déploiement.
Sources
- smsofdeath.com : page du chercheur (vérifié le 2026-11-01)
- Cyber Kendra : SMS of Death, Android WAP Push zéro clic, octobre 2026 (vérifié le 2026-11-01)
- Cyber Security News : faille Android zéro clic, 29 octobre 2026 (vérifié le 2026-11-01)
- AOSP : commit du correctif 735d967 dans platform/frameworks/opt/telephony (vérifié le 2026-11-01)
- Bulletin de sécurité Android, octobre 2026 (vérifié le 2026-11-01)
Une erreur dans cet article ? Signalez-la · Notre politique de corrections
