Analyse
Eine stille SMS kann Androids Telefonprozess abstürzen lassen: Was man über die „SMS of Death“ weiß
Ein Denial of Service, keine Codeausführung: Was ein Forscher über eine stille SMS berichtet, die Android abstürzen lässt, und was Googles Code zeigt.
Stand 1. November 2026 beschreibt der Entdecker die „SMS of Death“ als Zero-Click-Denial-of-Service: Eine stille Daten-SMS lässt den Telefonprozess von Android abstürzen, und Anrufe brechen ab. Weder Codeausführung noch Datendiebstahl werden gemeldet. Im Android-Code gibt es eine Korrektur, doch die Quellen widersprechen sich bei der Auslieferung, und wir haben keine Stellungnahme eines Herstellers gefunden.
Das Wesentliche
- Was es ist: laut dem Forscher ein Zero-Click-Denial-of-Service über eine WAP-Push-Daten-SMS, ohne Benachrichtigung.
- Die Auswirkung laut Forscher: abgebrochene Anrufe, erneute Zustellung durch den Netzbetreiber, mitunter eine Absturzschleife.
- Die Korrektur: Es gibt einen Google-Commit vom 15. Juni 2026, doch die Meldung wurde Berichten zufolge als nicht sicherheitsrelevant eingestuft, ohne CVE.
- Was unsicher ist: Der Stand der Auslieferung unterscheidet sich je nach Quelle, und wir haben keine Stellungnahme eines Herstellers gefunden.
Wie kann eine SMS das Telefon abstürzen lassen?
Laut dem Forscher Mark Blaszczyk (von Cyber Kendra genannt) steckt der Fehler in WapPushOverSms, einem Teil des Telefonie-Frameworks von Android. Die Funktion decodeWapPdu() liest eine WSP-Header-Länge als Ganzzahl variabler Länge (ein long) und wandelt sie ohne Bereichsprüfung in ein 32-Bit-int um. Ein auf fünf Bytes codierter Wert wird zu -2.147.483.648. Beim Anlegen eines Arrays dieser Größe wird eine NegativeArraySizeException ausgelöst, die nichts abfängt, und sie beendet den Prozess com.android.phone. Die Nutzlast geben wir nicht wieder.
„Zero-Click“ heißt, dass die Telefonnummer genügt. Die Daten-SMS geht an den WAP-Push-Port: keine Benachrichtigung, sie erreicht nie die Nachrichten-App, und der Absender wird nicht angezeigt.
Die folgende Kette ist die Darstellung des Forschers.
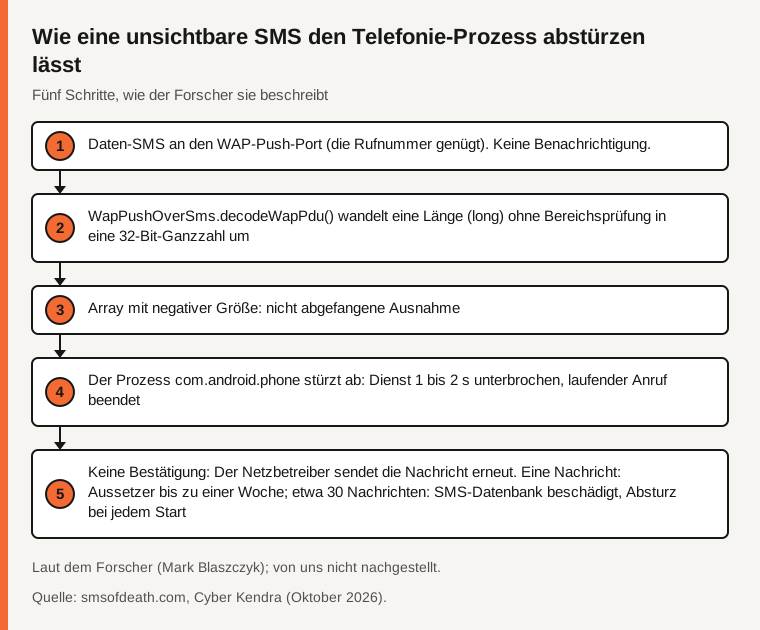
Quelle: smsofdeath.com, Cyber Kendra (Oktober 2026). Laut dem Forscher; von uns nicht reproduziert.
Welche Auswirkungen gibt es, und wer ist betroffen?
Alle folgenden Angaben stammen vom Forscher und sind nicht überprüft. Jede Nachricht unterbricht den Mobilfunkdienst für 1 bis 2 Sekunden, und ein laufendes Gespräch, auch ein Notruf, wird beendet. Das Telefon stürzt ab, bevor es die Nachricht bestätigt, also sendet der Netzbetreiber sie erneut. In den Tests des Forschers verursachte eine einzelne Nachricht zeitweilige Unterbrechungen von bis zu einer Woche, und etwa 20 machten ein Gerät lange unbrauchbar. Etwa 30 dicht aufeinanderfolgende Nachrichten können die SQLite-Datenbank der SMS beschädigen, danach stürzt der Prozess bei jedem Start ab. Ein Zurücksetzen auf die Werkseinstellungen durchbricht den Kreislauf nicht, weil der Netzbetreiber ausstehende Nutzlasten erneut sendet.
Er beschreibt eine Wiederherstellung, die fortgeschrittenen Nutzern vorbehalten ist und die wir nicht im Detail wiedergeben, und sagt, eine eSIM würde sie erheblich erschweren.
Er berichtet von jedes Mal gelungener Reproduktion auf einem Pixel 9 (Firmware vom April 2026) und mehreren Samsung-Galaxy- und A-Serie-Geräten. Die Seite des Forschers nennt Android 12 bis 17 für den betroffenen Code. Laut Cyber Kendra ist der Proof of Concept öffentlich auf GitHub (Apache 2.0); wir verlinken ihn nicht. Cyber Security News ergänzt, die Schutzmaßnahmen von Android 17 gegen den Rückfall auf 2G und gegen „SMS-Blaster“ schienen ihn nicht abzudecken. Keine Quelle meldet Codeausführung, Datendiebstahl oder Ausnutzung in freier Wildbahn.
Was wurde behoben?
Die folgende Abfolge kombiniert den Forscher, Cyber Kendra und den Android-Quellcode.
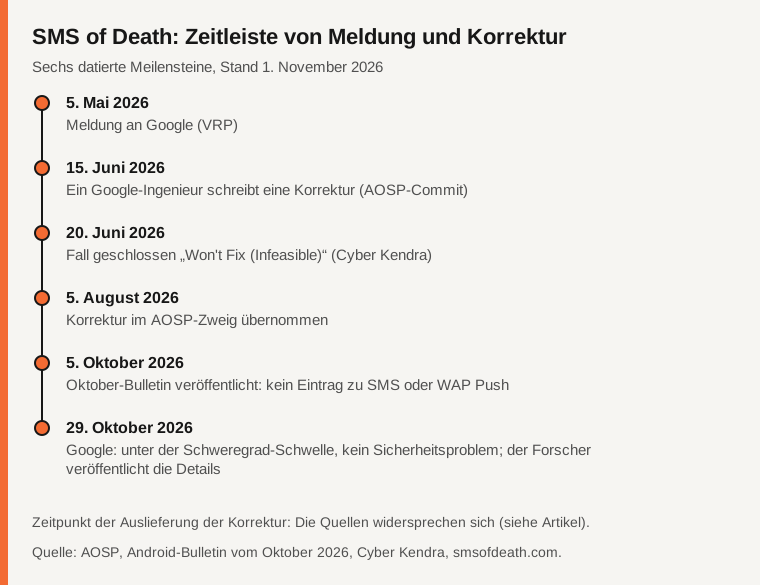
Quelle: AOSP, Android-Sicherheitsbulletin vom Oktober 2026, Cyber Kendra, smsofdeath.com. Die Auslieferungsdaten sind zwischen den Quellen umstritten.
Der Forscher meldete den Fehler am 5. Mai beim Prämienprogramm von Google und sagt, er habe noch am selben Tag eine Korrektur mit Grenzprüfung geliefert. Am 20. Juni wurde der Fall als Won't Fix (Infeasible) geschlossen, und ein Widerspruch wurde laut Cyber Kendra in drei Minuten als nicht reproduzierbar geschlossen. Am 29. Oktober entschied Google nach drei Monaten Schweigen, der Fehler „does not meet the severity threshold“ (Cyber Kendra), eine Einstufung als nicht sicherheitsrelevant und ohne CVE. Der Forscher veröffentlichte danach die Details. Cyber Kendra weist darauf hin, dass Google 2009 einen nahezu identischen WAP-Push-Fehler als Sicherheitslücke behandelte (CVE-2009-2999).
Der Code erzählt eine andere Geschichte. Der AOSP-Commit 735d967 (platform/frameworks/opt/telephony) („Fix remote DoS in decodeWapPdu“) von Thomas Nguyen wurde am 15. Juni 2026 geschrieben und am 5. August in diesen Zweig eingecheckt. Er fängt eine RuntimeException beim Dekodieren und Zustellen des WAP-Push ab, protokolliert eine Warnung und verwirft die Nachricht, statt abzustürzen. Es ist nicht die Grenzprüfung des Forschers. Er ist als ausgenommen gekennzeichnet, mit einem CVE_FIX-Flag.
Das Android-Sicherheitsbulletin vom Oktober 2026, veröffentlicht am 5. Oktober (Patch-Level 2026-10-01), enthält keinen Eintrag, der SMS, MMS, PduParser oder WAP Push erwähnt. Das bedeutet nicht, dass die Korrektur fehlt.
Zur Auslieferung sagt die Seite des Forschers, die Korrektur sei mit dem Update vom Oktober 2026 für Android 14 bis 17 erschienen, und Android 12 und 13, außerhalb ihres Update-Zeitraums, erhielten sie nicht. Das konnten wir nicht überprüfen. Cyber Kendra verortet die Korrektur dagegen im Bulletin vom November 2026, das am 1. November nicht verfügbar war (404).
Was tun?
Installieren Sie Sicherheitsupdates (vom Oktober 2026 oder neuer), sobald Ihr Hersteller sie anbietet, wie es die Quellen raten. Versuchen Sie nicht, die Lücke zu reproduzieren. Stürzt Ihr Telefon in einer Schleife ab, wenden Sie sich an den Hersteller oder den Netzbetreiber. Kein Update garantiert Immunität.
Vergleichstabelle
| Punkt | Was die Quellen am 1. November 2026 sagen | Quelle |
|---|---|---|
| Art der Lücke | Denial of Service; keine Codeausführung oder kein Datendiebstahl gemeldet | smsofdeath.com, Cyber Kendra |
| Getestete Geräte | Pixel 9 und mehrere Samsung-Galaxy- und A-Serie-Geräte | smsofdeath.com |
| Googles Reaktion | Unter der Schweregradschwelle; nicht sicherheitsrelevant; keine CVE | Cyber Kendra |
| Korrektur im Code | Commit 735d967, geschrieben am 15. Juni 2026 | AOSP |
| Oktober-Bulletin 2026 | Kein Eintrag zu SMS oder WAP Push | Android-Bulletin |
| Android 12 und 13 | Keine Korrektur, außerhalb des Update-Zeitraums, laut dem Forscher | smsofdeath.com |
Häufig gestellte Fragen
Kann mein Telefon über diese SMS gehackt werden?
Laut der Veröffentlichung nicht: Es ist ein Denial of Service, ohne gemeldete Codeausführung, ohne Datendiebstahl und ohne Ausnutzung in freier Wildbahn.
Bin ich geschützt?
Der Forscher sagt, eine Korrektur sei mit dem Update vom Oktober 2026 für Android 14 bis 17 erschienen, was wir nicht unabhängig überprüfen konnten. Installieren Sie das neueste Update. Nach seiner Darstellung sind Android 12 und 13 nicht abgedeckt.
Warum gibt es keine CVE?
Laut Cyber Kendra stufte Google den Fehler als nicht sicherheitsrelevant ein. Der Commit trägt dennoch ein CVE_FIX-Flag. Wir entscheiden das nicht.
Methode und Grenzen
Wir haben alle fünf unten aufgeführten Quellen am 1. November 2026 gelesen und die Lücke nicht reproduziert. Die Angaben zu den Auswirkungen und die getesteten Modelle stammen vom Forscher und sind nicht überprüft. Wir haben keine Stellungnahme von Google (außer dem Commit) oder eines Herstellers gefunden. Das November-Bulletin war nicht verfügbar, und die Quellen widersprechen sich bei der Auslieferung.
Quellen
- smsofdeath.com: Seite des Forschers (geprüft am 01.11.2026)
- Cyber Kendra: SMS of Death, Android-WAP-Push-Zero-Click, Oktober 2026 (geprüft am 01.11.2026)
- Cyber Security News: Zero-Click-Schwachstelle in Android, 29. Oktober 2026 (geprüft am 01.11.2026)
- AOSP: Korrektur-Commit 735d967 in platform/frameworks/opt/telephony (geprüft am 01.11.2026)
- Android-Sicherheitsbulletin, Oktober 2026 (geprüft am 01.11.2026)
Einen Fehler in diesem Artikel entdeckt? Melden Sie ihn · Unsere Korrekturrichtlinie
