Análisis
Un SMS silencioso puede bloquear el proceso de telefonía de Android: lo que se sabe del SMS of Death
Denegación de servicio, no ejecución de código: lo que cuenta un investigador sobre un SMS silencioso que bloquea Android y lo que muestra el código.
Al 1 de noviembre de 2026, su descubridor describe el «SMS of Death» como una denegación de servicio sin clic: un SMS de datos silencioso bloquea el proceso de telefonía de Android y las llamadas se cortan. No se informa de ejecución de código ni de robo de datos. Existe una corrección en el código de Android, pero las fuentes discrepan sobre su despliegue, y no hemos encontrado ninguna declaración de fabricantes.
Lo esencial
- Qué es: una denegación de servicio sin clic mediante un SMS de datos WAP Push, sin notificación, según el investigador.
- El impacto, según el investigador: llamadas cortadas, reenvíos del operador, a veces un bucle de bloqueos.
- La corrección: existe un commit de Google fechado el 15 de junio de 2026, pero el aviso habría sido clasificado como no relacionado con la seguridad, sin CVE.
- Lo incierto: el estado del despliegue difiere según las fuentes, y no hemos encontrado ninguna declaración de fabricantes.
¿Cómo puede un SMS bloquear el teléfono?
Según el investigador, Mark Blaszczyk (nombrado por Cyber Kendra), el error está en WapPushOverSms, parte del marco de telefonía de Android. La función decodeWapPdu() lee una longitud de cabecera WSP como un entero de longitud variable (un long) y la convierte en un int de 32 bits sin comprobar el rango. Un valor codificado en cinco bytes pasa a ser -2 147 483 648. Crear un arreglo de ese tamaño lanza una NegativeArraySizeException que nada captura, lo que mata el proceso com.android.phone. No reproducimos la carga útil.
«Sin clic» significa que basta el número de teléfono. El SMS de datos va al puerto WAP Push: ninguna notificación, nunca llega a la aplicación Mensajes y no se muestra el remitente.
La cadena siguiente es el relato del investigador.
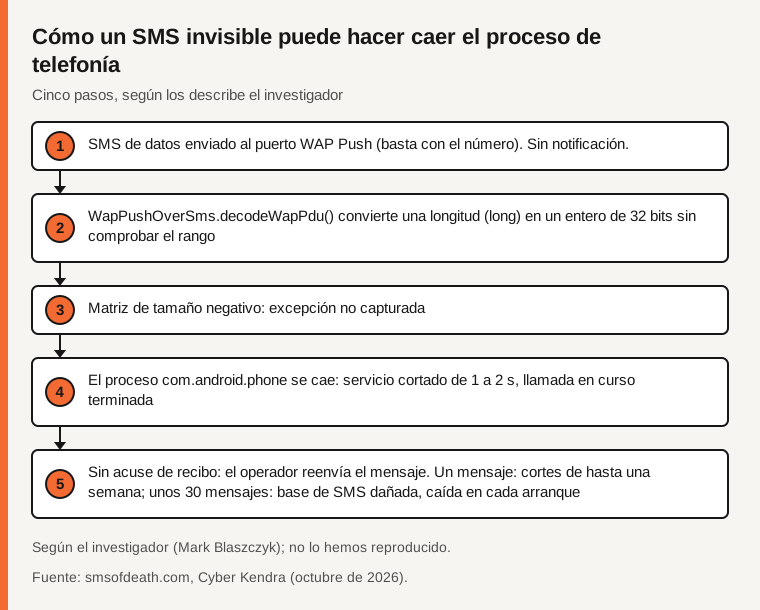
Fuente: smsofdeath.com, Cyber Kendra (octubre de 2026). Según el investigador; no reproducido por nosotros.
¿Cuál es el impacto y a quién afecta?
Todas las cifras siguientes son del investigador y no están verificadas. Cada mensaje corta el servicio móvil de 1 a 2 segundos, y una llamada en curso, incluidas las de emergencia, termina. El teléfono se bloquea antes de acusar recibo del mensaje, por lo que el operador lo reenvía. En las pruebas del investigador, un solo mensaje causó cortes intermitentes de hasta una semana y unos 20 dejaron un dispositivo inutilizable durante mucho tiempo. Unos 30 mensajes seguidos pueden corromper la base de datos SQLite de los SMS, tras lo cual el proceso se bloquea en cada arranque. Un restablecimiento de fábrica no rompe el ciclo, ya que el operador reenvía las cargas pendientes.
Describe una recuperación reservada a usuarios avanzados, que no detallamos, y dice que una eSIM la haría mucho más difícil.
Informa de reproducción en todos los intentos en un Pixel 9 (firmware de abril de 2026) y en varios Samsung Galaxy y de la serie A. La página del investigador indica Android 12 a 17 para el código afectado. Según Cyber Kendra, la prueba de concepto es pública en GitHub (Apache 2.0); no la enlazamos. Cyber Security News añade que las protecciones de Android 17 contra el regreso a 2G y los «SMS blasters» no parecen cubrirla. Ninguna fuente informa de ejecución de código, robo de datos ni explotación activa.
¿Qué está corregido?
La secuencia siguiente combina al investigador, a Cyber Kendra y el código de Android.
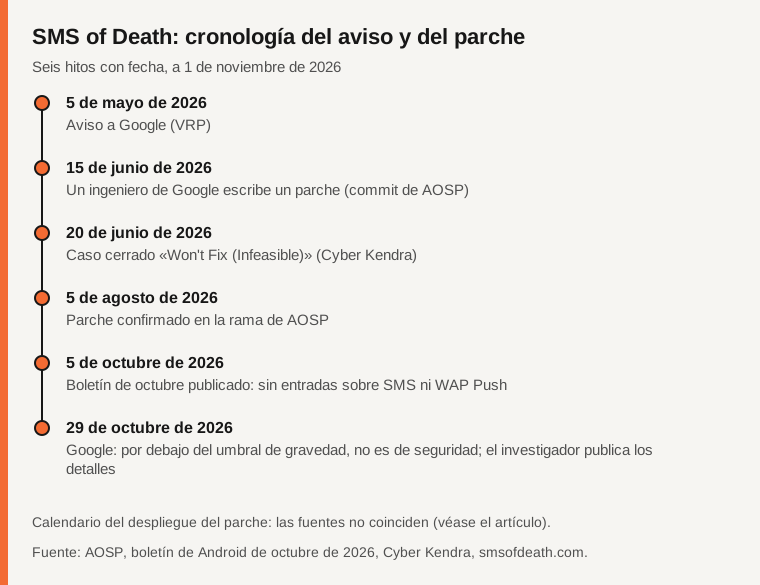
Fuente: AOSP, boletín de seguridad de Android de octubre de 2026, Cyber Kendra, smsofdeath.com. Las fechas de despliegue se discuten entre las fuentes.
El investigador comunicó el error el 5 de mayo al programa de recompensas de Google y dice haber entregado ese mismo día una corrección con comprobación de límites. El 20 de junio el caso se cerró como Won't Fix (Infeasible), y una apelación se cerró en tres minutos por no reproducible, según Cyber Kendra. El 29 de octubre, tras tres meses de silencio, Google decidió que el error «does not meet the severity threshold» (Cyber Kendra), una clasificación de no seguridad sin CVE. El investigador publicó entonces los detalles. Cyber Kendra recuerda que en 2009 Google trató como fallo de seguridad un error de WAP Push casi idéntico (CVE-2009-2999).
El código cuenta otra historia. El commit 735d967 de AOSP (platform/frameworks/opt/telephony) («Fix remote DoS in decodeWapPdu»), de Thomas Nguyen, se escribió el 15 de junio de 2026 y se incorporó a esa rama el 5 de agosto. Captura una RuntimeException durante la decodificación y el envío del WAP Push, registra una advertencia y descarta el mensaje en lugar de bloquearse. No es la comprobación de límites del investigador. Está etiquetado como exento, con un indicador CVE_FIX.
El boletín de seguridad de Android de octubre de 2026, publicado el 5 de octubre (nivel de parche 2026-10-01), no contiene ninguna entrada que mencione SMS, MMS, PduParser ni WAP Push. Eso no significa que la corrección esté ausente.
Sobre el despliegue, la página del investigador dice que la corrección se entregó en la actualización de octubre de 2026 para Android 14 a 17 y que Android 12 y 13, fuera de su ventana de actualizaciones, no la recibirán. No pudimos verificarlo. Cyber Kendra sitúa en cambio la corrección en el boletín de noviembre de 2026, que no estaba disponible (404) el 1 de noviembre.
¿Qué hacer?
Instale las actualizaciones de seguridad (octubre de 2026 o posterior) en cuanto su fabricante las ofrezca, como aconsejan las fuentes. No intente reproducir el fallo. Si su teléfono se bloquea en bucle, contacte con el fabricante o el operador. Ninguna actualización garantiza la inmunidad.
Tabla comparativa
| Punto | Lo que dicen las fuentes al 1 de noviembre de 2026 | Fuente |
|---|---|---|
| Naturaleza del fallo | Denegación de servicio; sin ejecución de código ni robo de datos reportados | smsofdeath.com, Cyber Kendra |
| Dispositivos probados | Pixel 9 y varios Samsung Galaxy y de la serie A | smsofdeath.com |
| Respuesta de Google | Por debajo del umbral de gravedad; no seguridad; sin CVE | Cyber Kendra |
| Corrección en el código | Commit 735d967, escrito el 15 de junio de 2026 | AOSP |
| Boletín de octubre de 2026 | Sin entrada sobre SMS ni WAP Push | Boletín de Android |
| Android 12 y 13 | Sin corrección, fuera de la ventana de actualizaciones, según el investigador | smsofdeath.com |
Preguntas frecuentes
¿Pueden hackear mi teléfono con este SMS?
No según la divulgación: es una denegación de servicio, sin ejecución de código, robo de datos ni explotación activa reportados.
¿Estoy protegido?
El investigador dice que se entregó una corrección en la actualización de octubre de 2026 para Android 14 a 17, lo que no pudimos verificar de forma independiente. Instale la última actualización. Según él, Android 12 y 13 no están cubiertos.
¿Por qué no hay CVE?
Según Cyber Kendra, Google clasificó el error como no relacionado con la seguridad. El commit lleva, sin embargo, un indicador CVE_FIX. No lo zanjamos.
Método y límites
Leímos el 1 de noviembre de 2026 las cinco fuentes enumeradas a continuación y no reproducimos el fallo. Los detalles del impacto y los modelos probados son los del investigador, sin verificar. No encontramos ninguna declaración de Google (más allá del commit) ni de ningún fabricante. El boletín de noviembre no estaba disponible, y las fuentes discrepan sobre el despliegue.
Fuentes
- smsofdeath.com: página del investigador (verificado el 01-11-2026)
- Cyber Kendra: SMS of Death, Android WAP Push sin clic, octubre de 2026 (verificado el 01-11-2026)
- Cyber Security News: vulnerabilidad de Android sin clic, 29 de octubre de 2026 (verificado el 01-11-2026)
- AOSP: commit de la corrección 735d967 en platform/frameworks/opt/telephony (verificado el 01-11-2026)
- Boletín de seguridad de Android, octubre de 2026 (verificado el 01-11-2026)
¿Ha detectado un error en este artículo? Comuníquenoslo · Nuestra política de correcciones
