Analisi
Un SMS silenzioso può mandare in crash il processo telefonico di Android: cosa si sa dell'«SMS of Death»
Un denial of service, non un'esecuzione di codice: cosa riferisce un ricercatore su un SMS silenzioso che blocca Android e cosa mostra il codice di Google.
Al 1° novembre 2026, l'«SMS of Death» è descritto dal suo scopritore come un denial of service zero-click: un SMS di dati silenzioso manda in crash il processo telefonico di Android e le chiamate cadono. Non risultano né esecuzione di codice né furto di dati. Nel codice di Android esiste una correzione, ma le fonti discordano sulla sua distribuzione e non abbiamo trovato alcuna dichiarazione dei produttori.
L'essenziale
- Cos'è: un denial of service zero-click tramite un SMS di dati WAP Push, senza notifica, secondo il ricercatore.
- L'impatto, secondo il ricercatore: chiamate interrotte, rinvii da parte dell'operatore, a volte un ciclo di crash.
- La correzione: esiste un commit di Google datato 15 giugno 2026, ma la segnalazione sarebbe stata classificata come non di sicurezza, senza CVE.
- Cosa è incerto: lo stato della distribuzione differisce tra le fonti e non abbiamo trovato alcuna dichiarazione dei produttori.
Come può un SMS mandare in crash il telefono?
Secondo il ricercatore, Mark Blaszczyk (nominato da Cyber Kendra), il bug si trova in WapPushOverSms, parte del framework di telefonia di Android. La funzione decodeWapPdu() legge la lunghezza di un'intestazione WSP come intero a lunghezza variabile (un long) e la converte in un int a 32 bit senza controllo di intervallo. Un valore codificato su cinque byte diventa -2.147.483.648. Allocare un array di quella dimensione lancia una NegativeArraySizeException che nulla intercetta, e ciò uccide il processo com.android.phone. Non riproduciamo il payload.
«Zero-click» significa che basta il numero di telefono. L'SMS di dati va alla porta WAP Push: nessuna notifica, non raggiunge mai l'app Messaggi e il mittente non compare.
La catena qui sotto è il resoconto del ricercatore.
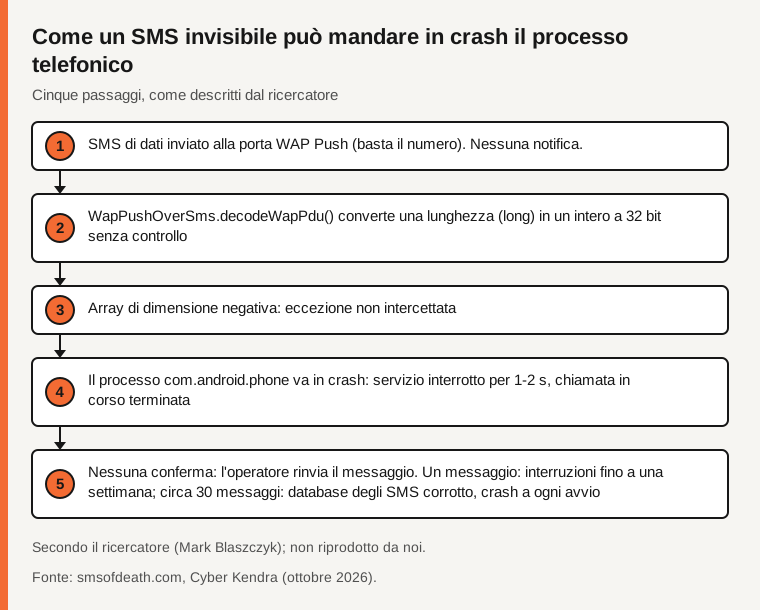
Fonte: smsofdeath.com, Cyber Kendra (ottobre 2026). Secondo il ricercatore; non riprodotto da noi.
Qual è l'impatto e chi è coinvolto?
Tutte le cifre che seguono sono del ricercatore, non verificate. Ogni messaggio interrompe il servizio cellulare per 1-2 secondi e una chiamata in corso, comprese quelle di emergenza, termina. Il telefono va in crash prima di confermare il messaggio, quindi l'operatore lo rinvia. Nei test del ricercatore, un solo messaggio ha causato interruzioni intermittenti fino a una settimana e circa 20 hanno reso un dispositivo inutilizzabile a lungo. Circa 30 messaggi ravvicinati possono corrompere il database SQLite degli SMS, dopodiché il processo va in crash a ogni avvio. Un ripristino di fabbrica non spezza il ciclo, perché l'operatore rinvia i payload in sospeso.
Descrive un ripristino riservato a utenti esperti, che non dettagliamo, e dice che una eSIM lo renderebbe molto più difficile.
Riferisce di averlo riprodotto ogni volta su un Pixel 9 (firmware di aprile 2026) e su diversi Samsung Galaxy e della serie A. La pagina del ricercatore indica Android da 12 a 17 per il codice interessato. Secondo Cyber Kendra, la proof of concept è pubblica su GitHub (Apache 2.0); non la colleghiamo. Cyber Security News aggiunge che le protezioni di Android 17 contro il ritorno al 2G e gli «SMS blaster» non sembrano coprirla. Nessuna fonte riporta esecuzione di codice, furto di dati o sfruttamento in the wild.
Cosa è stato corretto?
La sequenza qui sotto combina il ricercatore, Cyber Kendra e il sorgente di Android.
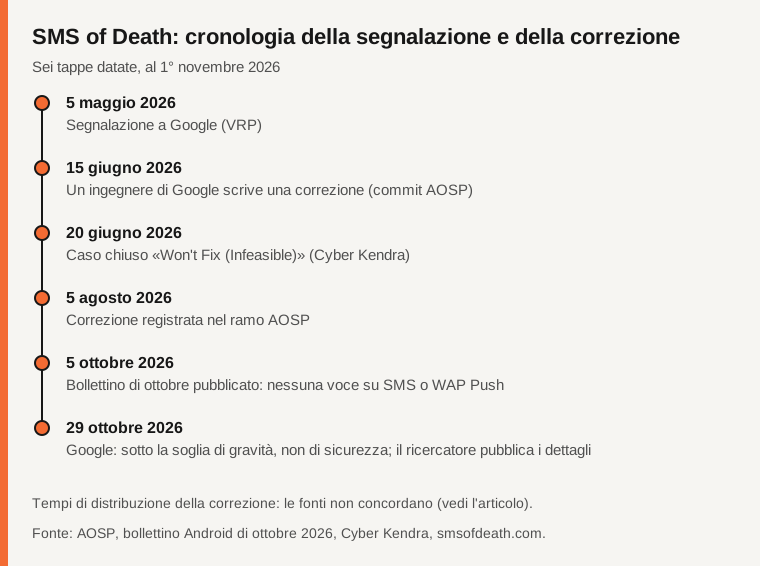
Fonte: AOSP, bollettino di sicurezza Android di ottobre 2026, Cyber Kendra, smsofdeath.com. Le date di distribuzione sono contestate tra le fonti.
Il ricercatore ha segnalato il bug il 5 maggio al programma di ricompense di Google e dice di aver fornito quel giorno stesso una correzione con controllo dei limiti. Il 20 giugno la pratica è stata chiusa come Won't Fix (Infeasible), e un ricorso è stato chiuso in tre minuti come non riproducibile, secondo Cyber Kendra. Il 29 ottobre, dopo tre mesi di silenzio, Google ha deciso che il bug «does not meet the severity threshold» (Cyber Kendra), una classificazione come non di sicurezza e senza CVE. Il ricercatore ha poi pubblicato i dettagli. Cyber Kendra ricorda che Google nel 2009 trattò come falla di sicurezza un bug WAP Push quasi identico (CVE-2009-2999).
Il codice racconta un'altra storia. Il commit AOSP 735d967 (platform/frameworks/opt/telephony) («Fix remote DoS in decodeWapPdu»), di Thomas Nguyen, è stato scritto il 15 giugno 2026 e registrato in quel ramo il 5 agosto. Intercetta una RuntimeException durante la decodifica e l'inoltro del WAP Push, registra un avviso e scarta il messaggio invece di andare in crash. Non è il controllo dei limiti del ricercatore. È etichettato come esente, con un flag CVE_FIX.
Il bollettino di sicurezza Android di ottobre 2026, pubblicato il 5 ottobre (livello di patch 2026-10-01), non ha alcuna voce che citi SMS, MMS, PduParser o WAP Push. Ciò non significa che la correzione sia assente.
Sulla distribuzione, la pagina del ricercatore dice che la correzione è arrivata con l'aggiornamento di ottobre 2026 per Android da 14 a 17 e che Android 12 e 13, fuori dalla finestra di aggiornamento, non la riceveranno. Non abbiamo potuto verificarlo. Cyber Kendra colloca invece la correzione nel bollettino di novembre 2026, che il 1° novembre non era disponibile (404).
Cosa fare?
Installate gli aggiornamenti di sicurezza (di ottobre 2026 o successivi) non appena il vostro produttore li propone, come consigliano le fonti. Non tentate di riprodurre la falla. Se il telefono va in crash in ciclo, contattate il produttore o l'operatore. Nessun aggiornamento garantisce l'immunità.
Tabella di confronto
| Punto | Cosa dicono le fonti al 1° novembre 2026 | Fonte |
|---|---|---|
| Natura della falla | Denial of service; nessuna esecuzione di codice o furto di dati riportati | smsofdeath.com, Cyber Kendra |
| Dispositivi testati | Pixel 9 e diversi Samsung Galaxy e della serie A | smsofdeath.com |
| Risposta di Google | Sotto la soglia di gravità; non di sicurezza; nessun CVE | Cyber Kendra |
| Correzione nel codice | Commit 735d967, scritto il 15 giugno 2026 | AOSP |
| Bollettino di ottobre 2026 | Nessuna voce su SMS o WAP Push | Bollettino Android |
| Android 12 e 13 | Nessuna correzione, fuori dalla finestra di aggiornamento, secondo il ricercatore | smsofdeath.com |
Domande frequenti
Il mio telefono può essere violato con questo SMS?
Non secondo la divulgazione: è un denial of service, senza esecuzione di codice, furto di dati o sfruttamento in the wild riportati.
Sono protetto?
Il ricercatore dice che una correzione è arrivata con l'aggiornamento di ottobre 2026 per Android da 14 a 17, cosa che non abbiamo potuto verificare in modo indipendente. Installate l'ultimo aggiornamento. Secondo lui, Android 12 e 13 non sono coperti.
Perché non c'è un CVE?
Secondo Cyber Kendra, Google ha classificato il bug come non di sicurezza. Il commit porta comunque un flag CVE_FIX. Non decidiamo noi la questione.
Metodo e limiti
Abbiamo letto tutte e cinque le fonti qui sotto il 1° novembre 2026 e non abbiamo riprodotto la falla. I dettagli sull'impatto e i modelli testati sono del ricercatore, non verificati. Non abbiamo trovato alcuna dichiarazione di Google (oltre al commit) né di alcun produttore. Il bollettino di novembre non era disponibile e le fonti discordano sulla distribuzione.
Fonti
- smsofdeath.com: pagina del ricercatore (verificato il 2026-11-01)
- Cyber Kendra: SMS of Death, Android WAP Push zero-click, ottobre 2026 (verificato il 2026-11-01)
- Cyber Security News: vulnerabilità Android zero-click, 29 ottobre 2026 (verificato il 2026-11-01)
- AOSP: commit di correzione 735d967 in platform/frameworks/opt/telephony (verificato il 2026-11-01)
- Bollettino di sicurezza Android, ottobre 2026 (verificato il 2026-11-01)
Avete notato un errore in questo articolo? Segnalatelo · La nostra politica sulle correzioni
