Análise
Um SMS silencioso pode derrubar o processo de telefonia do Android: o que se sabe sobre o SMS of Death
Uma negação de serviço, não execução de código: o que um pesquisador relata sobre um SMS silencioso que derruba o Android e o que o código do Google mostra
Em 1º de novembro de 2026, o "SMS of Death" é descrito por seu descobridor como uma negação de serviço zero-click: um SMS de dados silencioso derruba o processo de telefonia do Android e as chamadas caem. Não há relato de execução de código nem de roubo de dados. Existe uma correção no código do Android, mas as fontes divergem sobre sua distribuição, e não encontramos nenhuma declaração de fabricantes.
O essencial
- O que é: uma negação de serviço zero-click por meio de um SMS de dados WAP Push, sem notificação, segundo o pesquisador.
- O impacto, segundo o pesquisador: chamadas interrompidas, reenvios pela operadora e, às vezes, um ciclo de travamentos.
- A correção: existe um commit do Google datado de 15 de junho de 2026, mas o relatório teria sido classificado como não relacionado à segurança, sem CVE.
- O que é incerto: o estado da distribuição difere entre as fontes, e não encontramos nenhuma declaração de fabricantes.
Como um SMS pode derrubar o celular?
Segundo o pesquisador, Mark Blaszczyk (nomeado pelo Cyber Kendra), o erro está em WapPushOverSms, parte do framework de telefonia do Android. A função decodeWapPdu() lê o comprimento de um cabeçalho WSP como um inteiro de comprimento variável (um long) e o converte em um int de 32 bits sem verificar o intervalo. Um valor codificado em cinco bytes se torna -2 147 483 648. A alocação de um array desse tamanho lança uma NegativeArraySizeException que nada captura, o que encerra o processo com.android.phone. Não reproduzimos a carga útil.
"Zero-click" significa que o número de telefone basta. O SMS de dados vai para a porta WAP Push: não há notificação, ele nunca chega ao app Mensagens e o remetente não aparece.
A cadeia abaixo é o relato do pesquisador.
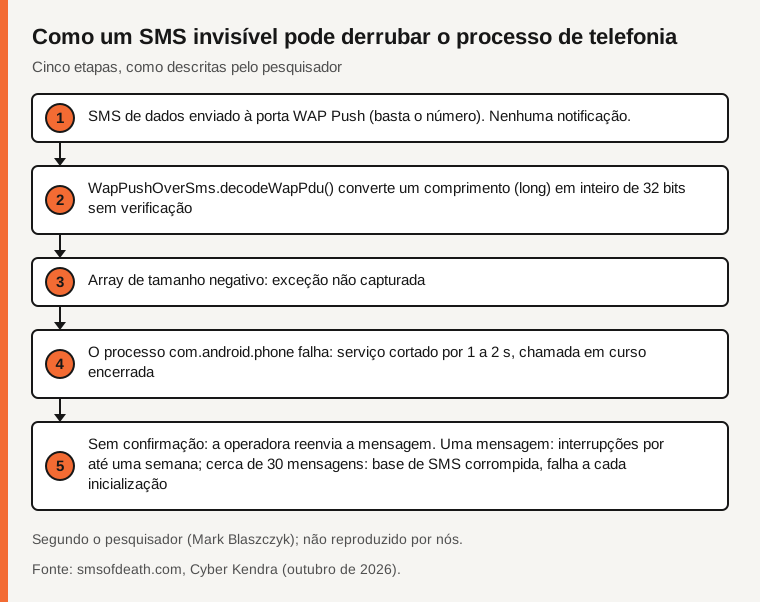
Fonte: smsofdeath.com, Cyber Kendra (outubro de 2026). Segundo o pesquisador; não reproduzido por nós.
Qual é o impacto e quem é afetado?
Todos os números abaixo são do pesquisador e não foram verificados. Cada mensagem interrompe o serviço celular por 1 a 2 segundos, e uma chamada em andamento, inclusive de emergência, termina. O celular trava antes de confirmar o recebimento da mensagem, então a operadora a reenvia. Nos testes do pesquisador, uma única mensagem causou cortes intermitentes por até uma semana e cerca de 20 deixaram um aparelho inutilizável por muito tempo. Cerca de 30 mensagens em rápida sucessão podem corromper o banco de dados SQLite de SMS, e depois disso o processo trava a cada inicialização. Uma restauração de fábrica não interrompe o ciclo, já que a operadora reenvia as cargas pendentes.
Ele descreve uma recuperação reservada a usuários avançados, que não detalhamos, e diz que um eSIM a tornaria muito mais difícil.
Ele relata reprodução em todas as tentativas em um Pixel 9 (firmware de abril de 2026) e em vários celulares Samsung Galaxy e da série A. A página do pesquisador lista o Android 12 a 17 para o código afetado. Segundo o Cyber Kendra, a prova de conceito é pública no GitHub (Apache 2.0); não a vinculamos. O Cyber Security News acrescenta que as proteções do Android 17 contra o rebaixamento para 2G e contra os "SMS blasters" parecem não cobri-la. Nenhuma fonte relata execução de código, roubo de dados ou exploração em ambiente real.
O que foi corrigido?
A sequência abaixo combina o pesquisador, o Cyber Kendra e o código-fonte do Android.
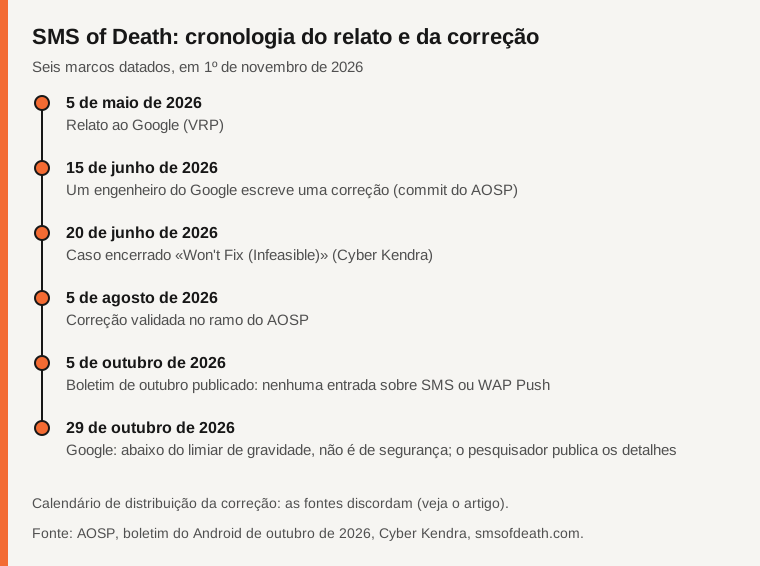
Fonte: AOSP, boletim de segurança do Android de outubro de 2026, Cyber Kendra, smsofdeath.com. As datas de distribuição são disputadas entre as fontes.
O pesquisador relatou o erro em 5 de maio ao programa de recompensas do Google e diz ter fornecido nesse mesmo dia uma correção com verificação de limites. Em 20 de junho, o caso foi encerrado como Won't Fix (Infeasible), e um recurso foi encerrado em três minutos como não reproduzível, segundo o Cyber Kendra. Em 29 de outubro, após três meses de silêncio, o Google decidiu que o erro "does not meet the severity threshold" (Cyber Kendra), uma classificação de não segurança, sem CVE. O pesquisador então publicou os detalhes. O Cyber Kendra observa que o Google tratou um erro quase idêntico de WAP Push como falha de segurança em 2009 (CVE-2009-2999).
O código conta uma história diferente. O commit 735d967 do AOSP (platform/frameworks/opt/telephony) ("Fix remote DoS in decodeWapPdu"), de Thomas Nguyen, foi escrito em 15 de junho de 2026 e incluído nessa branch em 5 de agosto. Ele captura uma RuntimeException durante a decodificação e o despacho do WAP Push, registra um aviso e descarta a mensagem em vez de travar. Não é a verificação de limites do pesquisador. Está marcado como isento, com um sinalizador CVE_FIX.
O boletim de segurança do Android de outubro de 2026, publicado em 5 de outubro (nível de patch 2026-10-01), não tem nenhum item que mencione SMS, MMS, PduParser ou WAP Push. Isso não significa que a correção esteja ausente.
Quanto à distribuição, a página do pesquisador diz que a correção chegou na atualização de outubro de 2026 para o Android 14 a 17 e que o Android 12 e 13, fora de sua janela de atualização, não a receberão. Não conseguimos verificar isso. O Cyber Kendra, por outro lado, situa a correção no boletim de novembro de 2026, que não estava disponível (404) em 1º de novembro.
O que você deve fazer?
Instale as atualizações de segurança (outubro de 2026 ou mais recentes) assim que seu fabricante as oferecer, como as fontes recomendam. Não tente reproduzir a falha. Se o seu celular travar em ciclo, entre em contato com o fabricante ou a operadora. Nenhuma atualização garante imunidade.
Tabela comparativa
| Ponto | O que as fontes dizem em 1º de nov. de 2026 | Fonte |
|---|---|---|
| Natureza da falha | Negação de serviço; sem relato de execução de código nem de roubo de dados | smsofdeath.com, Cyber Kendra |
| Aparelhos testados | Pixel 9 e vários celulares Samsung Galaxy e da série A | smsofdeath.com |
| Resposta do Google | Abaixo do limiar de gravidade; não relacionado à segurança; sem CVE | Cyber Kendra |
| Correção no código | Commit 735d967, escrito em 15 de junho de 2026 | AOSP |
| Boletim de outubro de 2026 | Sem item sobre SMS ou WAP Push | Boletim do Android |
| Android 12 e 13 | Sem correção, fora da janela de atualização, segundo o pesquisador | smsofdeath.com |
Perguntas frequentes
Meu celular pode ser hackeado por esse SMS?
Não segundo a divulgação: trata-se de uma negação de serviço, sem relato de execução de código, roubo de dados ou exploração em ambiente real.
Estou protegido?
O pesquisador diz que uma correção chegou na atualização de outubro de 2026 para o Android 14 a 17, o que não conseguimos verificar de forma independente. Instale a atualização mais recente. Segundo ele, o Android 12 e 13 não são cobertos.
Por que não há CVE?
Segundo o Cyber Kendra, o Google classificou o erro como não relacionado à segurança. O commit, no entanto, traz um sinalizador CVE_FIX. Não resolvemos essa questão.
Método e limites
Lemos as cinco fontes abaixo em 1º de novembro de 2026 e não reproduzimos a falha. Os detalhes de impacto e os modelos testados são do pesquisador e não foram verificados. Não encontramos nenhuma declaração do Google (além do commit) nem de qualquer fabricante. O boletim de novembro não estava disponível, e as fontes divergem sobre a distribuição.
Fontes
- smsofdeath.com: página do pesquisador (verificado em 2026-11-01)
- Cyber Kendra: SMS of Death, Android WAP Push zero-click, outubro de 2026 (verificado em 2026-11-01)
- Cyber Security News: vulnerabilidade zero-click no Android, 29 de outubro de 2026 (verificado em 2026-11-01)
- AOSP: commit de correção 735d967 em platform/frameworks/opt/telephony (verificado em 2026-11-01)
- Boletim de segurança do Android, outubro de 2026 (verificado em 2026-11-01)
Encontrou um erro neste artigo? Avise-nos · Nossa política de correções
