Sécurité
Binance victime du plus gros piratage crypto enregistré : peut-on encore faire confiance aux exchanges ?
Binance a confirmé un incident de sécurité le 29 octobre 2026 : environ 6,3 Md$ de cryptos, cause et auteur non confirmés. Faits et écarts.
Au 30 octobre 2026, Binance a confirmé un « incident de sécurité » survenu le 29 octobre, avec des estimations d'environ 6,3 Md$ selon les sources : ce serait le plus gros vol de crypto jamais enregistré. Binance affirme que les fonds des utilisateurs sont en sécurité et qu'elle couvrira les pertes ; la cause racine et l'auteur ne sont pas confirmés officiellement. L'enquête est en cours et tous les chiffres sont préliminaires.
L'essentiel
- Montant : environ 6,36 Md$ selon TRM Labs (valeur au moment de chaque transfert), environ 6,3 Md$ selon Binance, des chiffres plus bas selon d'autres sources. C'est environ quatre fois Bybit (février 2025).
- Cause et auteur : Binance évoque, à titre préliminaire, l'ordinateur compromis d'un ingénieur DevOps. TRM Labs attribue l'attaque à TraderTraitor (Corée du Nord) avec un niveau de confiance élevé. Ni Binance ni les autorités ne l'ont confirmé à ce stade.
- Gels : des émetteurs de stablecoins et des protocoles ont gelé des milliards de dollars ; un gel n'est pas une récupération, et environ 2,4 Md$ restent hors de portée des émetteurs (TRM).
- Confiance : le risque de contrepartie d'un exchange existe, mais le constat ne se réduit pas à un verdict absolu. Voir les critères de vérification plus bas.
Les chiffres sont ceux de la mi-journée du 30 octobre : ils sont préliminaires, divergent selon la source et seront révisés. Nous distinguons ce qui est confirmé (observé on-chain, déclarations publiques de dirigeants), évalué (analyses de TRM Labs, Blockaid, ZachXBT) et non publié (cause racine et attribution officielles).
Que s'est-il passé chez Binance ?
Le 29 octobre 2026, des utilisateurs ont signalé des fonds quittant les portefeuilles de Binance, puis l'exchange a confirmé un incident de sécurité, d'après TechCrunch. Dépôts et retraits ont été suspendus « à titre de précaution » sur plusieurs réseaux, selon le porte-parole Ross O'Leary. Au moment de la rédaction, aucune reprise n'a été signalée.
Voici la chronologie reconstituée par TRM Labs à partir de la blockchain (heures en UTC, observations on-chain).
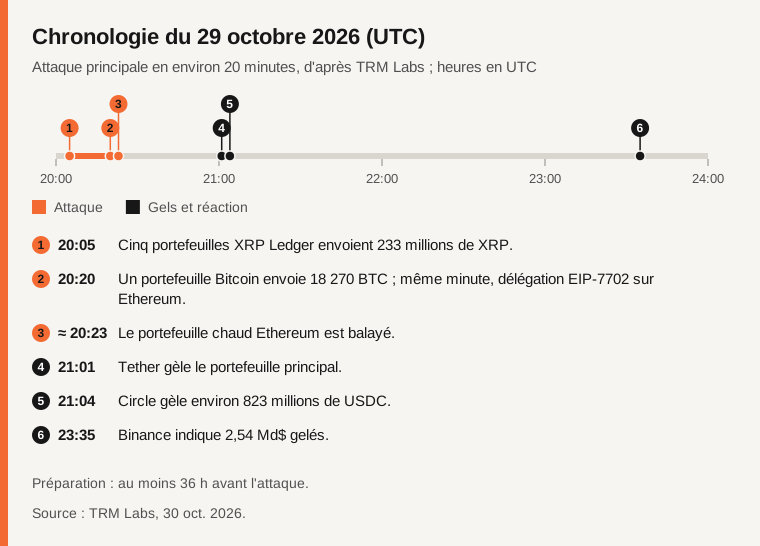
Source : TRM Labs, observations on-chain du 29 octobre 2026.
D'après TRM, l'attaquant s'est préparé pendant au moins 36 heures (portefeuille d'opérateur financé via Tornado Cash dès le matin du 28). Le 29, entre 20:05 et 20:20 UTC, des portefeuilles XRP puis le portefeuille chaud Bitcoin (18 270 BTC) ont été vidés, et une transaction EIP-7702 de 50 autorisations a été soumise. Vers 20:23, le portefeuille chaud Ethereum a été balayé ; d'autres balayages ont suivi jusqu'à 23:56, puis une seconde vague sur Avalanche et Polygon à 23:05.
Combien a été volé et sur quelles blockchains ?
TRM Labs compte environ 6,36 Md$ au prix du moment de chaque transfert (environ 6,23 Md$ aux prix actuels), répartis sur dix blockchains. Il s'agit de portefeuilles chauds, c'est-à-dire connectés à internet (TechCrunch).
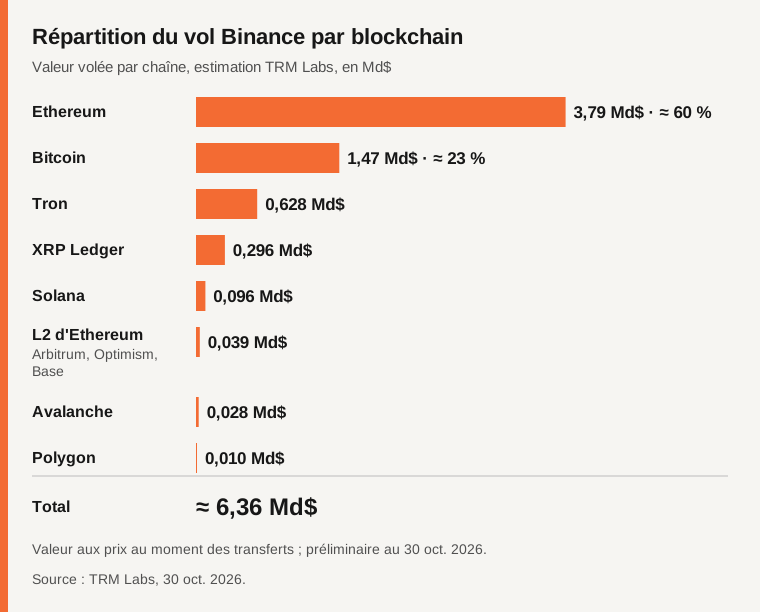
Source : TRM Labs (valeur au moment de chaque transfert) ; chiffres préliminaires.
Ethereum et Bitcoin concentrent plus de 80 % du total. Les estimations divergent. Les estimations divergent. Selon CoinDesk, Binance chiffre l'incident à environ 6,3 Md$ et Chainalysis à environ 5,9 Md$ au moment du vol. Selon Bitcoin.com News, le cumul on-chain atteint environ 5,57 Md$ sur Ethereum, Bitcoin et Tron, et Glassnode donne environ 5,3 Md$ ; Arkham indique que des portefeuilles liés à l'attaquant ont détenu plus de 5,7 Md$. Les chiffres plus bas incluent parfois des transferts sans rapport. Cela représente environ 4 % des quelque 144 Md$ d'actifs de Binance (DefiLlama, via CoinDesk).
Qu'est-ce qui est gelé, qu'est-ce qui est perdu ?
Les gels ont été rapides, mais les totaux ne sont pas réconciliés entre les sources.
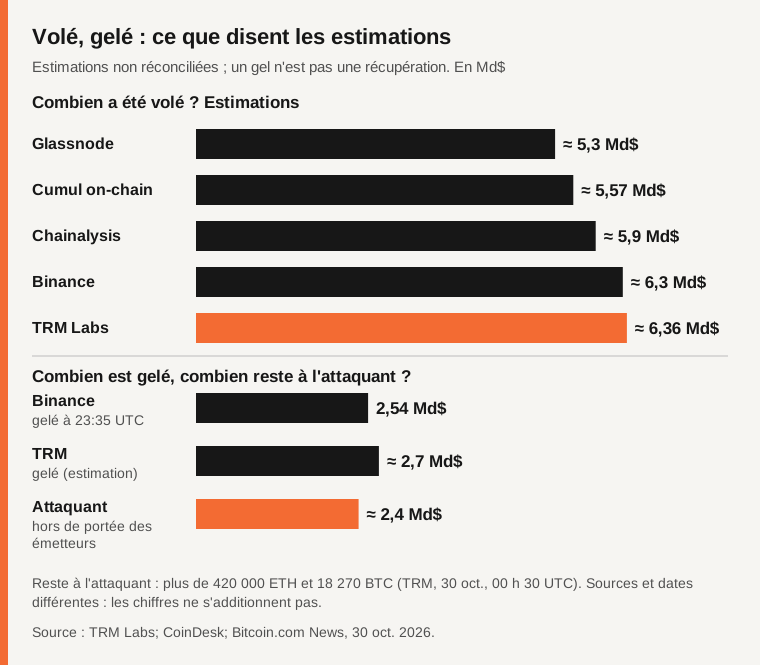
Source : Tether, Circle, Binance (via CoinDesk) et TRM Labs ; chiffres préliminaires.
- Tether : plus de 1,57 Md$ d'USDT gelés selon son PDG Paolo Ardoino ; TRM compte environ 1,77 Md$ on-chain.
- Circle : plus de 800 M$ d'USDC selon son PDG Jeremy Allaire ; TRM compte environ 825 M$.
- Ripple : environ 200 M$ annoncés par Yi He, mais TRM ne confirme on-chain que 40,5 M RLUSD.
- Autres : World Liberty Financial environ 27,8 M$ d'USD1 ; Conseil de sécurité d'Arbitrum environ 30 M$. Aave a gelé temporairement ses marchés Ethereum V3 par précaution ; ses contrats n'ont pas été touchés.
Binance a indiqué un total vérifié gelé de 2,54 Md$ à 23:35 UTC, puis d'environ 3 Md$ (CoinDesk). TRM totalise environ 2,7 Md$.
Ce qui reste hors de portée : selon TRM (00:30 UTC le 30 octobre), l'attaquant détenait encore plus de 420 000 ETH et 18 270 BTC, soit environ 2,4 Md$ que les émetteurs de stablecoins ne peuvent pas geler. Le blanchiment a commencé : environ 325 M USDT ont été vendus via UniswapX contre environ 122 300 ETH, avec une décote de plus de 10 % (TRM).
Comment l'attaque a-t-elle été possible ?
La cause racine officielle n'est pas publiée. Deux hypothèses circulent, à ne pas confondre.
- Selon Binance (préliminaire) : l'enquête « suggère que l'incident pourrait impliquer l'ordinateur portable compromis d'un ingénieur DevOps », ce qui aurait donné accès à un conteneur de service et permis de soumettre des retraits non autorisés. Binance dit n'avoir aucune preuve de fuite d'une clé privée de portefeuille et promet un post-mortem une fois les faits vérifiés (CoinDesk).
- Selon TRM Labs (évaluation) : la cause la plus probable est que l'attaquant a pu faire signer des transactions par le système de signature des portefeuilles chauds de Binance, sur plusieurs chaînes. Blockaid a d'abord évoqué une compromission de l'infrastructure de signature, en précisant ne pas penser qu'une clé ait fuité.
Sur Ethereum, TRM décrit l'usage d'EIP-7702, une fonction qui permet à un compte ordinaire d'exécuter temporairement le code d'un contrat. Ici, elle aurait fait exécuter un contrat « balayeur » grâce à 50 autorisations pré-signées sur des nonces consécutifs. Sur les neuf autres chaînes, TRM observe des transferts signés ordinaires. Un portefeuille chaud est connecté à internet pour répondre vite aux retraits ; un portefeuille froid est gardé hors ligne. Une attaque sur le système qui signe peut suffire sans vol de clé : c'est une interprétation, pas un fait établi.
Qui est derrière l'attaque ?
Le statut : attribution évaluée, non confirmée. TRM Labs attribue l'attaque, avec un niveau de confiance élevé, à TraderTraitor, un groupe nord-coréen, le même que le FBI a désigné pour Bybit. ZachXBT cite Lazarus comme « probable » ; Blockaid parle de tactiques cohérentes. Ni Binance ni les autorités n'ont confirmé cette attribution pour cet incident à ce stade.
Est-ce le plus gros piratage de l'histoire ?
Oui parmi les vols de crypto enregistrés, selon TRM et CoinDesk, avec des réserves de comparabilité : les montants sont valorisés aux prix du moment du vol, et un pont inter-chaînes n'est pas un exchange.
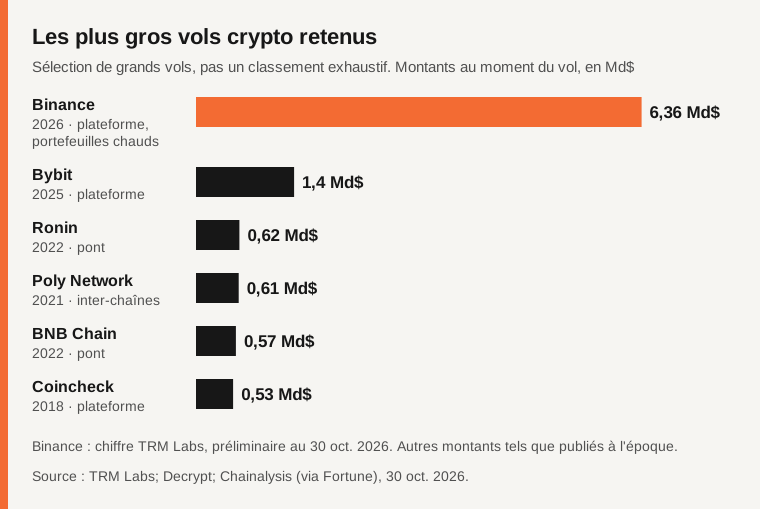
Source : Decrypt (historique), TRM Labs, CoinDesk ; montants au moment du vol.
Les repères, d'après Decrypt : Bybit (février 2025, environ 1,4 Md$, portefeuille froid, attribué à la Corée du Nord par le FBI) ; Ronin, un pont (mars 2022, environ 622 M$) ; Poly Network (août 2021, environ 611 M$, presque tout restitué) ; BNB Chain, un pont (octobre 2022, environ 570 M$ annoncés dont environ 100 M$ réellement siphonnés) ; Coincheck (janvier 2018, environ 530 M$, dont environ 400 M$ remboursés) ; Binance (mai 2019, environ 40 M$, remboursés par le SAFU, d'après The Hacker News).
Les utilisateurs vont-ils être remboursés ?
Binance l'affirme, mais ce n'est pas vérifiable à ce jour. La co-PDG Yi He a déclaré : « Binance will cover all hacking losses » et « User funds are safe ». Changpeng Zhao, fondateur et principal actionnaire, s'attend à ce que les fonds des utilisateurs soient « fully covered ».
Binance dit couvrir les pertes avec son fonds SAFU et des fonds de l'entreprise. Or le SAFU représente environ 1 Md$ en bitcoin selon CoinDesk, très en dessous des environ 6,3 Md$ : la couverture dépend du bilan de Binance. Les précédents (SAFU en 2019, avec des retraits suspendus environ une semaine ; Coincheck en 2018) portaient sur des montants bien plus faibles, et chaque cas diffère.
Côté contreparties, Wintermute dit que son exposition à Binance est inférieure à 20 % de ses fonds propres, GSR moins de 5 %, et Bybit dit ne pas être touché. Le même jour, Polymarket a brièvement suspendu des retraits après la compromission d'un prestataire tiers (DebugBear), pour environ 2 millions de dollars de fonds d'utilisateurs ; aucun lien avec Binance n'est établi (TechCrunch). Selon CoinDesk, le 29 octobre, le bitcoin a reculé de 4,8 %, l'ether de 5,7 %, le BNB de 8 % et l'AAVE de 11 %, avec environ 1,4 milliard de dollars de liquidations en 24 heures, en partie sans rapport avec l'incident (le bitcoin baissait déjà).
Peut-on encore faire confiance aux exchanges ?
Il n'y a pas de verdict absolu. Cet incident rappelle un fait structurel : en laissant des cryptos sur un exchange, on prend un risque de contrepartie, car c'est l'exchange qui détient les clés. Quelques critères pour évaluer une plateforme :
- Preuve de réserves : c'est un instantané d'actifs, souvent avec un arbre de Merkle ou une preuve zk. Elle montre que les actifs couvrent les soldes à une date donnée, pas que les portefeuilles chauds sont sûrs ni quel est le passif complet. Ce n'est pas un audit complet.
- Répartition chaud/froid : quelle part des fonds reste en ligne, et quels contrôles encadrent la signature des transactions.
- Transparence et capacité de couverture : un post-mortem publié et vérifiable, un fonds d'assurance et un bilan documentés plutôt qu'une promesse.
Selon Chainalysis (données 2025), les méthodes vont de l'infiltration d'employés informatiques à l'ingénierie sociale. La garde personnelle a aussi ses risques : 158 000 compromissions de portefeuilles personnels en 2025.
Des gestes d'hygiène de sécurité, sans rapport avec un jugement sur Binance :
- ne laisser sur un exchange que ce que l'on utilise réellement pour trader ;
- activer la liste blanche d'adresses de retrait ;
- définir un code anti-hameçonnage pour reconnaître les vrais e-mails de la plateforme ;
- utiliser une clé de sécurité physique ou une passkey plutôt qu'un code par SMS ;
- se méfier des messages de « récupération de fonds » et des liens non officiels : Binance a elle-même mis en garde contre les arnaques.
Ce texte n'est ni un conseil financier ni un conseil d'investissement.
Tableau comparatif
| Critère | Binance 2026 | Bybit 2025 | Binance 2019 |
|---|---|---|---|
| Montant | Environ 6,3 Md$ (préliminaire, selon les sources) | Environ 1,4 Md$ | Environ 40 M$ |
| Type de portefeuille touché | Portefeuilles chauds | Portefeuille froid | Portefeuille chaud |
| Cause avancée | Ordinateur d'un ingénieur DevOps selon Binance ; signatures pré-signées selon TRM | Non précisé ici | Hameçonnage et virus selon Binance |
| Attribution | TraderTraitor évalué par TRM ; non confirmé | Attribué à la Corée du Nord par le FBI | Non précisé ici |
| Remboursement | Promesse de couverture, non vérifiable à ce jour | Non précisé ici | Fonds SAFU ; retraits suspendus environ une semaine |
Questions fréquentes
Les fonds des utilisateurs de Binance sont-ils en sécurité ?
Binance l'affirme et promet de couvrir les pertes, mais cela n'est pas vérifiable à ce jour. Le SAFU (environ 1 Md$) est très inférieur au vol estimé.
Combien a été volé ?
Environ 6,3 Md$ selon les estimations, jusqu'à 6,36 Md$ selon TRM Labs ; d'autres sources donnent 5,3 à 5,9 Md$. Les chiffres sont préliminaires.
Qui est derrière le piratage ?
TRM Labs attribue l'attaque, avec un niveau de confiance élevé, à TraderTraitor (Corée du Nord) et ZachXBT cite Lazarus. Ni Binance ni les autorités ne l'ont confirmé pour cet incident à ce stade.
Faut-il retirer ses cryptos de Binance ?
C'est une décision personnelle, pas un conseil. Pesez les critères ci-dessus et rappelez-vous que les retraits étaient suspendus au moment de la rédaction.
Méthode et limites
Cet article s'appuie sur des sources publiques consultées le 30 octobre 2026. L'événement est en cours : montants, cause et attribution peuvent changer. Les montants sont valorisés au prix du moment du vol, sauf mention contraire. OrigoTech n'a pas vérifié les transactions on-chain par lui-même ; les évaluations de TRM Labs, Blockaid et ZachXBT sont des analyses, non des constats officiels. Ni conseil financier, ni prévision de cours.
Sources
- TechCrunch : Binance pauses withdrawals as hackers suspected of stealing billions in crypto (29 octobre 2026) (vérifié le 2026-10-30)
- TRM Labs : North Korea steals $6.36 billion from Binance (vérifié le 2026-10-30)
- CoinDesk : potential multi-billion Binance hack hitting crypto markets (vérifié le 2026-10-30)
- CoinDesk : suivi en direct du 29 octobre 2026 (vérifié le 2026-10-30)
- Bitcoin.com News : Inside the Binance hack, what's confirmed and what isn't (vérifié le 2026-10-30)
- Blockaid : Binance hack detection (vérifié le 2026-10-30)
- Decrypt : biggest crypto hacks of all time (vérifié le 2026-10-30)
- Fortune : North Korea stole a record amount of crypto (Chainalysis) (vérifié le 2026-10-30)
- The Hacker News : Binance cryptocurrency hacked (2019) (vérifié le 2026-10-30)
Une erreur dans cet article ? Signalez-la · Notre politique de corrections
