Seguridad
Binance sufre el mayor hackeo cripto registrado: ¿se puede seguir confiando en los exchanges?
Binance confirmó el 29 de octubre un incidente de seguridad de unos 6.300 M$, el mayor robo cripto registrado. Qué se sabe, qué no y cómo protegerse.
El 29 de octubre de 2026, Binance confirmó un «incidente de seguridad» tras los avisos de usuarios que veían salir fondos de sus carteras, y suspendió depósitos y retiros. Según las estimaciones preliminares, el robo ronda los 6.300 millones de dólares, el mayor hackeo cripto registrado, y Binance afirma que cubrirá las pérdidas. Al 30 de octubre de 2026, la causa raíz y la atribución no han sido confirmadas oficialmente.
Lo esencial
- Importe: unos 6,3 mil millones de dólares según TRM Labs (6,36 mil millones a los precios de cada transferencia) y según la estimación de Binance. Otras fuentes dan cifras inferiores. Todo es preliminar.
- Causa y atribución: no hay causa raíz ni atribución oficiales. Binance evoca un portátil comprometido; TRM Labs atribuye el ataque, con un nivel de confianza alto, a un grupo norcoreano. Son evaluaciones, no hechos confirmados.
- Congelaciones: Tether, Circle y otros emisores y proyectos congelaron cientos de millones o miles de millones de dólares; Binance habla de unos 3 mil millones. Congelar no es recuperar.
- Confianza: el caso recuerda el riesgo de contraparte de dejar fondos en un exchange. No es un veredicto sobre todos los exchanges ni un consejo financiero.
Estas cifras son de media jornada del 30 de octubre. Son preliminares, la investigación sigue en curso y las fuentes divergen. Distinguimos tres niveles: confirmado (datos en la cadena de bloques y declaraciones públicas de los directivos), evaluado (análisis de TRM Labs, Blockaid y ZachXBT) y no publicado (causa raíz oficial y atribución oficial).
¿Qué pasó en Binance?
Según TechCrunch, Binance confirmó el 29 de octubre un incidente de seguridad después de que usuarios señalaran fondos que salían de sus carteras. Suspendió depósitos y retiros «a título de precaución» en varias redes, según el portavoz Ross O'Leary. Al cierre de este artículo no se había informado de ninguna reanudación.
La cronología siguiente procede del análisis en cadena de TRM Labs (horas en UTC, 29 de octubre). Es un hecho observado en la cadena por TRM, no una cronología oficial de Binance.
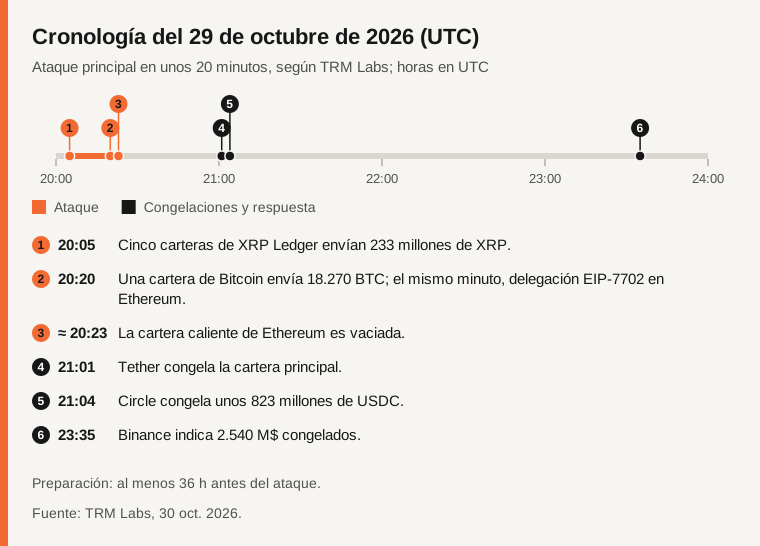
Fuente: TRM Labs (análisis en cadena, 29-30 de octubre de 2026).
TRM sitúa una preparación de al menos 36 horas: una cartera de operador financiada a través de Tornado Cash desde la mañana del 28 de octubre y pruebas en carteras de ensayo. Entre las 20:05 y las 20:09, cinco carteras XRP de Binance enviaron 233,46 millones de XRP. A las 20:20, la cartera caliente de Bitcoin envió 18.270 BTC y se envió una transacción de delegación EIP-7702 con 50 autorizaciones. En los dos minutos siguientes salieron USDT y TRX por Tron. Hacia las 20:23 se vació la cartera caliente de Ethereum (167.464 ETH y 63 tokens, entre ellos 1,615 mil millones de USDT). Hubo más barridos en Ethereum hasta las 23:56 y, a las 23:05, una segunda ola en Avalanche y Polygon.
¿Cuánto se robó y en qué cadenas de bloques?
Depende de la fuente, y todas las cifras son preliminares. TRM Labs calcula unos 6,36 mil millones de dólares al valor de cada transferencia (unos 6,23 mil millones a los precios actuales). La estimación de Binance es de unos 6,3 mil millones, según CoinDesk. Chainalysis habla de unos 5,9 mil millones en el momento del robo (también CoinDesk). El cómputo en cadena de Bitcoin.com News suma unos 5,57 mil millones en Ethereum, Bitcoin y Tron, y Glassnode da unos 5,3 mil millones. Arkham indica que carteras vinculadas al atacante llegaron a tener más de 5,7 mil millones. Las cifras más antiguas o más bajas a veces incluyen transferencias sin relación con el robo.
Como orden de magnitud, equivale a cerca del 4 % de los unos 144 mil millones de dólares de activos de Binance (DefiLlama, citado por CoinDesk). Según TRM, afecta a diez cadenas y a carteras calientes, es decir, conectadas a internet (TechCrunch).
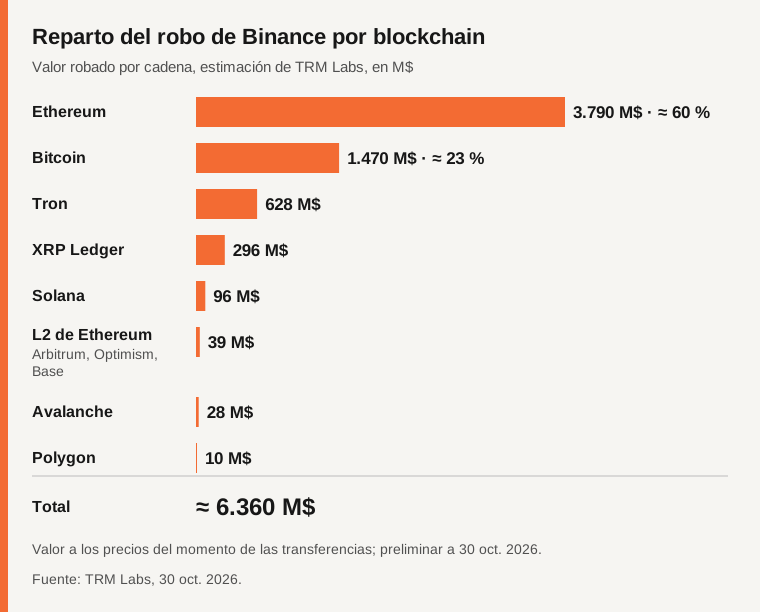
Fuente: TRM Labs (valores a los precios de cada transferencia; total aproximado de 6,36 mil millones de dólares).
En Ethereum, TRM cuenta unos 3,79 mil millones (200.630 ETH y 185 tokens más). En Bitcoin, 18.270 BTC, unos 1,47 mil millones. En Tron, unos 628 millones (612,7 millones de USDT y 46,4 millones de TRX). En XRP Ledger, 233,46 millones de XRP, unos 296 millones de dólares. En Solana, 970.500 SOL, unos 96 millones. Arbitrum, Optimism y Base suman unos 39 millones, Avalanche unos 28 millones y Polygon unos 10 millones.
¿Qué está congelado y qué se ha perdido?
Los emisores de stablecoins y algunos proyectos congelaron una parte de los fondos. Estas son sus declaraciones y el recuento de TRM; los totales no están reconciliados.
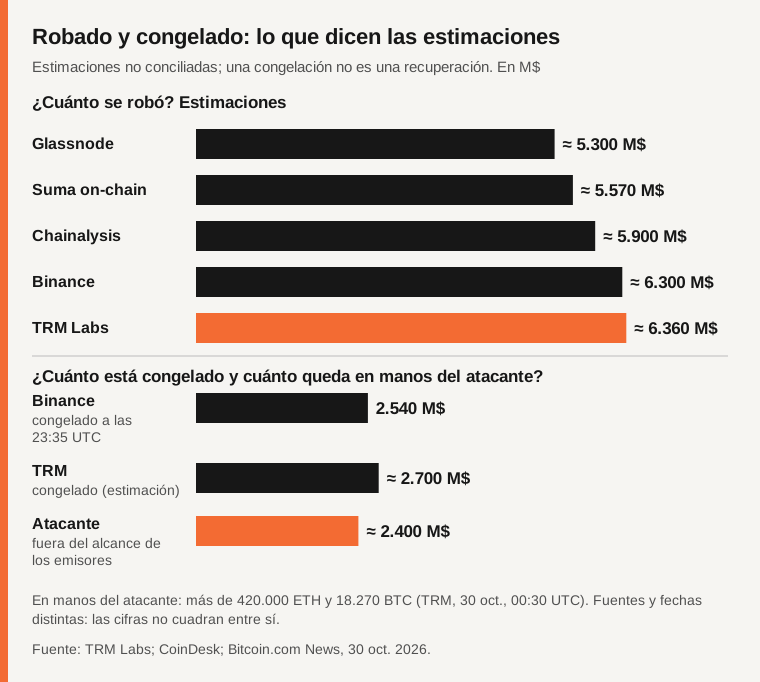
Fuente: declaraciones de Tether, Circle, Binance y Arbitrum; TRM Labs (30 de octubre de 2026).
Tether, por boca de su director ejecutivo Paolo Ardoino, congeló más de 1.570 millones de dólares en USDT (TRM cuenta unos 1.770 millones en cadena). Circle, con Jeremy Allaire, congeló más de 800 millones de USDC (TRM, unos 825 millones). Ripple: la copresidenta ejecutiva de Binance, Yi He, anunció unos 200 millones, pero TRM solo confirma en cadena 40,5 millones de RLUSD. World Liberty Financial congeló unos 27,8 millones de USD1, y el Consejo de Seguridad de Arbitrum unos 30 millones (8.426 ETH y 74,6 millones de ARB). Aave congeló temporalmente sus mercados de Ethereum V3 por precaución; sus contratos no se vieron afectados.
Binance indicó un total verificado congelado de 2,54 mil millones a las 23:35 UTC y después de unos 3 mil millones (CoinDesk); TRM suma unos 2,7 mil millones. Un congelamiento no es una recuperación: los fondos siguen sin volver a los usuarios. Según TRM (00:30 UTC del 30 de octubre), al atacante le quedaban más de 420.000 ETH y 18.270 BTC, unos 2,4 mil millones de dólares fuera del alcance de los emisores de stablecoins.
TRM ya observa blanqueo (evaluación): unos 325 millones de USDT vendidos por UniswapX y contratos similares contra unos 122.300 ETH, con un descuento de más del 10 %; 60 millones de USDT depositados en Aave para pedir prestados unos 19.760 ETH; y, en Bitcoin, un fraccionamiento en lotes (de unos 1.000 y 100 BTC). El siguiente paso probable, según TRM, serían puentes entre cadenas, servicios de intercambio y operadores OTC.
¿Cómo fue posible el ataque?
La causa raíz oficial no se ha publicado. Hay dos versiones preliminares.
Binance (preliminar, confirmado como declaración): la investigación «sugiere que el incidente podría implicar el portátil comprometido de un ingeniero DevOps», lo que habría dado acceso a un contenedor de servicio y permitido enviar retiros no autorizados. Binance dice que no hay pruebas de que se filtrara una clave privada de cartera y promete un análisis posterior cuando los hechos estén verificados (CoinDesk).
TRM Labs (evaluación): lo más probable es que el atacante lograra que el sistema de firma de las carteras calientes de Binance firmara transacciones en varias cadenas. En Ethereum se habría usado EIP-7702, una función que permite a una cuenta ejecutar temporalmente el código de un contrato, para ejecutar un contrato «barredor»; las 50 autorizaciones estaban prefirmadas con nonces consecutivos. En las otras nueve cadenas, serían simples transferencias firmadas. Blockaid habló al principio de un compromiso de la infraestructura de firma («no creemos que se haya filtrado ninguna clave»).
En resumen: sabemos que los fondos salieron de carteras calientes. Que fuera un portátil, una infraestructura de firma o ambos sigue sin estar confirmado.
¿Quién está detrás?
TRM Labs atribuye el robo, con un nivel de confianza alto, a TraderTraitor, un grupo norcoreano, el mismo que el FBI señaló en el caso Bybit. ZachXBT cita a Lazarus como «probable», y Blockaid dice que las tácticas son coherentes. Ni Binance ni las autoridades han confirmado una atribución para este incidente a esta hora. Es una evaluación, no una conclusión oficial.
¿Es el mayor hackeo de la historia?
Según TRM y CoinDesk, es el mayor robo cripto registrado, unas cuatro veces el de Bybit (de febrero de 2025: unos 1,5 mil millones según TRM, 1,4 mil millones según Decrypt y Chainalysis).
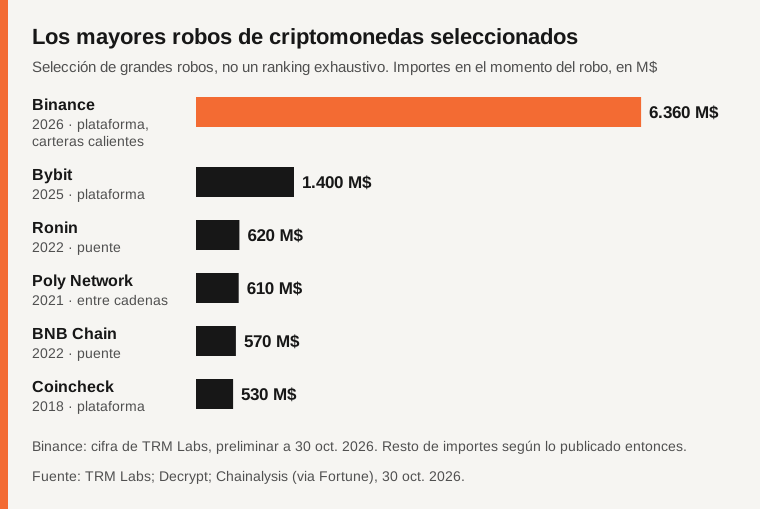
Fuente: Decrypt, TRM Labs, CoinDesk; importes al valor del momento del robo.
Las comparaciones tienen reservas. Los importes se dan al precio del momento del robo, que cambia con el mercado. Además, no todos son iguales: Ronin (23 de marzo de 2022, unos 622 millones; Decrypt cita 552 millones en otro lugar), Poly Network (agosto de 2021, unos 611 millones, casi todo devuelto en dos semanas) y BNB Chain (6 de octubre de 2022, unos 570 millones, de los que unos 100 millones se sustrajeron realmente) fueron puentes entre cadenas, no exchanges. Coincheck (Japón, enero de 2018) perdió unos 530 millones en NEM y reembolsó unos 400 millones a los usuarios. Binance ya sufrió un robo en mayo de 2019: unos 40 millones (unos 7.000 BTC), reembolsados con su fondo SAFU, con los retiros suspendidos cerca de una semana (The Hacker News).
¿Se reembolsará a los usuarios?
La copresidenta ejecutiva Yi He declaró: «Binance will cover all hacking losses» y «User funds are safe», y dice colaborar con las fuerzas del orden. Changpeng Zhao, fundador, ya no directivo y accionista principal, escribió: «It does look like a hack on Binance» y espera que los fondos de los usuarios queden «fully covered» (cubiertos por completo).
Binance dice cubrir las pérdidas con su fondo SAFU y fondos de la empresa. Según CoinDesk, el SAFU ronda los mil millones de dólares en bitcoin, muy por debajo de los unos 6,3 mil millones robados. La cobertura depende, por tanto, del balance de Binance y no solo del SAFU. Es una promesa que a día de hoy no se puede verificar. Binance también advirtió contra las estafas con enlaces y mensajes no oficiales.
Entre las contrapartes, Wintermute dice que su exposición a Binance es inferior al 20 % de su capital, GSR que es inferior al 5 % y Bybit que no está afectado. Según CoinDesk, el 29 de octubre el bitcoin cayó un 4,8 %, el ether un 5,7 %, BNB un 8 % y AAVE un 11 %, con unos 1.400 millones de dólares en liquidaciones en 24 horas, parte de ellas sin relación con el incidente (el bitcoin ya bajaba). El mismo día, Polymarket suspendió brevemente retiros por el compromiso de un proveedor externo (DebugBear), con unos 2 millones de dólares de fondos de usuarios; no se ha establecido relación con Binance (TechCrunch).
¿Se puede seguir confiando en los exchanges?
No hay un veredicto único. Dejar criptomonedas en un exchange es aceptar un riesgo de contraparte: el exchange custodia las claves y depende de sus sistemas, de sus empleados y de su capacidad de reembolso. Un hackeo de esta escala lo recuerda, pero no demuestra que todos los exchanges sean iguales.
Un dato del contexto: el informe 2026 de Chainalysis sobre 2025, citado por Fortune, cifra en más de 3,4 mil millones de dólares lo robado; Corea del Norte representa cerca del 59 % (unos 2 mil millones, un récord). Tres hackeos suman más de dos tercios del total y Bybit, cerca del 40 %. Los métodos citados incluyen la infiltración de empleados informáticos y la ingeniería social.
Criterios que conviene comprobar en un exchange:
- Prueba de reservas: es una instantánea de activos (a menudo con árbol de Merkle o pruebas de conocimiento cero). Muestra que los activos cubren los saldos en una fecha, no que las carteras calientes sean seguras ni el pasivo completo. No es una auditoría completa.
- Reparto entre carteras frías y calientes y comunicación transparente sobre cómo se firman las transacciones.
- Historial de respuesta: rapidez de la comunicación, existencia de un fondo de seguro y calidad del análisis posterior.
Higiene de seguridad:
- Deja en el exchange solo lo que operas.
- Activa la lista blanca de direcciones de retiro.
- Configura el código antiphishing.
- Usa una llave de seguridad o passkey.
- Desconfía de los mensajes de «recuperación de fondos»: tras un incidente, las estafas se multiplican.
La custodia propia tiene sus propios riesgos: el mismo informe cuenta 158.000 compromisos de carteras personales en 2025, unas tres veces más que en 2022. Esto no es un consejo financiero ni de inversión.
Tabla comparativa
| Criterio | Binance 2026 | Bybit 2025 | Binance 2019 |
|---|---|---|---|
| Importe | Unos 6,3 mil millones de dólares (preliminar) | Unos 1,4 mil millones (1,5 mil millones según TRM) | Unos 40 millones (unos 7.000 BTC) |
| Tipo de cartera afectada | Calientes | Fría | Caliente |
| Causa avanzada | Portátil de un ingeniero DevOps según Binance; firmas prefirmadas según TRM | No precisado aquí | Phishing y virus según Binance |
| Atribución | No confirmada; TRM señala a TraderTraitor (Corea del Norte) | Atribuido a Corea del Norte por el FBI | No precisado aquí |
| Reembolso | Promesa de cobertura, no verificable aún | No precisado aquí | Reembolsado por el SAFU; retiros suspendidos cerca de una semana |
Preguntas frecuentes
¿Están a salvo los fondos de los usuarios de Binance?
Binance dice que los fondos de los usuarios están a salvo y que cubrirá todas las pérdidas por el hackeo. Es una promesa sin verificación independiente al 30 de octubre de 2026.
¿Cuánto se robó?
Unos 6,3 mil millones de dólares según TRM Labs (6,36 mil millones) y la estimación de Binance; otras fuentes dan entre 5,3 y 5,9 mil millones. Las cifras son preliminares.
¿Quién está detrás del hackeo?
TRM Labs atribuye el ataque, con confianza alta, a TraderTraitor (Corea del Norte) y ZachXBT cita a Lazarus. Ni Binance ni las autoridades lo han confirmado por ahora.
¿Hay que retirar las criptomonedas de Binance?
Es una decisión personal y esto no es un consejo. Los retiros estaban suspendidos al cierre de este artículo; conviene aplicar los criterios y la higiene de seguridad descritos arriba.
Método y límites
Las cifras proceden de TRM Labs, CoinDesk, TechCrunch, Bitcoin.com News, Blockaid, Decrypt, Fortune y The Hacker News, y de declaraciones públicas de los directivos citados. Es un acontecimiento en curso: los datos tienen horas, son preliminares y pueden cambiar. Los importes en dólares dependen del precio de cada criptomoneda en el momento considerado. Las atribuciones y la causa son evaluaciones de terceros mientras no haya confirmación oficial. OrigoTech no ha verificado de forma independiente la cadena de bloques. Esto no es un consejo financiero ni de inversión.
Fuentes
- TechCrunch: Binance pauses withdrawals as hackers suspected of stealing billions in crypto (verificado el 30-10-2026)
- TRM Labs: North Korea steals $6.36 billion from Binance in the largest hack in history (verificado el 30-10-2026)
- CoinDesk: Potential multi-billion Binance hack hitting crypto markets (verificado el 30-10-2026)
- CoinDesk: seguimiento en directo (verificado el 30-10-2026)
- Bitcoin.com News: Inside the $5.8B Binance hack (verificado el 30-10-2026)
- Blockaid: Binance hack (verificado el 30-10-2026)
- Decrypt: Biggest crypto hacks of all time (verificado el 30-10-2026)
- Fortune: North Korea stole a record amount of crypto (Chainalysis) (verificado el 30-10-2026)
- The Hacker News: Binance cryptocurrency hacked (2019) (verificado el 30-10-2026)
¿Ha detectado un error en este artículo? Comuníquenoslo · Nuestra política de correcciones
