Sicurezza
Binance colpita dal più grande hack crypto di sempre: ci si può ancora fidare degli exchange?
Il 29 ottobre 2026 Binance ha confermato un hack da circa 6,3 miliardi di dollari. Cosa è confermato, cosa è solo valutato e come ridurre i rischi.
Il 29 ottobre 2026 Binance ha confermato un «incidente di sicurezza»: secondo le stime, circa 6,3 miliardi di dollari sono usciti dai suoi portafogli, il furto di criptovalute più grande mai registrato. Binance dice che coprirà le perdite; la causa e l'attribuzione non sono confermate ufficialmente. Al 30 ottobre 2026 l'indagine è in corso.
L'essenziale
- Importo: circa 6,36 miliardi di dollari secondo TRM Labs, circa 6,3 miliardi secondo Binance; altre fonti indicano da 5,3 a 5,9 miliardi. Tutte le cifre sono preliminari.
- Causa e attribuzione: la causa radice ufficiale non è pubblicata. TRM Labs attribuisce l'attacco a un gruppo nordcoreano con alta confidenza, ma Binance e le autorità non lo hanno confermato.
- Blocchi: gli emittenti di stablecoin hanno congelato miliardi di dollari. Un congelamento non è un recupero, e circa 2,4 miliardi restavano nelle mani dell'attaccante secondo TRM.
- Fiducia: l'episodio ricorda il rischio di controparte e i limiti della prova di riserve. Non è un consiglio finanziario.
Le cifre che seguono sono quelle di metà giornata del 30 ottobre: sono preliminari e divergono secondo la fonte. Distinguiamo ciò che è confermato (dati on-chain, dichiarazioni pubbliche dei dirigenti), valutato (analisi di TRM Labs, Blockaid, ZachXBT) e non pubblicato (causa radice e attribuzione ufficiali).
Che cosa è successo da Binance?
Il 29 ottobre Binance ha confermato un incidente di sicurezza dopo che alcuni utenti avevano segnalato fondi in uscita dai suoi portafogli, secondo TechCrunch. Depositi e prelievi sono stati sospesi «a titolo precauzionale» su più reti, ha detto il portavoce Ross O'Leary. Al momento della stesura (30 ottobre) non risulta alcuna ripresa.
Il grafico ricostruisce la cronologia osservata on-chain da TRM Labs, in UTC.
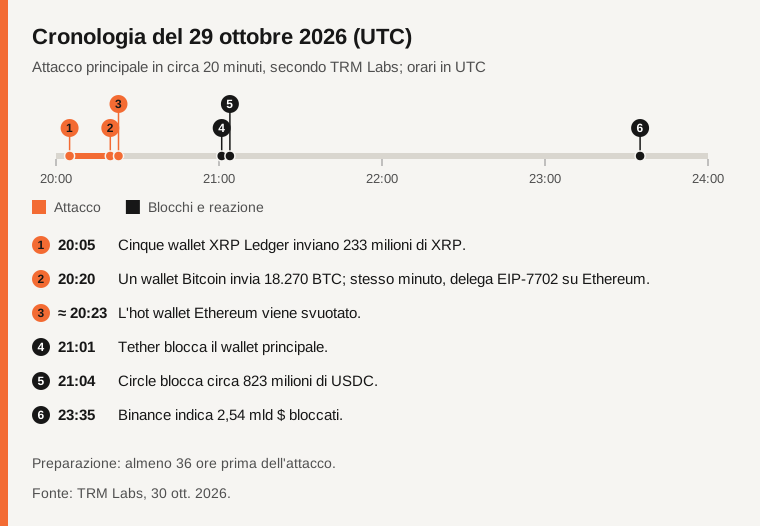
Fonte: TRM Labs.
Secondo TRM, la preparazione è durata almeno 36 ore: un portafoglio operativo è stato finanziato tramite Tornado Cash la mattina del 28, con prove su portafogli di test. È una valutazione di TRM, basata su dati on-chain.
Quanto è stato rubato e su quali blockchain?
Dipende dalla fonte. TRM Labs stima circa 6,36 miliardi di dollari ai prezzi di ogni trasferimento (circa 6,23 miliardi ai prezzi attuali). Binance stima circa 6,3 miliardi, secondo CoinDesk, mentre Chainalysis parla di circa 5,9 miliardi al momento del furto. Secondo Bitcoin.com News il totale on-chain su Ethereum, Bitcoin e Tron è di circa 5,57 miliardi, e Glassnode indica circa 5,3 miliardi. Per Arkham, a un certo punto alcuni portafogli collegati all'attaccante hanno contenuto più di 5,7 miliardi.
Le cifre più vecchie o più basse includono talvolta trasferimenti non collegati. Come ordine di grandezza, è circa il 4% dei circa 144 miliardi di dollari di attivi di Binance (DefiLlama, via CoinDesk) e circa quattro volte Bybit.
La ripartizione di TRM copre dieci blockchain. Si tratta di portafogli caldi (hot wallet), cioè collegati a internet, secondo TechCrunch.
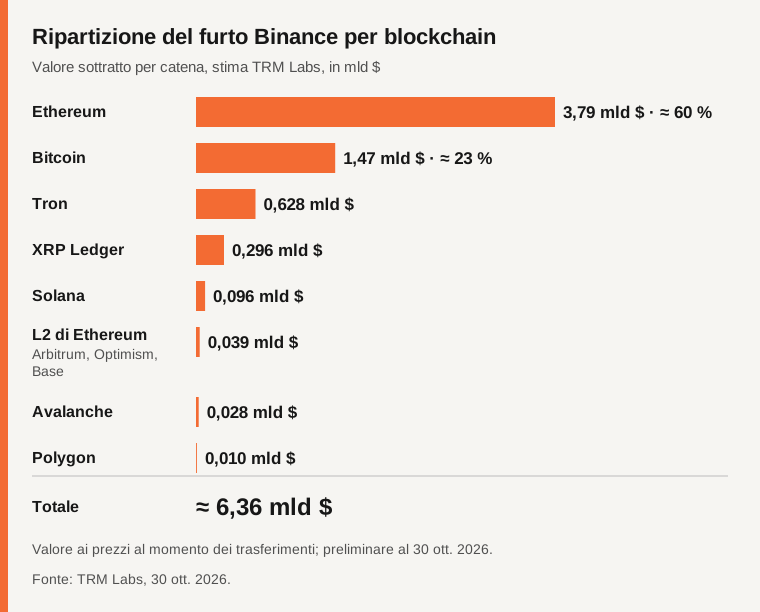
Fonte: TRM Labs, valori ai prezzi al momento di ciascun trasferimento (somma circa 6,36 miliardi di dollari).
Su Ethereum sono 200.630 ETH più 185 altri token; su Tron 612,7 milioni di USDT e 46,4 milioni di TRX.
Che cosa è stato congelato e che cosa è perso?
Tether ha congelato più di 1,57 miliardi di USDT (lo dice il CEO Paolo Ardoino; TRM conta circa 1,77 miliardi on-chain). Circle ha congelato più di 800 milioni di USDC (CEO Jeremy Allaire; TRM circa 825 milioni). Per Ripple, la co-CEO di Binance Yi He ha annunciato circa 200 milioni, ma TRM conferma on-chain solo 40,5 milioni di RLUSD. World Liberty Financial ha bloccato circa 27,8 milioni di USD1 e il Consiglio di sicurezza di Arbitrum circa 30 milioni (8.426 ETH e 74,6 milioni di ARB). Aave ha sospeso per precauzione i mercati Ethereum V3, ma i suoi contratti non sono stati toccati.
Binance ha indicato 2,54 miliardi di dollari congelati e verificati alle 23:35 UTC, poi circa 3 miliardi (CoinDesk). TRM ne somma circa 2,7. I totali non sono riconciliati, e un congelamento non è un recupero.
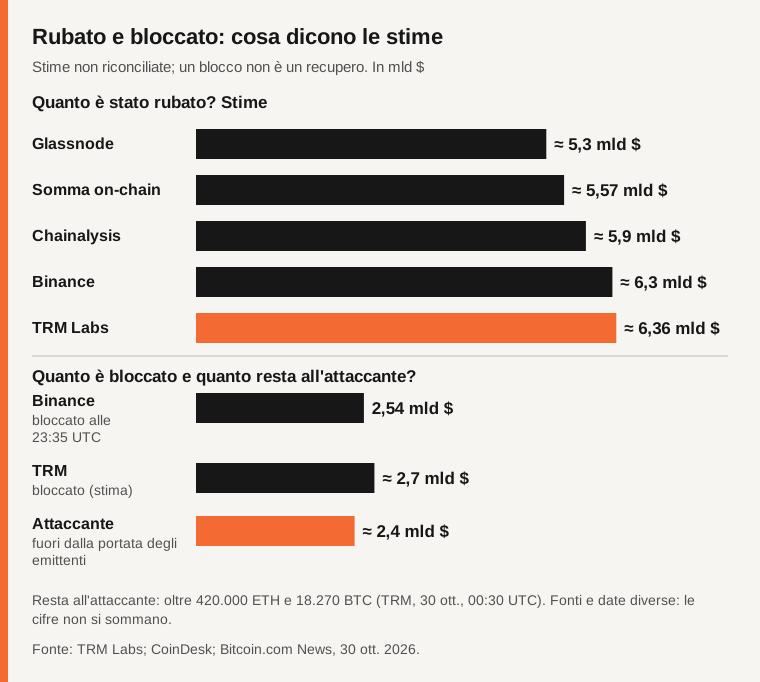
Fonte: dichiarazioni di Tether, Circle e Binance (via CoinDesk); conteggio on-chain di TRM Labs.
Secondo TRM (00:30 UTC del 30 ottobre) all'attaccante restavano oltre 420.000 ETH e 18.270 BTC, circa 2,4 miliardi di dollari fuori dalla portata degli emittenti di stablecoin. Il riciclaggio è all'inizio: circa 325 milioni di USDT venduti tramite UniswapX e contratti simili contro circa 122.300 ETH, con uno sconto superiore al 10%; 60 milioni di USDT depositati su Aave per prendere in prestito circa 19.760 ETH; su Bitcoin, un frazionamento in lotti (circa 1.000 e 100 BTC). Il passo successivo probabile, secondo TRM (valutazione), sono bridge cross-chain, servizi di scambio e broker OTC.
Come è stato possibile l'attacco?
La causa radice ufficiale non è pubblicata. Ci sono due ipotesi, entrambe preliminari.
- Binance (preliminare): l'indagine «suggerisce che l'incidente potrebbe coinvolgere il laptop compromesso di un ingegnere DevOps», che avrebbe dato accesso a un container di servizio e permesso di inviare prelievi non autorizzati. Binance dice di non avere «prove di una fuga di chiave privata di un portafoglio» e promette un post-mortem dopo le verifiche (CoinDesk).
- TRM Labs (valutazione): la causa più probabile è che l'attaccante sia riuscito a far firmare transazioni al sistema di firma dei portafogli caldi di Binance su più catene. Su Ethereum, EIP-7702 (permette a un conto di eseguire temporaneamente il codice di un contratto) ha fatto eseguire un contratto «spazzino», con 50 autorizzazioni pre-firmate su nonce consecutivi. Sulle altre nove catene sono stati usati normali trasferimenti firmati. Anche Blockaid ha parlato all'inizio di una compromissione dell'infrastruttura di firma («non crediamo che una chiave sia trapelata»).
Per semplificare: un portafoglio caldo è connesso a internet per pagare i prelievi in fretta, un portafoglio freddo è tenuto offline. Il primo è più comodo e più esposto. Nel caso di Binance si trattava di portafogli caldi.
Chi c'è dietro?
Attribuzione valutata, non confermata. TRM Labs attribuisce l'attacco, con un livello di confidenza alto, a TraderTraitor, gruppo nordcoreano (lo stesso che l'FBI ha indicato per Bybit). ZachXBT cita Lazarus come ipotesi «probabile». Blockaid parla di tattiche coerenti. Né Binance né le autorità hanno confermato questa attribuzione per questo incidente a questo stadio.
È il più grande hack della storia?
Secondo TRM e CoinDesk, sì: è il più grande furto di criptovalute mai registrato, circa quattro volte Bybit (circa 1,5 miliardi secondo TRM, 1,4 miliardi secondo Decrypt e Chainalysis, febbraio 2025). Il confronto ha riserve: gli importi sono ai prezzi del momento del furto, e un exchange non è un bridge.
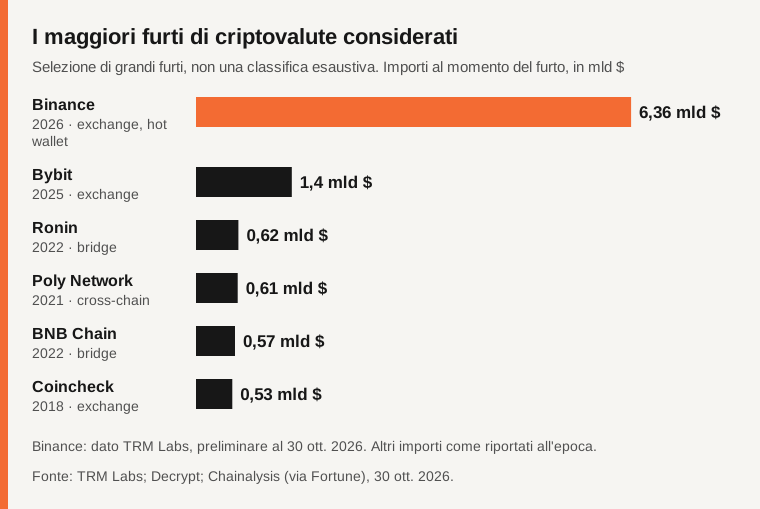
Fonte: Decrypt, TRM Labs, CoinDesk; importi al momento del furto, non aggiornati.
Per Ronin (bridge, 23 marzo 2022) Decrypt indica circa 622 milioni alla divulgazione (altrove cita anche 552 milioni), con 5 validatori su 9 controllati e circa 30 milioni recuperati. Poly Network (cross-chain, agosto 2021): circa 611 milioni, quasi tutto restituito in due settimane. BNB Chain (bridge, 6 ottobre 2022): circa 570 milioni dichiarati, circa 100 milioni realmente sottratti. Coincheck (Giappone, gennaio 2018): circa 530 milioni di NEM e un rimborso di circa 400 milioni agli utenti.
Gli utenti saranno rimborsati?
Binance ha promesso di sì. La co-CEO Yi He ha scritto «Binance will cover all hacking losses» e «User funds are safe»; Changpeng Zhao, fondatore e ora azionista di maggioranza, ha scritto «It does look like a hack on Binance» e si aspetta che i fondi degli utenti siano «fully covered». Binance dice di coprire le perdite con il fondo SAFU e con fondi aziendali.
Il SAFU vale circa 1 miliardo di dollari in bitcoin secondo CoinDesk, molto meno dei circa 6,3 miliardi. La copertura dipende quindi dal bilancio di Binance, non dal solo SAFU, ed è una promessa che oggi non si può verificare. Nel 2019 Binance perse circa 40 milioni di dollari (circa 7.000 BTC), rimborsati dal SAFU, con prelievi sospesi per circa una settimana (The Hacker News). Binance ha anche messo in guardia contro le truffe: link e messaggi non ufficiali.
Tra le controparti, Wintermute dice che la sua esposizione a Binance è inferiore al 20% del patrimonio netto e GSR sotto il 5%; Bybit dice di non essere toccata. Il 29 ottobre, secondo CoinDesk, il bitcoin è sceso del 4,8%, ether del 5,7%, BNB dell'8% e AAVE dell'11%, con circa 1,4 miliardi di liquidazioni in 24 ore, in parte non collegate (il bitcoin già calava). Nello stesso giorno Polymarket ha sospeso brevemente i prelievi dopo la compromissione di un fornitore terzo (DebugBear), circa 2 milioni di dollari di fondi degli utenti (TechCrunch): nessun legame è stabilito con Binance.
Ci si può ancora fidare degli exchange?
Non c'è un verdetto assoluto. Un exchange custodisce i vostri fondi: usarlo significa accettare un rischio di controparte. Alcuni criteri da verificare:
- Prova di riserve: è un'istantanea degli attivi (spesso con albero di Merkle o zk). Mostra che gli attivi coprono i saldi a una data, non che i portafogli caldi siano sicuri né il passivo completo; non è un audit completo.
- Portafogli caldi e freddi: quale quota dei fondi resta online, e come sono protette le firme.
- Trasparenza dopo un incidente: un post-mortem tecnico pubblicato, aggiornamenti datati, fondi di tutela con importi verificabili.
- Contesto: secondo Chainalysis (via Fortune), nel 2025 sono stati rubati più di 3,4 miliardi di dollari; la Corea del Nord ne ha preso circa il 59% (circa 2 miliardi, un record), tre hack hanno superato due terzi del totale e Bybit circa il 40%. I metodi: infiltrazione di dipendenti IT e ingegneria sociale.
Igiene di sicurezza: lasciare sull'exchange solo ciò che si usa per fare trading; attivare la lista bianca degli indirizzi di prelievo; usare il codice anti-phishing; proteggere l'account con una chiave di sicurezza o una passkey; diffidare dei messaggi sul «recupero dei fondi». La custodia personale ha i suoi rischi: Chainalysis conta 158.000 compromissioni di portafogli personali nel 2025, circa tre volte il 2022. Questo non è un consiglio finanziario.
Tabella di confronto
| Criterio | Binance 2026 | Bybit 2025 | Binance 2019 |
|---|---|---|---|
| Importo | Circa 6,36 miliardi di $ (TRM, preliminare) | Circa 1,4 miliardi di $ (Decrypt, Chainalysis) | Circa 40 milioni di $ (circa 7.000 BTC) |
| Tipo di portafoglio | Caldi | Freddo | Caldo |
| Causa addotta | Laptop DevOps secondo Binance; firme pre-firmate secondo TRM | Non precisata qui | Phishing e virus secondo Binance |
| Attribuzione | Valutata da TRM (Corea del Nord); non ufficiale | Corea del Nord, secondo l'FBI | Non precisata qui |
| Rimborso | Promessa di copertura, non verificabile | Non precisato qui | Fondo SAFU; prelievi sospesi per circa una settimana |
Domande frequenti
I fondi degli utenti di Binance sono al sicuro?
Binance e i suoi dirigenti dicono che i fondi degli utenti sono al sicuro e che le perdite saranno coperte. Per ora è una promessa non verificabile, mentre i prelievi restano sospesi.
Quanto è stato rubato?
Circa 6,36 miliardi di dollari secondo TRM Labs e circa 6,3 miliardi secondo Binance; altre fonti indicano da 5,3 a 5,9 miliardi. Tutte le cifre sono preliminari.
Chi c'è dietro l'hack?
TRM Labs lo attribuisce con alta confidenza al gruppo nordcoreano TraderTraitor e ZachXBT cita Lazarus. Né Binance né le autorità hanno confermato l'attribuzione.
Bisogna ritirare le proprie crypto da Binance?
È una decisione personale, non un consiglio. I prelievi erano sospesi al momento della stesura; valutate i criteri sopra e affidatevi alle comunicazioni ufficiali di Binance.
Metodo e limiti
Le cifre sono del 30 ottobre 2026 e provengono da stampa specializzata, società di analisi on-chain e dichiarazioni pubbliche dei dirigenti. L'evento è in corso, quindi cifre e attribuzioni possono cambiare. Le analisi di TRM Labs, Blockaid e ZachXBT sono valutazioni, non conclusioni ufficiali. Gli importi storici sono ai prezzi del momento del furto. Questo articolo non è un consiglio finanziario né di investimento e non contiene previsioni di prezzo.
Fonti
- TechCrunch: Binance pauses withdrawals as hackers suspected of stealing billions in crypto (verificato il 2026-10-30)
- TRM Labs: North Korea steals $6.36 billion from Binance (verificato il 2026-10-30)
- CoinDesk: Potential multi-billion Binance hack hitting crypto markets (verificato il 2026-10-30)
- CoinDesk: aggiornamenti in diretta (verificato il 2026-10-30)
- Bitcoin.com News: Inside the $5.8B Binance hack (verificato il 2026-10-30)
- Blockaid: Binance hack detection (verificato il 2026-10-30)
- Decrypt: biggest crypto hacks of all time (verificato il 2026-10-30)
- Fortune: North Korea stole a record amount of crypto (Chainalysis) (verificato il 2026-10-30)
- The Hacker News: Binance cryptocurrency hacked (2019) (verificato il 2026-10-30)
Avete notato un errore in questo articolo? Segnalatelo · La nostra politica sulle correzioni
