Sicherheit
Binance von größtem Krypto-Hack aller Zeiten getroffen: Kann man Börsen noch vertrauen?
Binance bestätigte am 29. Oktober 2026 einen Sicherheitsvorfall: rund 6,3 Mrd. $ laut Schätzungen, größter Krypto-Diebstahl. Ursache und Täter sind offen.
Am 29. Oktober 2026 hat Binance einen „Sicherheitsvorfall“ bestätigt, bei dem Gelder aus seinen Wallets abgeflossen sind. Je nach Quelle belaufen sich die Schätzungen auf rund 6,3 Mrd. $, es wäre der größte jemals erfasste Krypto-Diebstahl. Binance erklärt, die Verluste zu decken; die Ursache und die Täter sind offiziell nicht bestätigt, und die Untersuchung läuft noch (Stand 30. Oktober 2026).
Das Wesentliche
- Betrag: etwa 6,36 Mrd. $ laut TRM Labs, rund 6,3 Mrd. $ laut Binance-Schätzung (CoinDesk), 5,9 Mrd. $ laut Chainalysis. Alle Zahlen sind vorläufig und weichen voneinander ab.
- Ursache und Täter: Binance nennt als mögliche Spur den kompromittierten Laptop eines DevOps-Ingenieurs; TRM Labs ordnet den Angriff mit hoher Konfidenz der nordkoreanischen Gruppe TraderTraitor zu. Weder Binance noch Behörden haben das für diesen Vorfall bestätigt.
- Sperren: Tether, Circle und andere haben Beträge in Milliardenhöhe eingefroren; ein Einfrieren ist keine Rückholung, und die Summen sind nicht abgeglichen.
- Vertrauen: Der Vorfall betrifft das Gegenparteirisiko jeder zentralen Börse. Es gibt keine absolute Antwort, nur Kriterien zum Prüfen und Regeln der Kontohygiene.
Die Zahlen stammen von der Mitte des 30. Oktober, der Fall ist noch im Fluss: Alles hier ist vorläufig und kann sich ändern. Wir unterscheiden durchgehend zwischen bestätigt (auf der Blockchain sichtbar, öffentliche Aussagen der Binance-Führung), bewertet (Analysen von TRM Labs, Blockaid, ZachXBT) und nicht veröffentlicht (offizielle Ursache und offizielle Zuordnung). Zeitangaben sind UTC.
Was ist bei Binance passiert?
Binance hat am 29. Oktober 2026 einen „Sicherheitsvorfall“ bestätigt, nachdem Nutzer gemeldet hatten, dass Gelder seine Wallets verlassen (TechCrunch). Einzahlungen und Abhebungen wurden „vorsorglich“ in mehreren Netzwerken ausgesetzt, so Sprecher Ross O'Leary. Eine Wiederaufnahme war beim Verfassen dieses Artikels am 30. Oktober nicht gemeldet.
Den Ablauf hat TRM Labs auf der Blockchain nachgezeichnet. Das ist eine Bewertung, aber sie beruht auf überprüfbaren Transaktionen. Demnach lief die Vorbereitung mindestens 36 Stunden: Ein Operator-Wallet wurde schon am Morgen des 28. Oktober über Tornado Cash finanziert, dazu kamen Tests mit Probe-Wallets.
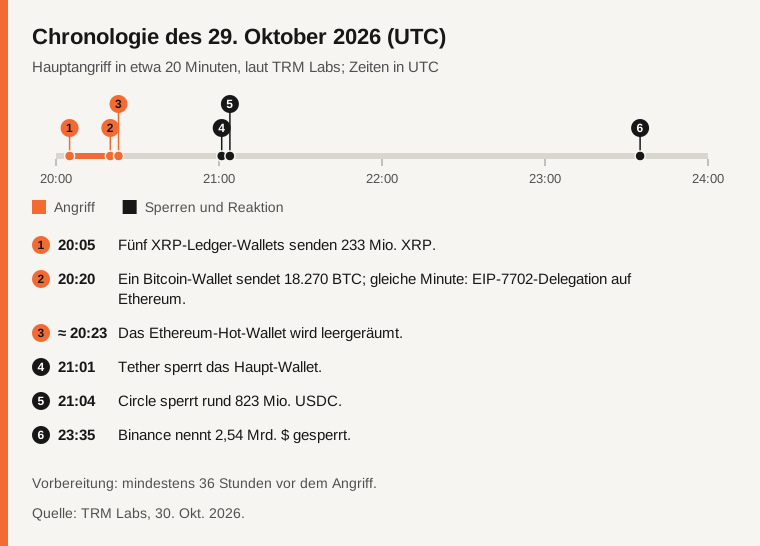
Quelle: TRM Labs, auf der Blockchain beobachtet (29. Oktober 2026, UTC).
Zwischen 20:05 und 20:09 Uhr schickten fünf XRP-Wallets von Binance 233,46 Mio. XRP ab. Um 20:20 Uhr sandte das Bitcoin-Hot-Wallet 18.270 BTC, und eine EIP-7702-Delegationstransaktion mit 50 Autorisierungen wurde eingereicht. Innerhalb von zwei Minuten folgten USDT und TRX auf Tron. Gegen 20:23 Uhr wurde das Ethereum-Hot-Wallet geleert (167.464 ETH und 63 Token, darunter 1,615 Mrd. USDT); weitere Ethereum-Abflüsse liefen bis 23:56 Uhr. Um 23:05 Uhr folgte eine zweite Welle auf Avalanche und Polygon.
Wie viel wurde gestohlen und auf welchen Blockchains?
Das hängt von der Quelle und vom Bewertungszeitpunkt ab. TRM Labs beziffert den Schaden auf rund 6,36 Mrd. $ (bewertet zum Kurs im Moment jeder Überweisung) und auf rund 6,23 Mrd. $ zu aktuellen Kursen. Es handelt sich um Hot Wallets, also mit dem Internet verbundene Wallets (TechCrunch).
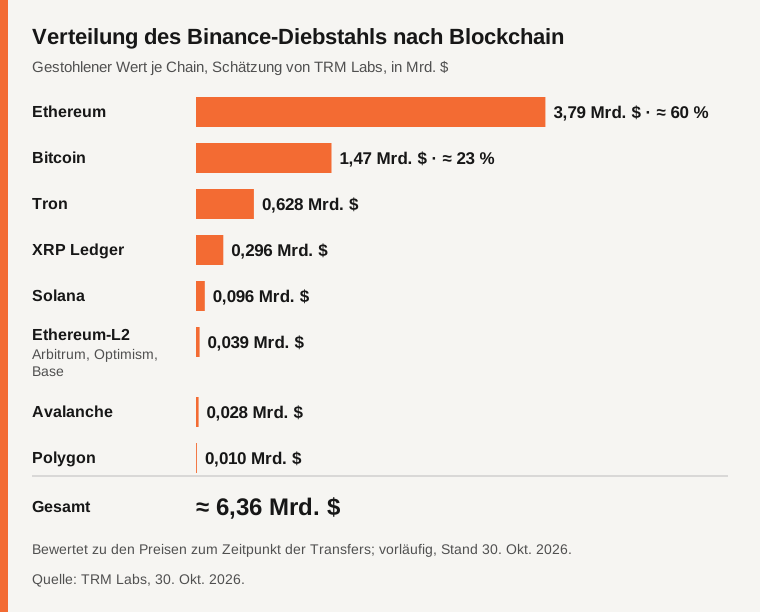
Quelle: TRM Labs (10 Blockchains, Bewertung zum Kurs der jeweiligen Überweisung).
Auf Ethereum entfallen rund 3,79 Mrd. $ (200.630 ETH und 185 weitere Token), auf Bitcoin 18.270 BTC (rund 1,47 Mrd. $), auf Tron rund 628 Mio. $ (612,7 Mio. USDT und 46,4 Mio. TRX), auf den XRP Ledger rund 296 Mio. $ (233,46 Mio. XRP) und auf Solana rund 96 Mio. $ (970.500 SOL). Arbitrum, Optimism und Base zusammen kommen auf rund 39 Mio. $, Avalanche auf rund 28 Mio. $ und Polygon auf rund 10 Mio. $. Die Summe liegt bei etwa 6,36 Mrd. $.
Warum weichen die Schätzungen ab? Binance selbst nennt rund 6,3 Mrd. $ (CoinDesk), Chainalysis rund 5,9 Mrd. $ zum Zeitpunkt des Diebstahls (CoinDesk). Eine Zählung auf der Blockchain kommt auf rund 5,57 Mrd. $ auf Ethereum, Bitcoin und Tron, Glassnode auf rund 5,3 Mrd. $ (Bitcoin.com News). Arkham sah in Wallets mit Bezug zum Angreifer zeitweise mehr als 5,7 Mrd. $. Ältere oder niedrigere Zahlen enthalten teils nicht zugehörige Überweisungen, andere erfassen nicht alle Blockchains. Als Größenordnung: etwa 4 % der rund 144 Mrd. $ an Binance-Vermögenswerten (DefiLlama, über CoinDesk).
Was ist eingefroren, was ist verloren?
Eingefroren heißt nicht zurückgeholt. Nach den öffentlichen Angaben haben mehrere Beteiligte Gelder gesperrt:
- Tether: mehr als 1,57 Mrd. $ in USDT laut CEO Paolo Ardoino (TRM zählt auf der Blockchain rund 1,77 Mrd. $).
- Circle: mehr als 800 Mio. $ in USDC laut CEO Jeremy Allaire (TRM: rund 825 Mio. $).
- Ripple: Binance-Co-CEO Yi He nannte rund 200 Mio. $, TRM bestätigt auf der Blockchain nur 40,5 Mio. RLUSD.
- World Liberty Financial: rund 27,8 Mio. $ in USD1.
- Arbitrum Security Council: rund 30 Mio. $ (8.426 ETH und 74,6 Mio. ARB).
- Aave hat seine Ethereum-V3-Märkte vorsorglich zeitweise eingefroren; die Verträge von Aave waren nicht betroffen.
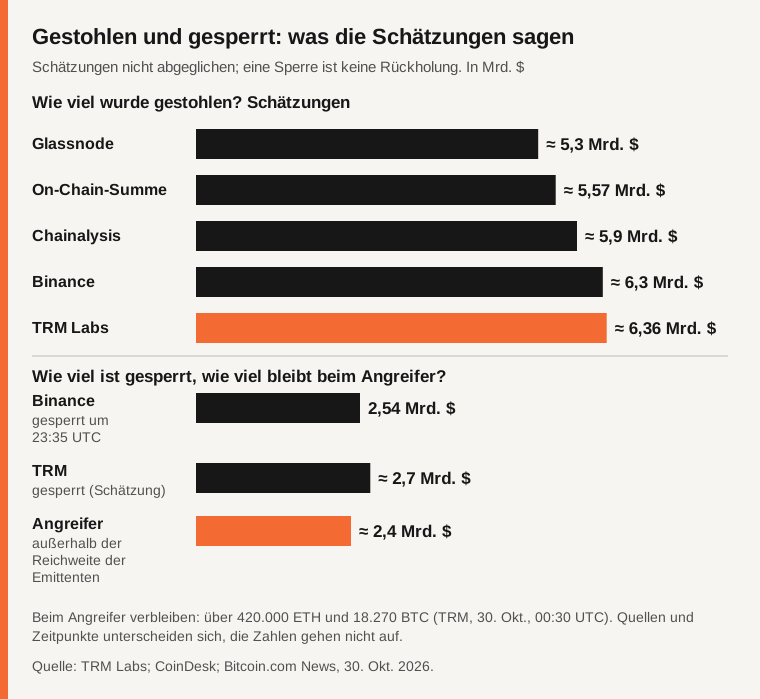
Quelle: Binance (über CoinDesk) und TRM Labs; Stand 30. Oktober 2026, die Summen sind nicht abgeglichen.
Binance meldete um 23:35 Uhr UTC verifiziert gesperrte 2,54 Mrd. $, später rund 3 Mrd. $ (CoinDesk); TRM summiert rund 2,7 Mrd. $. Beim Angreifer verblieben nach TRM um 00:30 Uhr UTC am 30. Oktober mehr als 420.000 ETH und 18.270 BTC, rund 2,4 Mrd. $, die Stablecoin-Emittenten nicht einfrieren können. Erste Geldwäschespuren laut TRM: rund 325 Mio. USDT wurden über UniswapX gegen rund 122.300 ETH verkauft (Abschlag über 10 %), Bitcoin wurde in Pakete aufgeteilt. Als Nächstes erwartet TRM Brücken und OTC-Händler (Einschätzung, keine Tatsache).
Wie war der Angriff möglich?
Die offizielle Ursache ist nicht veröffentlicht. Es gibt zwei Darstellungen, die sich nicht ausschließen müssen.
Binance (vorläufig, über CoinDesk): Die Untersuchung „suggeriert“, der Vorfall könnte den kompromittierten Laptop eines DevOps-Ingenieurs betreffen. Das hätte Zugriff auf einen Service-Container ermöglicht, über den nicht autorisierte Abhebungen eingereicht wurden. Binance sieht „keine Hinweise“ auf den Abfluss eines privaten Wallet-Schlüssels und kündigt ein Post-Mortem an, sobald die Fakten geprüft sind.
TRM Labs (Bewertung): Am wahrscheinlichsten konnte der Angreifer das Signatursystem der Hot Wallets von Binance auf mehreren Blockchains dazu bringen, Transaktionen zu signieren. Auf Ethereum sorgte EIP-7702 (ein Standard, der es einem Konto erlaubt, vorübergehend den Code eines Smart Contracts auszuführen) dafür, dass ein Sweeper-Vertrag lief, mit 50 vorab signierten Autorisierungen auf aufeinanderfolgenden Nonces. Auf den anderen neun Blockchains genügten gewöhnliche signierte Überweisungen. Blockaid sprach zunächst von einer Kompromittierung der Signaturinfrastruktur und schreibt: „Wir glauben nicht, dass ein Schlüssel abgeflossen ist.“
Ein Hot Wallet ist ständig online, damit Abhebungen schnell laufen; ein Cold Wallet liegt offline und ist schwerer zu erreichen. Hier waren laut TechCrunch Hot Wallets betroffen. Das erklärt nicht, wer den Zugang erlangt hat; das bleibt offen.
Wer steckt dahinter?
Bestätigt ist hier nichts. TRM Labs ordnet den Angriff mit hoher Konfidenz TraderTraitor zu, einer nordkoreanischen Gruppe, dieselbe, die das FBI für Bybit benannt hat. ZachXBT nennt „wahrscheinlich“ Lazarus, und Blockaid sieht Taktiken, die dazu passen. Das sind Bewertungen von Analysefirmen: Weder Binance noch die Behörden haben die Zuordnung für diesen Vorfall bestätigt, eine offizielle Zuordnung gibt es bislang nicht.
Ist das der größte Hack der Geschichte?
Nach TRM und CoinDesk ist es der größte erfasste Krypto-Diebstahl, etwa das Vierfache von Bybit (rund 1,5 Mrd. $ laut TRM, 1,4 Mrd. $ laut Decrypt/Chainalysis, Februar 2025). Der Vergleich hat Grenzen: Alle Beträge sind zum Kurs im Moment des Diebstahls bewertet, und Brücken (Ronin, Poly Network, BNB Chain) sind technisch etwas anderes als eine zentrale Börse.
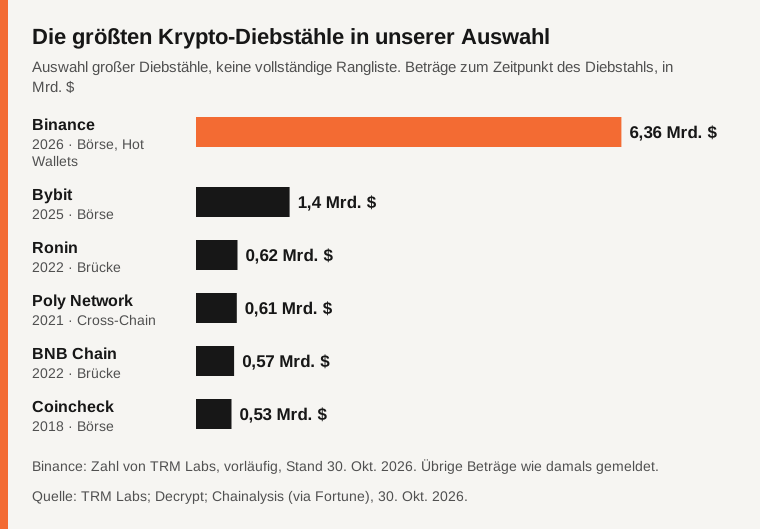
Quelle: TRM Labs, CoinDesk, Decrypt, The Hacker News; Beträge zum Zeitpunkt des Diebstahls.
Bei den Brücken-Hacks (Ronin, Poly Network, BNB Chain) zählen teils nur abgezogene oder später zurückgegebene Beträge; Coincheck (Japan, 2018) erstattete den Nutzern rund 400 Mio. $.
Werden die Nutzer entschädigt?
Binance sagt Ja, aber das ist ein Versprechen, das heute niemand prüfen kann. Co-CEO Yi He erklärte „Binance will cover all hacking losses“ und „User funds are safe“ und arbeite mit den Strafverfolgungsbehörden zusammen. Gründer Changpeng Zhao (nicht mehr CEO, Hauptaktionär) schrieb „It does look like a hack on Binance“ und rechnet damit, dass die Nutzergelder „fully covered“ sind.
Binance will die Verluste mit dem SAFU-Fonds und Unternehmensmitteln decken. Der SAFU liegt laut CoinDesk bei rund 1 Mrd. $ in Bitcoin, deutlich unter den rund 6,3 Mrd. $: Die Deckung hängt also von der Bilanz von Binance ab, nicht allein vom SAFU. Beim Vorfall 2019 wurden die Nutzer aus dem SAFU entschädigt, die Abhebungen blieben rund eine Woche ausgesetzt (The Hacker News); bei Coincheck 2018 wurden rund 400 Mio. $ erstattet. Beide Fälle waren viel kleiner. Nicht prüfbar ist derzeit, wie die Deckung konkret aussieht und wann Abhebungen wieder öffnen.
Binance warnte zudem vor Betrugsversuchen über Links und inoffizielle Nachrichten. Marktreaktion am 29. Oktober laut CoinDesk: Bitcoin −4,8 %, Ether −5,7 %, BNB −8 %, AAVE −11 %, rund 1,4 Mrd. $ an Liquidationen in 24 Stunden, teils ohne Bezug zum Vorfall, da Bitcoin schon vorher fiel. Wintermute gibt an, dass sein Binance-Engagement unter 20 % des Eigenkapitals liegt, GSR unter 5 %; Bybit sagt, nicht betroffen zu sein. Am selben Tag setzte Polymarket Abhebungen kurzzeitig aus, nachdem ein externer Dienstleister (DebugBear) kompromittiert worden war; betroffen waren rund 2 Mio. $ an Nutzergeldern. Ein Zusammenhang mit Binance ist nicht belegt (TechCrunch).
Kann man Börsen noch vertrauen?
Eine absolute Antwort gibt es nicht, und das hier ist keine Anlage- oder Finanzberatung. Was sich belegen lässt: Wer Coins auf einer zentralen Börse hält, trägt ein Gegenparteirisiko. Die Börse verwahrt die Schlüssel, und die Sicherheit des Kontos hängt von ihrer Infrastruktur ab. Chainalysis zählt für 2025 über 3,4 Mrd. $ gestohlener Krypto-Werte (Fortune); Nordkorea war für rund 59 % verantwortlich (rund 2 Mrd. $, ein Rekord), drei Hacks machten mehr als zwei Drittel aus, Bybit rund 40 %. Die Methoden: eingeschleuste IT-Mitarbeiter und Social Engineering.
Kriterien, die sich prüfen lassen:
- Proof of Reserves: eine Momentaufnahme der Vermögenswerte (oft mit Merkle-Baum oder zk-Verfahren). Sie zeigt, dass die Vermögenswerte an einem Datum die Salden decken, aber weder dass die Hot Wallets sicher sind noch die vollständigen Verbindlichkeiten; sie ist kein vollständiges Audit. Wir nennen keinen aktuellen Deckungsgrad von Binance.
- Anteil in Hot Wallets und wie die Signatur abgesichert ist (die Frage, die dieser Fall aufwirft).
- Veröffentlichte Post-Mortems und wie schnell und genau die Börse nach einem Vorfall kommuniziert.
- Entschädigungspolitik: Gibt es einen Fonds, wie groß ist er im Verhältnis zu den Einlagen, ist er schriftlich zugesagt?
Zur Kontohygiene: nur das auf der Börse lassen, was man handelt; eine Whitelist für Abhebungsadressen aktivieren; einen Anti-Phishing-Code einrichten; Sicherheitsschlüssel oder Passkey statt SMS nutzen; bei Nachrichten über „Fondsrückholung“ misstrauisch sein, denn Betrüger nutzen solche Vorfälle aus. Die Selbstverwahrung hat eigene Risiken: Chainalysis zählt 158.000 Kompromittierungen persönlicher Wallets im Jahr 2025, etwa das Dreifache von 2022. Begriffe finden Sie im Glossar.
Vergleichstabelle
| Kriterium | Binance 2026 | Bybit 2025 | Binance 2019 |
|---|---|---|---|
| Betrag (zum Zeitpunkt des Diebstahls) | rund 6,3 Mrd. $ (je nach Quelle 5,3 bis 6,36 Mrd. $) | rund 1,4 Mrd. $ (TRM: 1,5 Mrd. $) | rund 40 Mio. $ (rund 7.000 BTC) |
| Betroffenes Wallet | Hot Wallets (mehrere Blockchains) | Cold Wallet | Hot Wallet |
| Genannte Ursache | Laptop eines DevOps-Ingenieurs laut Binance (vorläufig); vorab signierte Autorisierungen laut TRM (Bewertung) | nicht näher angegeben; vom FBI Nordkorea zugeordnet | Phishing und Viren laut Binance |
| Zuordnung | TRM: TraderTraitor (Nordkorea), nicht bestätigt | vom FBI Nordkorea zugeordnet | nicht näher angegeben |
| Entschädigung | Versprechen der Verlustdeckung (nicht prüfbar) | nicht näher angegeben | SAFU, Abhebungen rund eine Woche ausgesetzt |
Häufig gestellte Fragen
Sind die Gelder der Binance-Nutzer sicher?
Binance sagt, die Nutzergelder seien sicher und alle Verluste würden gedeckt. Das ist ein Versprechen, das sich heute nicht überprüfen lässt; der SAFU-Fonds (rund 1 Mrd. $) deckt nur einen Teil der rund 6,3 Mrd. $.
Wie viel wurde gestohlen?
Rund 6,3 Mrd. $ nach der Schätzung von Binance und rund 6,36 Mrd. $ nach TRM Labs. Andere Quellen nennen 5,3 bis 5,9 Mrd. $; alle Zahlen sind vorläufig.
Wer steckt hinter dem Hack?
TRM Labs ordnet ihn mit hoher Konfidenz TraderTraitor (Nordkorea) zu, ZachXBT nennt Lazarus. Weder Binance noch die Behörden haben das bisher bestätigt.
Sollte man seine Kryptowerte von Binance abziehen?
Das ist eine persönliche Entscheidung und keine Anlageberatung. Prüfen Sie die oben genannten Kriterien und beachten Sie, dass Abhebungen laut den letzten Meldungen ausgesetzt waren; die Selbstverwahrung hat eigene Risiken.
Methode und Grenzen
Dieser Artikel fasst öffentliche Angaben vom 29. und 30. Oktober 2026 zusammen. Der Fall ist nicht abgeschlossen; Beträge, Zeitangaben und Zuordnungen können sich ändern. Die Beträge sind zum Zeitpunkt des Diebstahls bewertet, soweit nichts anderes steht; die Quellen verwenden unterschiedliche Umfänge und Kurse, deshalb gibt es keine einzelne „richtige“ Zahl. Zeitangaben sind UTC. Bestätigt, bewertet und nicht veröffentlicht sind getrennt ausgewiesen. Wir haben nichts selbst auf der Blockchain geprüft. Dies ist keine Finanz- oder Anlageberatung und keine Kursprognose.
Quellen
- TechCrunch: Binance pauses withdrawals as hackers suspected of stealing billions in crypto (geprüft am 30.10.2026)
- TRM Labs: North Korea steals $6.36 billion from Binance in the largest hack in history (geprüft am 30.10.2026)
- CoinDesk: Potential multi-billion Binance hack hitting crypto markets (geprüft am 30.10.2026)
- CoinDesk: Live updates (geprüft am 30.10.2026)
- Bitcoin.com News: Inside the $5.8B Binance hack, what's confirmed and what isn't (geprüft am 30.10.2026)
- Blockaid: Binance $5.5B hack (geprüft am 30.10.2026)
- Decrypt: Biggest crypto hacks of all time (geprüft am 30.10.2026)
- Fortune: North Korea stole a record amount of crypto (Chainalysis) (geprüft am 30.10.2026)
- The Hacker News: Binance cryptocurrency hacked (2019) (geprüft am 30.10.2026)
Einen Fehler in diesem Artikel entdeckt? Melden Sie ihn · Unsere Korrekturrichtlinie
