Segurança
EMBRACE: falhas nos navegadores embutidos do Cursor, GitHub Copilot, Claude Desktop, VS Code e Codex
A Forever Security relata falhas nos navegadores embutidos de cinco ferramentas de IA. Cursor e Copilot corrigidos; VS Code e Codex não, na publicação.
- Agentes de programação
- IDEs com IA
- #Forever Security
- #EMBRACE
- #Cursor
- #GitHub Copilot
- #Claude Desktop
- #VS Code
- #Codex
Em 30 de outubro de 2026, a empresa de segurança Forever Security relata falhas nos navegadores embutidos de cinco ferramentas de programação com IA: Cursor, GitHub Copilot, Claude Desktop, VS Code e Codex. Segundo a Forever, Cursor e Copilot foram corrigidos, enquanto VS Code e Codex não estavam corrigidos na publicação. No caso do Claude Desktop, o status da variante da Forever não é informado, e uma falha vizinha foi corrigida segundo a Noma Labs. Este artigo se baseia no relato do pesquisador, que não verificamos de forma independente, e a maioria dos fornecedores não se manifestou.
O essencial
- Três classes de falhas: execução de código por meio de uma ponte entre uma página web e o agente, barra de endereços falsificada e leitura de arquivos locais fora da pasta do projeto.
- Os status diferem: Cursor e GitHub Copilot estão corrigidos segundo a Forever; VS Code e Codex não estavam corrigidos na publicação; Claude Desktop não é informado para a variante da Forever.
- O que um fornecedor confirmou: apenas a OpenAI, que disse ao The Register estar "aware of the issue and working to address it". Todo o resto vem da Forever.
- O que fazer: atualizar, evitar páginas não confiáveis e projetos desconhecidos em navegadores embutidos, limitar os segredos presentes na máquina.
Descrevemos classes de falhas e status, nunca como reproduzir algo. Separamos o que é confirmado por um fornecedor, o que é afirmado pelo pesquisador e o que não é informado. As correções podem mudar após esta data.
O que a pesquisa EMBRACE revela?
A Forever Security, empresa de segurança de IA, publicou sua pesquisa em 29 de outubro de 2026. O pesquisador Gal Weizman a batizou de EMBRACE, de "EMbedded BRowser, trusted like a real one". A ideia central: ferramentas de IA para desktop embutem um navegador com recursos que um navegador comum não tem (uma ponte com o agente, acesso a arquivos locais, uma barra de endereços própria), o que quebra o modelo de ameaças habitual da web. Nenhum identificador CVE é mencionado nas fontes que lemos.
Três classes de falhas, segundo a Forever:
- Execução de código por meio de uma ponte entre página e agente (Cursor).
- Falsificação da barra de endereços (GitHub Copilot).
- Leitura de arquivos locais fora da pasta do projeto por meio de uma página HTML local (Codex, VS Code e Claude Desktop). Segundo a Forever, na máquina de testes isso poderia levar ao roubo de chaves SSH, tokens de desenvolvedor, arquivos de ambiente e documentos privados.
O gráfico abaixo resume o status de cada ferramenta conforme relatado pela Forever.
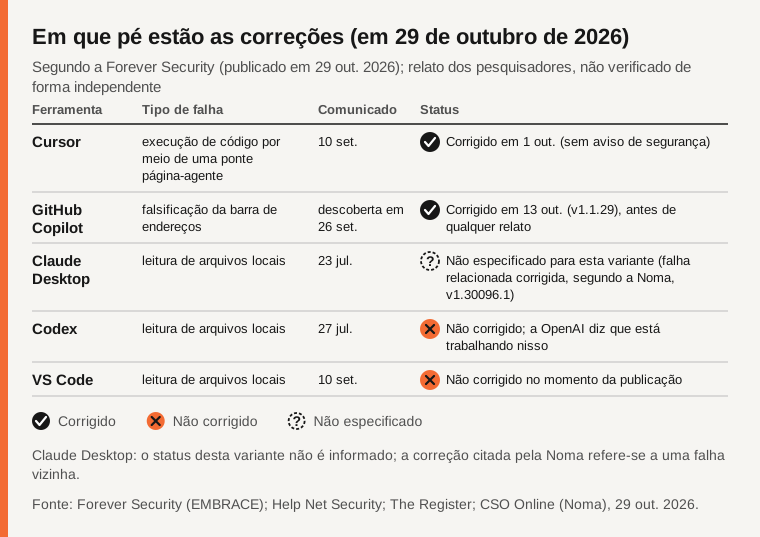
Fonte: Forever Security, Help Net Security, The Register, Hackread, verificado em 30/10/2026. Os status são os relatados pela Forever, não confirmações dos fornecedores.
Quais ferramentas são afetadas e em que pé estão as correções?
Tudo o que segue é "segundo a Forever", salvo indicação em contrário.
- Cursor: uma página carregada no navegador embutido podia alcançar a caixa de composição do agente e inserir instruções ocultas. Em testes, isso executou um comando no host. O Help Net Security observa que o ataque depende do modelo e não funciona em todas as tentativas. Relatado em 10 de setembro; o Cursor não respondeu à Forever. A Forever observou que a falha foi corrigida discretamente em 1º de outubro, sem aviso de segurança e sem número de versão.
- GitHub Copilot: uma página podia fazer a pré-visualização exibir um endereço falso, por exemplo uma página de login falsa, enquanto outra página era carregada. Versão testada 1.1.27, falha encontrada em 26 de setembro; o GitHub a corrigiu na versão 1.1.29 em 13 de outubro, antes de qualquer relato da Forever.
- Claude Desktop (Anthropic): a mesma classe de leitura de arquivos locais. A Forever diz tê-la relatado em 23 de julho e que a Anthropic a rejeitou com base em sua fronteira de segurança "Workspace Trust". A Forever acrescenta que outra empresa, a Noma Security, relatou "a mesma falha" em 24 de julho e que a Anthropic a aceitou como válida. A publicação da Forever não informa explicitamente se sua própria variante está corrigida.
- Codex (OpenAI): o navegador embutido não tinha a restrição à pasta do projeto, de modo que uma página local podia ler arquivos diretamente. Relatado em 27 de julho; nenhuma resposta recebida pela Forever; não corrigido na publicação.
- VS Code (Microsoft): a restrição à pasta do projeto cobre a página, mas não seus scripts em segundo plano (web workers). Relatado em 10 de setembro; segundo a Forever, a Microsoft classificou o relato como inválido com base no "Workspace Trust"; não corrigido na publicação.
Separadamente, a Noma Labs publicou o "SneakPeek" em 14 de outubro de 2026, uma falha vizinha no painel de pré-visualização HTML do aplicativo desktop do Claude Code. Segundo a Noma, relatada pelo CSO Online, uma primeira correção foi contornada e a correção final vem no Claude Desktop 1.30096.1 e posteriores (17 de agosto de 2026), com pontuação CVSS 8,7 (alta, v4.0) atribuída pela Anthropic e um CVE em preparação. A Forever a trata como a mesma falha da sua; as fontes que lemos não confirmam que a correção cobre a variante da Forever, portanto não tiramos conclusão sobre ela.
O que os fornecedores confirmam e o que não confirmam?
Nas fontes que lemos, uma posição de fornecedor é confirmada: um porta-voz da OpenAI disse ao The Register que a empresa está "aware of the issue and working to address it". Cursor, GitHub, Microsoft e Anthropic não haviam respondido ao The Register quando ele publicou.
Todo o resto é o relato do pesquisador: datas dos relatos, ausência de respostas, o status "não corrigido" e os relatos que teriam sido rejeitados com base no Workspace Trust. São posições relatadas, não conclusões sobre os fornecedores. A data do relato da Noma também difere entre os relatos: 24 de julho segundo a Forever, 4 de julho segundo a Noma, conforme repercutido pela imprensa. Não decidimos entre elas.
Por que um navegador embutido é mais arriscado que um navegador comum?
Um navegador comum trata uma página web como não confiável: ela roda em um espaço fechado, sem acesso ao resto da máquina. Um navegador embutido em uma ferramenta de IA fica ao lado de um agente que pode agir na máquina, pode acessar arquivos locais e exibe sua própria barra de endereços. Se a fronteira entre a página e esses recursos é frágil, a página ganha mais alcance do que deveria. Em termos gerais, uma restrição à pasta do projeto pode se aplicar à página e ainda assim não a tudo o que a página pode iniciar.
O ponto mais amplo da Forever diz respeito ao Workspace Trust, o aviso que pergunta se você confia em um projeto. O pesquisador diz que ele protege quase nada na prática, porque os desenvolvedores clicam em "confiar" para poder trabalhar. Essa é a avaliação da Forever, não uma declaração de fornecedor. Para um contexto mais amplo, veja nosso artigo sobre a segurança do código gerado por IA.
Por quanto tempo os relatos ficam abertos?
O gráfico mostra o número de dias entre o relato e a correção, ou entre o relato e 29 de outubro quando a falha ainda estava aberta. Essas durações são calculadas a partir das datas relatadas pela Forever, não publicadas pelos fornecedores.
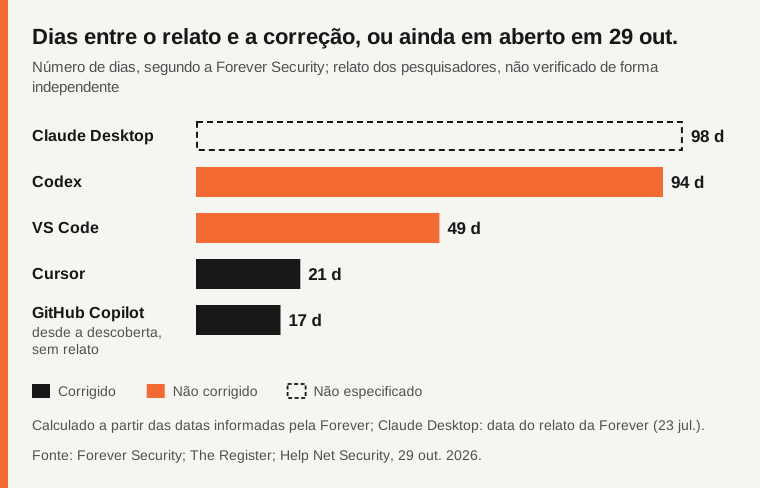
Fonte: calculado a partir das datas relatadas pela Forever Security, verificado em 30/10/2026.
O Cursor levou 21 dias do relato à correção; o Copilot, 17 dias da descoberta à correção (sem relato). O VS Code estava em 49 dias e o Codex em 94 dias, ambos ainda abertos em 29 de outubro; o Claude Desktop, em 98 dias desde o relato da Forever, status não informado. Não conhecemos as razões por trás dessas durações.
Quantos desenvolvedores são afetados?
Esses números são estimativas da Forever, citadas pelo Hackread. Cerca de 40 milhões de desenvolvedores usam o VS Code, e o Codex tem mais de 5 milhões de usuários semanais. A Forever fala em "centenas de milhões" de usuários potencialmente afetados. São estimativas de base instalada, não contagens de máquinas afetadas.
O que fazer agora?
- Atualize. GitHub Copilot 1.1.29 ou posterior. Cursor atualizado (corrigido em 1º de outubro, versão não publicada). Claude Desktop 1.30096.1 ou posterior, a versão de correção do SneakPeek segundo a Noma; verifique a versão após reiniciar.
- VS Code e Codex (não corrigidos na publicação). Não abra páginas HTML não confiáveis nem projetos desconhecidos no navegador embutido. Não marque um projeto como confiável por hábito e revise sua lista de projetos confiáveis (conselho da Forever, repercutido pelo Help Net Security).
- Reduza o que fica exposto. Prefira tokens de escopo restrito e curta duração e evite chaves e segredos de longa duração na máquina de desenvolvimento. É uma boa prática geral, não específica do EMBRACE.
- Organizações. Identifique essas ferramentas nas estações de trabalho e revise os controles em torno de seus navegadores embutidos (conselho da Forever, via Hackread).
Páginas das ferramentas: Cursor, GitHub Copilot, Claude Code, Codex.
Tabela comparativa
| Ferramenta | Classe de falha | Relato | Resposta do fornecedor | Status em 29 out. |
|---|---|---|---|---|
| Cursor | Ponte entre página e agente | 10 set. (Forever) | Sem resposta à Forever; nenhuma ao The Register | Corrigido em 1º out., sem aviso (Forever) |
| GitHub Copilot | Falsificação da barra de endereços | Encontrada em 26 set.; sem relato | Correção na 1.1.29, 13 out. | Corrigido (Forever) |
| Claude Desktop | Leitura de arquivos locais | 23 jul. (Forever) | Rejeitado com base no Workspace Trust, segundo a Forever; relato da Noma aceito, segundo a Forever | Não informado para a variante da Forever |
| Codex | Leitura de arquivos locais | 27 jul. (Forever) | Sem resposta à Forever; OpenAI "aware of the issue" (confirmado) | Não corrigido (Forever) |
| VS Code | Leitura de arquivos locais | 10 set. (Forever) | Inválido com base no Workspace Trust, segundo a Forever | Não corrigido (Forever) |
Perguntas frequentes
Quais ferramentas são afetadas?
A Forever Security relata falhas nos navegadores embutidos do Cursor, GitHub Copilot, Claude Desktop, VS Code e Codex, em três classes e com status diferentes.
As falhas estão corrigidas?
Segundo a Forever, Cursor (1º de outubro) e GitHub Copilot (13 de outubro) estão corrigidos, e VS Code e Codex não estavam corrigidos na publicação. Para o Claude Desktop, o status da variante da Forever não é informado, e a correção de uma falha vizinha está na 1.30096.1 segundo a Noma.
O Claude Code na linha de comando é afetado?
A Forever não informou tê-lo testado: a pesquisa cobre os navegadores embutidos de aplicativos desktop. Isso não significa que a ferramenta de linha de comando seja segura; ela não foi examinada nas fontes que lemos.
O que devo fazer se uso VS Code ou Codex?
Evite páginas HTML não confiáveis e projetos desconhecidos no navegador embutido, não marque projetos como confiáveis por hábito, mantenha segredos de longa duração fora da máquina sempre que possível e acompanhe as atualizações dos fornecedores.
Método e limites
Este artigo se baseia no relato da Forever Security de 29 de outubro de 2026, repercutido pelo Help Net Security, The Register, Hackread e CSO Online, não verificado de forma independente. Datas, respostas e status são afirmações do pesquisador, exceto a declaração da OpenAI ao The Register. Os fornecedores procurados pelo The Register (Cursor, GitHub, Microsoft, Anthropic) não haviam respondido quando ele publicou. Não relemos diretamente a página da Noma Labs. As durações são cálculos nossos. Isto não é aconselhamento de segurança para um ambiente específico, e as correções podem ter mudado desde então.
Fontes
- Forever Security: EMBRACE, hackeando os navegadores embutidos de 5 assistentes de IA (técnico) (verificado em 30/10/2026)
- Help Net Security: pesquisa sobre vulnerabilidades em navegadores de assistentes de IA (verificado em 30/10/2026)
- The Register: pesquisadores encontram bugs em 5 ferramentas de IA para desenvolvedores, com falhas da OpenAI e da Microsoft ainda sem correção (verificado em 30/10/2026)
- Hackread: falhas EMBRACE em ferramentas de programação com IA (verificado em 30/10/2026)
- CSO Online: o ponto cego de 256KB do Claude Code (SneakPeek, Noma) (verificado em 30/10/2026)
- Noma Labs: SneakPeek (citado pela imprensa, não relido diretamente)
Encontrou um erro neste artigo? Avise-nos · Nossa política de correções
