Analyse
Google démantèle le botnet XCPE de 1,3 million de boîtiers Android TV et interdit le fabricant Videostrong
Google dit que XCPE a enrôlé plus de 1,3 million de boîtiers et accuse Videostrong avec confiance élevée. Les dires de tiers sont non vérifiés.
Le 2 novembre 2026, le Google Threat Intelligence Group (GTIG) a publié un rapport sur XCPE, une porte dérobée qui, selon lui, a enrôlé plus de 1,3 million d'appareils, surtout des boîtiers (set-top boxes) Android TV. Google l'attribue, avec un niveau de confiance élevé, à Videostrong Technology Co., un fabricant OEM/ODM Android basé à Shenzhen, et dit avoir rompu ses liens avec lui. C'est l'attribution de Google, pas un jugement. Nous n'avons rien testé.
L'essentiel
- Ce que dit Google : plus de 1,3 million de boîtiers enrôlés ; attribution à Videostrong avec un niveau de confiance élevé.
- Ce que Google a fait : rupture des liens, interdiction faite à Videostrong de produire des appareils Android certifiés et action juridique contre les serveurs du botnet.
- Ce qui reste : les serveurs sont tombés, mais selon BleepingComputer la porte dérobée reste sur les boîtiers infectés, qui exigent un firmware propre.
- Non établi : où l'infection a eu lieu, combien de boîtiers sont encore infectés, et la réponse de Videostrong.
Que dit Google sur l'ampleur et l'attribution ?
Google affirme que XCPE a enrôlé plus de 1,3 million d'appareils, surtout des boîtiers Android TV, ainsi que quelques appareils IoT Android (télésanté, karaoké, affichage dynamique). Son rapport ne liste aucun pays. Google attribue la porte dérobée et le botnet à Videostrong, qui les aurait développés, déployés et exploités de façon intentionnelle, dans un but financier, et vendu l'accès à des affiliés criminels. Google écrit qu'il ne s'agit pas d'« an isolated rogue insider or a development oversight » (un initié isolé et malveillant ou une négligence de développement).
À part, Google estime que son action juridique coupe aussi l'accès à au moins 10 millions d'autres appareils compromis, par d'autres voies, chez d'autres fabricants et pas tous sous Android. Ce sont deux chiffres distincts : ne les additionnez pas.
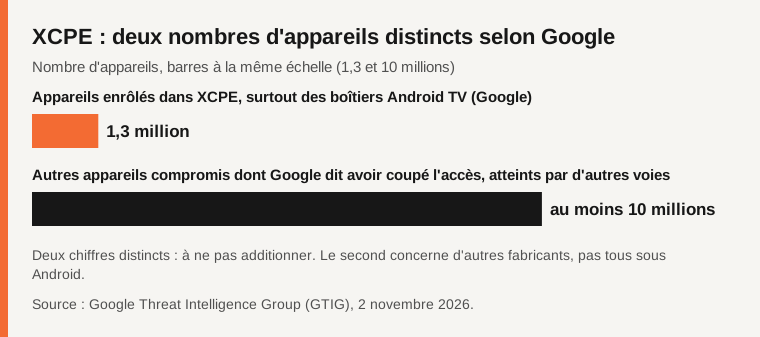
Source : rapport du GTIG de Google.
Comment le logiciel est-il arrivé sur les boîtiers ?
Selon Google, la porte dérobée principale est préchargée dans la partition système du firmware, tourne avec des privilèges système et se réinstalle depuis la partition /oem/ si on la désinstalle. Elle a été intégrée à de nombreux modèles et marques sur plusieurs années. Google dit que Videostrong a utilisé de l'obscurcissement pour exploiter une faille des tests de compatibilité et de sécurité de Google, en chargeant du code malveillant après le premier démarrage.
Google ne précise pas si l'infection a eu lieu à l'usine, dans le firmware ou par une mise à jour à distance. Synthient, cité par BleepingComputer, a trouvé le malware préinstallé sur un MECOOL KM9PRO Max acheté fin 2025. Dire « dès l'usine » va donc plus loin que ce que Google affirme.
Quelles mesures contre Videostrong ?
Google a rompu ses liens avec Videostrong. Il a interdit à l'entreprise, à ses futures filiales et à ses affiliés de fabriquer et de vendre des appareils Android certifiés et de fournir des logiciels à des fabricants certifiés, ainsi que de fabriquer des appareils avec les applications Google préinstallées. BleepingComputer décrit cela comme une licence révoquée. Google a aussi renforcé son processus de revue et la vérification d'intégrité du firmware des appareils Android TV certifiés.
Il a engagé une action juridique pour faire tomber les domaines et serveurs de commande du botnet, ainsi que les domaines de commande de plus d'une douzaine de familles de malwares chargées comme modules. Parmi ses partenaires : la police nationale japonaise, Lumen, HUMAN Security, Plume, Synthient et TrendAI.
Que reste-t-il sur les boîtiers, et que conseille Google ?
Les serveurs de commande sont tombés, mais la porte dérobée reste sur les appareils. D'après BleepingComputer, le malware n'est pas retiré des boîtiers infectés : il leur faut un firmware propre, et les débrancher du réseau empêche l'activité malveillante. Google, BleepingComputer et Help Net Security ajoutent que, depuis août 2026, les opérateurs utilisent des droppers déguisés en applications système.
Les conseils de Google aux consommateurs : se méfier des applications qui paient pour « partager sa bande passante », utiliser des magasins d'applications fiables, vérifier les permissions des applications VPN et proxys tierces, garder Google Play Protect activé, et acheter ses boîtiers chez des fabricants réputés via la liste des partenaires Android TV.
Qu'est-ce qui n'est pas établi ?
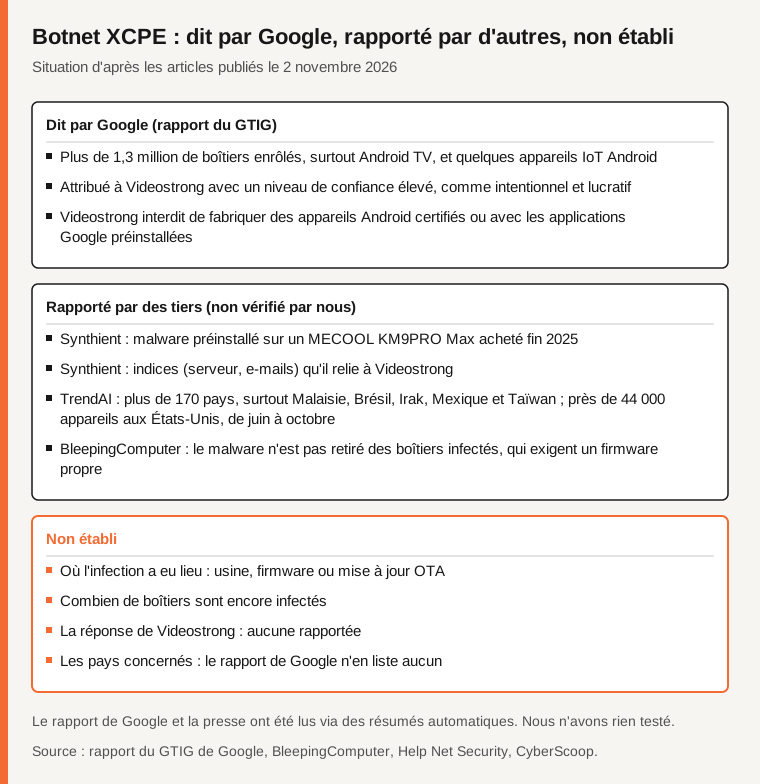
Source : rapport du GTIG de Google et presse, lus via des résumés automatiques.
Où l'infection a eu lieu, et combien de boîtiers sont encore infectés. La réponse de Videostrong : aucune rapportée, et Google n'a pas dit quand ni comment il a découvert la campagne, selon CyberScoop. Les éléments de Synthient sont rapportés, non vérifiés par nous : un répertoire ouvert d'un serveur contenant des backdoors et un PDF de la direction R&D de Videostrong, un domaine videostrong.cn partageant une adresse IP avec le serveur de commande, et des adresses e-mail de Videostrong utilisées pour signer les backdoors. Les chiffres de TrendAI par pays et aux États-Unis (voir le tableau) ne sont pas vérifiés non plus, et le rapport de Google ne liste aucun pays.
Tableau comparatif
| Point | Ce que disent les sources | Source |
|---|---|---|
| Ampleur | Plus de 1,3 million de boîtiers enrôlés, surtout Android TV | Google GTIG |
| Autres appareils | Au moins 10 millions d'autres appareils compromis, coupés par d'autres voies (chiffre distinct) | Google GTIG |
| Attribution | Videostrong, avec un niveau de confiance élevé, intentionnel et lucratif | Google GTIG |
| Mesures | Liens rompus ; interdiction des appareils Android certifiés et des applications Google préinstallées | Google GTIG, BleepingComputer |
| Boîtier préinstallé | MECOOL KM9PRO Max acheté fin 2025 | Synthient, via BleepingComputer |
| Pays | Plus de 170 ; près de 44 000 appareils aux États-Unis (non vérifié ; Google n'en liste aucun) | TrendAI, via CyberScoop |
| Réponse de Videostrong | Aucune rapportée | Les sources que nous avons lues |
Questions fréquentes
Google dit-il que l'infection a eu lieu à l'usine ?
Non. Il dit que la porte dérobée est préchargée dans la partition système du firmware et intégrée à de nombreux modèles, sans dire où ni quand (usine, firmware ou mise à jour). Synthient a trouvé un boîtier déjà infecté à l'achat.
Le démantèlement nettoie-t-il les boîtiers infectés ?
Pas selon BleepingComputer : les serveurs sont tombés, mais la porte dérobée reste et il faut un firmware propre. Débrancher un boîtier du réseau empêche l'activité malveillante.
1,3 million et 10 millions, est-ce le même décompte ?
Non. 1,3 million est le chiffre de Google pour les boîtiers enrôlés. Les au moins 10 millions forment un chiffre distinct, pour d'autres appareils compromis par d'autres voies. Ne les additionnez pas.
Méthode et limites
Nous avons lu le rapport du GTIG de Google, BleepingComputer, Help Net Security et CyberScoop à travers des résumés automatiques, pas en entier. Une lecture directe de The Hacker News a renvoyé une erreur (403) : nous ne le citons donc pas comme lu. Les chiffres par pays et aux États-Unis viennent de TrendAI, et les éléments de Synthient sont rapportés : nous n'avons vérifié ni les uns ni les autres. Nous n'avons trouvé aucune réponse de Videostrong. Nous n'avons rien testé. Ceci n'est pas un conseil de sécurité personnalisé.
Sources
- Google Threat Intelligence Group, « Shutting the door on the XCPE botnet » (2 novembre 2026), lu via un résumé automatique
- BleepingComputer (Lawrence Abrams, 2 novembre), lu via un résumé automatique
- Help Net Security (Mirko Zorz, 2 novembre), lu via un résumé automatique
- CyberScoop (2 novembre), lu via un résumé automatique
Une erreur dans cet article ? Signalez-la · Notre politique de corrections
