Análisis
Google desmantela la botnet XCPE de 1,3 millones de cajas Android TV y veta al fabricante Videostrong
Google dice que la puerta trasera XCPE enroló más de 1,3 millones de cajas y culpa a Videostrong con confianza alta. Lo de terceros no está verificado.
El 2 de noviembre de 2026, el Google Threat Intelligence Group (GTIG) publicó un informe sobre XCPE, una puerta trasera que, según él, enroló a más de 1,3 millones de dispositivos, sobre todo cajas (set-top boxes) Android TV. Google la atribuye, con un nivel de confianza alto, a Videostrong Technology Co., un fabricante OEM/ODM de Android con sede en Shenzhen, y dice haber roto sus vínculos con la empresa. Es la atribución de Google, no una sentencia. No probamos nada.
Lo esencial
- Lo que dice Google: más de 1,3 millones de cajas enroladas; atribución a Videostrong con un nivel de confianza alto.
- Lo que hizo Google: ruptura de vínculos, prohibición a Videostrong de producir dispositivos Android certificados y acción legal contra los servidores de la botnet.
- Lo que queda: los servidores han caído, pero según BleepingComputer la puerta trasera sigue en las cajas infectadas, que necesitan un firmware limpio.
- No establecido: dónde se produjo la infección, cuántas cajas siguen infectadas y la respuesta de Videostrong.
¿Qué dice Google sobre la magnitud y la atribución?
Google afirma que XCPE enroló a más de 1,3 millones de dispositivos, sobre todo cajas Android TV, además de algunos dispositivos IoT Android (telesalud, karaoke, señalización digital). Su informe no lista ningún país. Google atribuye la puerta trasera y la botnet a Videostrong, que según él las desarrolló, desplegó y operó de forma intencional, con ánimo de lucro, y vendió el acceso a afiliados criminales. Google escribe que no se trata de «an isolated rogue insider or a development oversight» (un infiltrado aislado y malintencionado o un descuido de desarrollo).
Aparte, Google estima que su acción legal también corta el acceso a al menos 10 millones de otros dispositivos comprometidos, por otras vías, de otros fabricantes y no todos Android. Son dos cifras distintas: no deben sumarse.
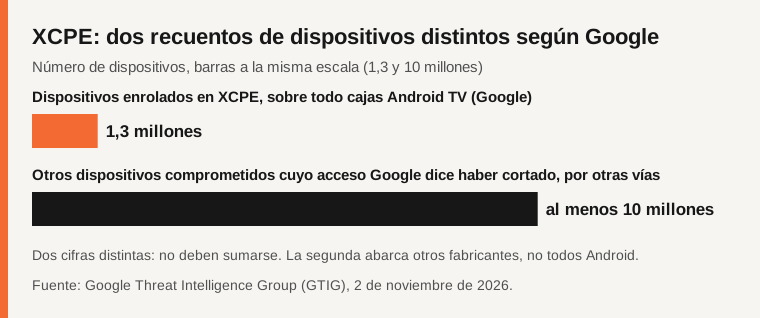
Fuente: informe del GTIG de Google.
¿Cómo llegó el software a las cajas?
Según Google, la puerta trasera principal viene precargada en la partición de sistema del firmware, funciona con privilegios de sistema y se reinstala desde la partición /oem/ si se desinstala. Se integró en numerosos modelos y marcas a lo largo de varios años. Google dice que Videostrong usó ofuscación para aprovechar un fallo en las pruebas de compatibilidad y seguridad de Google, cargando código malicioso después del primer arranque.
Google no precisa si la infección se produjo en la fábrica, en el firmware o mediante una actualización remota. Synthient, citado por BleepingComputer, encontró el malware preinstalado en un MECOOL KM9PRO Max comprado a finales de 2025. Decir «desde la fábrica» va, pues, más allá de lo que afirma Google.
¿Qué medidas se tomaron contra Videostrong?
Google rompió sus vínculos con Videostrong. Prohibió a la empresa, a sus futuras filiales y a sus afiliados fabricar y vender dispositivos Android certificados y suministrar software a fabricantes certificados, así como fabricar dispositivos con las aplicaciones de Google preinstaladas. BleepingComputer lo describe como una licencia revocada. Google también reforzó su proceso de revisión y la verificación de integridad del firmware de los dispositivos Android TV certificados.
Emprendió una acción legal para derribar los dominios y servidores de mando de la botnet, y los dominios de mando de más de una docena de familias de malware cargadas como módulos. Entre sus socios figuran la policía nacional japonesa, Lumen, HUMAN Security, Plume, Synthient y TrendAI.
¿Qué queda en las cajas y qué aconseja Google?
Los servidores de mando han caído, pero la puerta trasera permanece en los dispositivos. Según BleepingComputer, el malware no se elimina de las cajas infectadas: necesitan un firmware limpio, y desconectarlas de la red impide la actividad maliciosa. Google, BleepingComputer y Help Net Security añaden que, desde agosto de 2026, los operadores usan droppers disfrazados de aplicaciones del sistema.
Los consejos de Google a los consumidores: desconfiar de las aplicaciones que pagan por «compartir tu ancho de banda», usar tiendas de aplicaciones fiables, revisar los permisos de las aplicaciones VPN y proxy de terceros, mantener Google Play Protect activado y comprar las cajas a fabricantes de buena reputación a través de la lista de socios de Android TV.
¿Qué no está establecido?
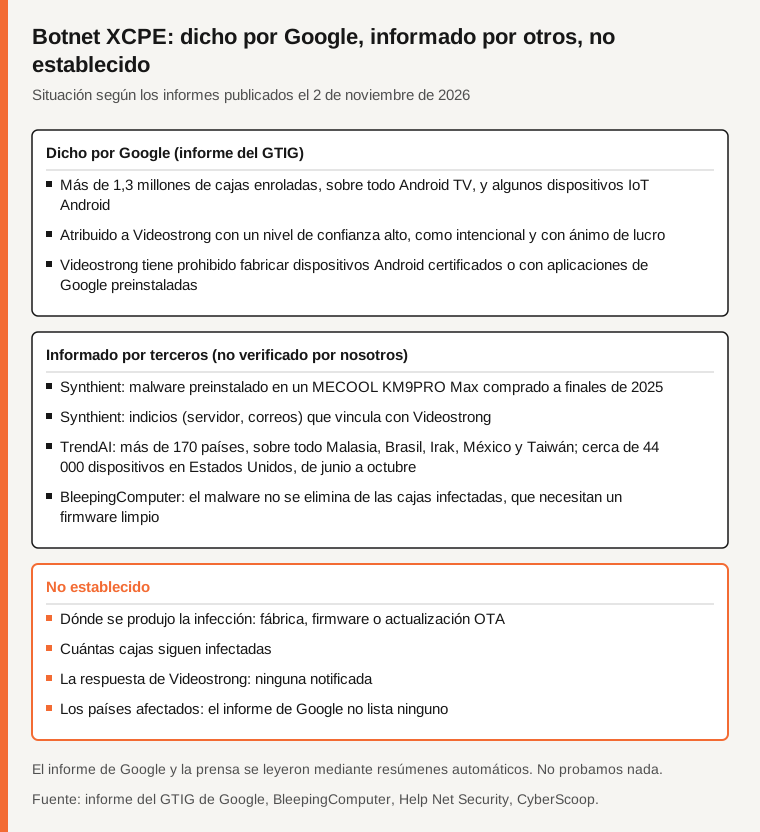
Fuente: informe del GTIG de Google y prensa, leídos mediante resúmenes automáticos.
Dónde se produjo la infección y cuántas cajas siguen infectadas. La respuesta de Videostrong: ninguna notificada, y Google no ha dicho cuándo ni cómo descubrió la campaña, según CyberScoop. Los elementos de Synthient son informados, no verificados por nosotros: un directorio abierto de un servidor con backdoors y un PDF de la dirección de I+D de Videostrong, un dominio videostrong.cn que compartía una dirección IP con el servidor de mando y direcciones de correo de Videostrong usadas para firmar los backdoors. Las cifras de TrendAI por país y de Estados Unidos (véase la tabla) tampoco están verificadas, y el informe de Google no lista ningún país.
Tabla comparativa
| Punto | Lo que dicen las fuentes | Fuente |
|---|---|---|
| Magnitud | Más de 1,3 millones de cajas enroladas, sobre todo Android TV | Google GTIG |
| Otros dispositivos | Al menos 10 millones de otros dispositivos comprometidos, cortados por otras vías (cifra distinta) | Google GTIG |
| Atribución | Videostrong, con un nivel de confianza alto, intencional y con ánimo de lucro | Google GTIG |
| Medidas | Vínculos rotos; prohibición de dispositivos Android certificados y de aplicaciones de Google preinstaladas | Google GTIG, BleepingComputer |
| Caja preinstalada | MECOOL KM9PRO Max comprado a finales de 2025 | Synthient, vía BleepingComputer |
| Países | Más de 170; cerca de 44.000 dispositivos en Estados Unidos (no verificado; Google no lista ninguno) | TrendAI, vía CyberScoop |
| Respuesta de Videostrong | Ninguna notificada | Las fuentes que leímos |
Preguntas frecuentes
¿Dice Google que la infección se produjo en la fábrica?
No. Dice que la puerta trasera viene precargada en la partición de sistema del firmware y está integrada en numerosos modelos, sin decir dónde ni cuándo (fábrica, firmware o actualización). Synthient encontró una caja ya infectada en el momento de la compra.
¿El desmantelamiento limpia las cajas infectadas?
No según BleepingComputer: los servidores han caído, pero la puerta trasera permanece y hace falta un firmware limpio. Desconectar una caja de la red impide la actividad maliciosa.
¿1,3 millones y 10 millones son el mismo recuento?
No. 1,3 millones es la cifra de Google para las cajas enroladas. Los al menos 10 millones son una cifra distinta, para otros dispositivos comprometidos por otras vías. No deben sumarse.
Método y límites
Leímos el informe del GTIG de Google, BleepingComputer, Help Net Security y CyberScoop mediante resúmenes automáticos, no íntegramente. Una lectura directa de The Hacker News devolvió un error (403), así que no lo citamos como leído. Las cifras por país y de Estados Unidos son de TrendAI, y los elementos de Synthient son informados: no verificamos ni unas ni otros. No encontramos ninguna respuesta de Videostrong. No probamos nada. Esto no es un consejo de seguridad personalizado.
Fuentes
- Google Threat Intelligence Group, «Shutting the door on the XCPE botnet» (2 de noviembre de 2026), leído mediante un resumen automático
- BleepingComputer (Lawrence Abrams, 2 de noviembre), leído mediante un resumen automático
- Help Net Security (Mirko Zorz, 2 de noviembre), leído mediante un resumen automático
- CyberScoop (2 de noviembre), leído mediante un resumen automático
¿Ha detectado un error en este artículo? Comuníquenoslo · Nuestra política de correcciones
