Analyse
Google zerschlägt das XCPE-Botnet in 1,3 Millionen Android-TV-Boxen und sperrt den Hersteller Videostrong
Google sagt, XCPE band über 1,3 Millionen Boxen ein, und macht Videostrong mit hoher Zuversicht verantwortlich. Aussagen Dritter sind ungeprüft.
Am 2. November 2026 veröffentlichte die Google Threat Intelligence Group (GTIG) einen Bericht über XCPE, eine Hintertür, die nach ihren Angaben mehr als 1,3 Millionen Geräte eingebunden hat, vor allem Android-TV-Boxen (Set-Top-Boxen). Google schreibt sie mit hoher Zuversicht Videostrong Technology Co. zu, einem Android-OEM/ODM-Hersteller mit Sitz in Shenzhen, und sagt, es habe die Beziehungen zu dem Unternehmen abgebrochen. Das ist Googles Zuschreibung, kein Gerichtsurteil. Wir haben nichts getestet.
Das Wesentliche
- Was Google sagt: mehr als 1,3 Millionen Boxen eingebunden; Zuschreibung an Videostrong mit hoher Zuversicht.
- Was Google getan hat: Beziehungen abgebrochen, Videostrong die Herstellung zertifizierter Android-Geräte untersagt und rechtliche Schritte gegen die Server des Botnets eingeleitet.
- Was bleibt: Die Server sind ausgefallen, doch laut BleepingComputer bleibt die Hintertür auf den infizierten Boxen, die eine saubere Firmware brauchen.
- Nicht belegt: wo die Infektion stattfand, wie viele Boxen noch infiziert sind und wie Videostrong reagiert.
Was sagt Google zu Umfang und Zuschreibung?
Google sagt, XCPE habe mehr als 1,3 Millionen Geräte eingebunden, vor allem Android-TV-Boxen, dazu einige Android-IoT-Geräte (Telemedizin, Karaoke, digitale Beschilderung). Der Bericht nennt keine Länder. Google schreibt Hintertür und Botnet Videostrong zu, das sie laut Google vorsätzlich und aus Gewinnstreben entwickelt, verteilt und betrieben und den Zugang an kriminelle Partner verkauft habe. Google schreibt, es handle sich nicht um „an isolated rogue insider or a development oversight“ (einen einzelnen abtrünnigen Insider oder ein Versehen bei der Entwicklung).
Getrennt davon schätzt Google, dass seine rechtlichen Schritte auch den Zugang zu mindestens 10 Millionen weiteren kompromittierten Geräten kappen, die auf anderen Wegen erreicht wurden, von anderen Herstellern und nicht alle mit Android. Das sind zwei getrennte Zahlen: nicht addieren.
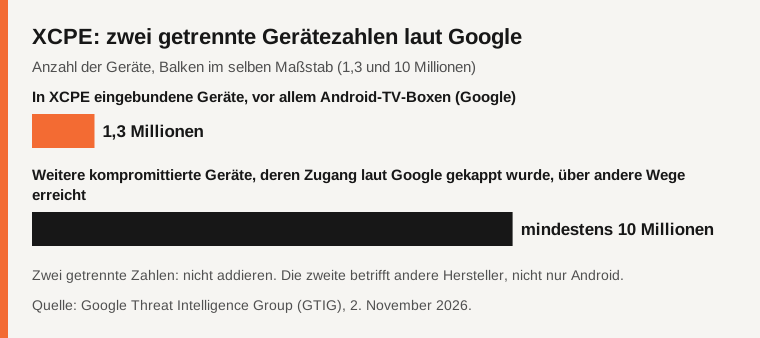
Quelle: GTIG-Bericht von Google.
Wie kam die Software auf die Boxen?
Laut Google ist die Haupt-Hintertür in der Systempartition der Firmware vorinstalliert, läuft mit Systemrechten und installiert sich aus der Partition /oem/ neu, wenn sie deinstalliert wird. Sie wurde über mehrere Jahre in viele Modelle und Marken eingebaut. Google sagt, Videostrong habe mit Verschleierung eine Lücke in Googles Kompatibilitäts- und Sicherheitstests ausgenutzt und nach dem ersten Start schädlichen Code nachgeladen.
Google sagt nicht, ob die Infektion im Werk, in der Firmware oder per Update über die Luftschnittstelle erfolgte. Synthient, zitiert von BleepingComputer, fand die Schadsoftware vorinstalliert auf einem Ende 2025 gekauften MECOOL KM9PRO Max. „Ab Werk“ geht also weiter als das, was Google behauptet.
Welche Maßnahmen gibt es gegen Videostrong?
Google brach die Beziehungen zu Videostrong ab. Es untersagte dem Unternehmen, seinen künftigen Tochtergesellschaften und Partnern, zertifizierte Android-Geräte herzustellen und zu verkaufen und Software an zertifizierte Hersteller zu liefern, ebenso Geräte mit vorinstallierten Google-Apps herzustellen. BleepingComputer beschreibt das als entzogene Lizenz. Google verschärfte außerdem sein Prüfverfahren und die Integritätsprüfung der Firmware zertifizierter Android-TV-Geräte.
Es leitete rechtliche Schritte ein, um die Steuerungsdomains und -server des Botnets sowie die Steuerungsdomains von mehr als einem Dutzend als Module nachgeladener Schadsoftware-Familien auszuschalten. Zu den Partnern zählen die japanische Nationalpolizei, Lumen, HUMAN Security, Plume, Synthient und TrendAI.
Was bleibt auf den Boxen, und was rät Google?
Die Steuerungsserver sind ausgefallen, doch die Hintertür bleibt auf den Geräten. Laut BleepingComputer wird die Schadsoftware von den infizierten Boxen nicht entfernt: Sie brauchen eine saubere Firmware, und sie vom Netz zu trennen stoppt die schädliche Aktivität. Google, BleepingComputer und Help Net Security ergänzen, dass die Betreiber seit August 2026 Dropper einsetzen, die als Systemanwendungen getarnt sind.
Googles Rat an Verbraucher: misstrauisch sein bei Apps, die dafür zahlen, die „Bandbreite zu teilen“, vertrauenswürdige App-Stores nutzen, die Berechtigungen von VPN- und Proxy-Apps Dritter prüfen, Google Play Protect eingeschaltet lassen und Boxen bei seriösen Herstellern über die Partnerliste von Android TV kaufen.
Was ist nicht belegt?
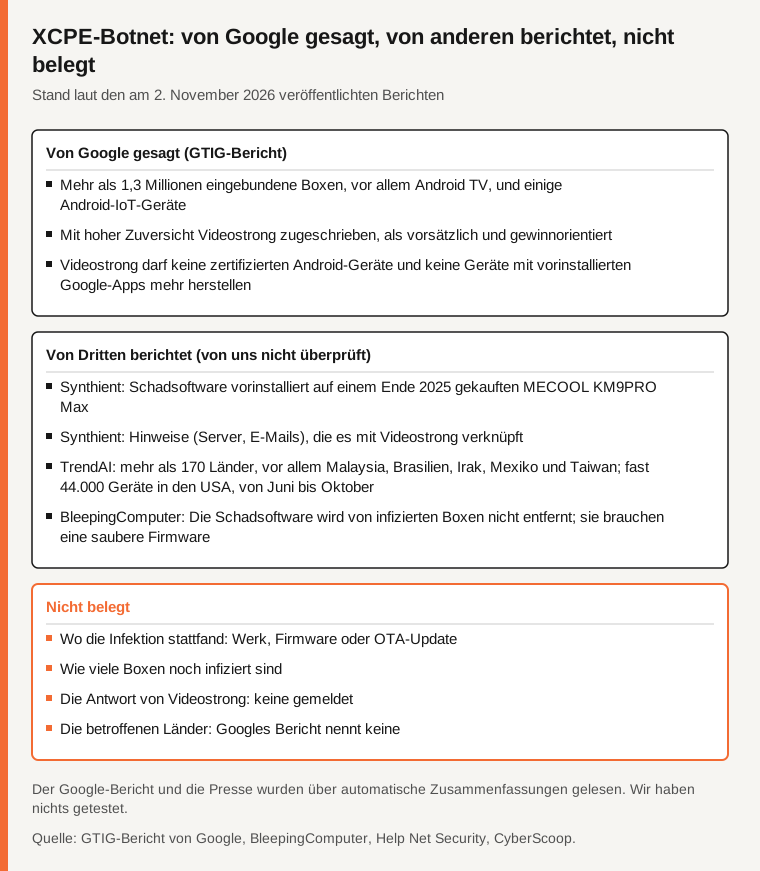
Quelle: GTIG-Bericht von Google und Presse, über automatische Zusammenfassungen gelesen.
Wo die Infektion stattfand und wie viele Boxen noch infiziert sind. Die Antwort von Videostrong: keine gemeldet, und Google hat laut CyberScoop nicht gesagt, wann oder wie es die Kampagne entdeckte. Die Belege von Synthient sind berichtet, von uns nicht überprüft: ein offenes Serververzeichnis mit Backdoors und einem PDF der Forschungs- und Entwicklungsleitung von Videostrong, eine Domain videostrong.cn, die sich eine IP-Adresse mit dem Steuerungsserver teilte, und E-Mail-Adressen von Videostrong, mit denen die Backdoors signiert wurden. Auch die Zahlen von TrendAI zu Ländern und zu den USA (siehe Tabelle) sind nicht überprüft, und Googles Bericht nennt keine Länder.
Vergleichstabelle
| Punkt | Was die Quellen sagen | Quelle |
|---|---|---|
| Umfang | Mehr als 1,3 Millionen Boxen eingebunden, vor allem Android TV | Google GTIG |
| Weitere Geräte | Mindestens 10 Millionen weitere kompromittierte Geräte, auf anderen Wegen abgeschnitten (getrennte Zahl) | Google GTIG |
| Zuschreibung | Videostrong, mit hoher Zuversicht, vorsätzlich und gewinnorientiert | Google GTIG |
| Maßnahmen | Beziehungen abgebrochen; Verbot für zertifizierte Android-Geräte und vorinstallierte Google-Apps | Google GTIG, BleepingComputer |
| Vorinstallierte Box | MECOOL KM9PRO Max, Ende 2025 gekauft | Synthient, über BleepingComputer |
| Länder | Mehr als 170; fast 44.000 Geräte in den USA (nicht überprüft; Google nennt keine) | TrendAI, über CyberScoop |
| Antwort von Videostrong | Keine gemeldet | Die von uns gelesenen Quellen |
Häufige Fragen
Sagt Google, die Infektion sei im Werk erfolgt?
Nein. Es sagt, die Hintertür sei in der Systempartition der Firmware vorinstalliert und in viele Modelle eingebaut, ohne zu sagen, wo oder wann (Werk, Firmware oder Update). Synthient fand eine Box, die beim Kauf bereits infiziert war.
Bereinigt die Zerschlagung die infizierten Boxen?
Laut BleepingComputer nicht: Die Server sind ausgefallen, doch die Hintertür bleibt, und es braucht eine saubere Firmware. Eine Box vom Netz zu trennen stoppt die schädliche Aktivität.
Sind 1,3 Millionen und 10 Millionen dieselbe Zählung?
Nein. 1,3 Millionen ist Googles Zahl für die eingebundenen Boxen. Die mindestens 10 Millionen sind eine getrennte Zahl für weitere, auf anderen Wegen kompromittierte Geräte. Nicht addieren.
Methode und Grenzen
Wir haben den GTIG-Bericht von Google, BleepingComputer, Help Net Security und CyberScoop über automatische Zusammenfassungen gelesen, nicht vollständig. Ein direkter Abruf von The Hacker News lieferte einen Fehler (403), daher zitieren wir es nicht als gelesen. Die Zahlen zu Ländern und zu den USA stammen von TrendAI, und die Belege von Synthient sind berichtet: Keines von beidem haben wir überprüft. Eine Antwort von Videostrong haben wir nicht gefunden. Wir haben nichts getestet. Dies ist keine persönliche Sicherheitsberatung.
Quellen
- Google Threat Intelligence Group, „Shutting the door on the XCPE botnet“ (2. November 2026), über eine automatische Zusammenfassung gelesen
- BleepingComputer (Lawrence Abrams, 2. November), über eine automatische Zusammenfassung gelesen
- Help Net Security (Mirko Zorz, 2. November), über eine automatische Zusammenfassung gelesen
- CyberScoop (2. November), über eine automatische Zusammenfassung gelesen
Einen Fehler in diesem Artikel entdeckt? Melden Sie ihn · Unsere Korrekturrichtlinie
