Analisi
Google smantella la botnet XCPE di 1,3 milioni di box Android TV e vieta il produttore Videostrong
Google dice che XCPE ha arruolato oltre 1,3 milioni di box e accusa Videostrong con confidenza elevata. Le affermazioni di terzi non sono verificate.
Il 2 novembre 2026 il Google Threat Intelligence Group (GTIG) ha pubblicato un rapporto su XCPE, un backdoor che, secondo il gruppo, ha arruolato oltre 1,3 milioni di dispositivi, soprattutto box (set-top box) Android TV. Google lo attribuisce, con un livello di confidenza elevato, a Videostrong Technology Co., un produttore OEM/ODM Android con sede a Shenzhen, e dice di aver interrotto i rapporti con l'azienda. È l'attribuzione di Google, non una sentenza. Non abbiamo provato nulla.
L'essenziale
- Cosa dice Google: oltre 1,3 milioni di box arruolati; attribuzione a Videostrong con un livello di confidenza elevato.
- Cosa ha fatto Google: rotti i rapporti, divieto per Videostrong di produrre dispositivi Android certificati e azione legale contro i server della botnet.
- Cosa resta: i server sono caduti, ma secondo BleepingComputer il backdoor resta sui box infetti, che richiedono un firmware pulito.
- Non accertato: dove è avvenuta l'infezione, quanti box sono ancora infetti e la risposta di Videostrong.
Cosa dice Google su dimensioni e attribuzione?
Google afferma che XCPE ha arruolato oltre 1,3 milioni di dispositivi, soprattutto box Android TV, oltre ad alcuni dispositivi IoT Android (telemedicina, karaoke, segnaletica digitale). Il suo rapporto non elenca alcun paese. Google attribuisce il backdoor e la botnet a Videostrong, che secondo il gruppo li ha sviluppati, diffusi e gestiti in modo intenzionale, a scopo di lucro, e ha venduto l'accesso ad affiliati criminali. Google scrive che non si tratta di «an isolated rogue insider or a development oversight» (un infiltrato isolato e malintenzionato o una svista di sviluppo).
A parte, Google stima che la sua azione legale tagli anche l'accesso ad almeno 10 milioni di altri dispositivi compromessi, per altre vie, di altri produttori e non tutti Android. Sono due cifre distinte: non vanno sommate.
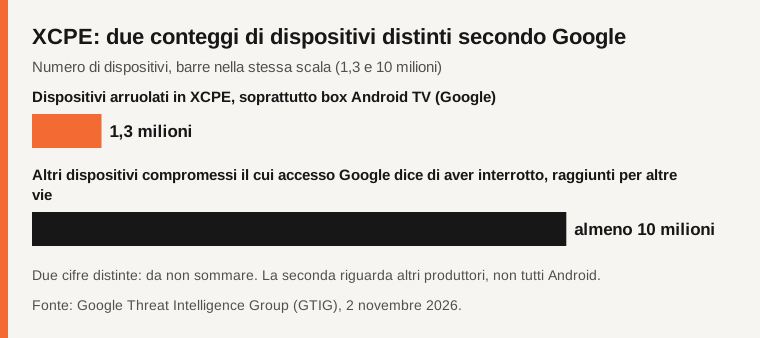
Fonte: rapporto del GTIG di Google.
Come è arrivato il software sui box?
Secondo Google, il backdoor principale è precaricato nella partizione di sistema del firmware, gira con privilegi di sistema e si reinstalla dalla partizione /oem/ se viene disinstallato. È stato integrato in numerosi modelli e marchi nell'arco di diversi anni. Google dice che Videostrong ha usato l'offuscamento per sfruttare una lacuna nei test di compatibilità e sicurezza di Google, caricando codice malevolo dopo il primo avvio.
Google non precisa se l'infezione sia avvenuta in fabbrica, nel firmware o con un aggiornamento da remoto. Synthient, citata da BleepingComputer, ha trovato il malware preinstallato su un MECOOL KM9PRO Max acquistato a fine 2025. Dire «fin dalla fabbrica» va quindi oltre ciò che afferma Google.
Quali misure contro Videostrong?
Google ha interrotto i rapporti con Videostrong. Ha vietato all'azienda, alle sue future controllate e ai suoi affiliati di produrre e vendere dispositivi Android certificati e di fornire software a produttori certificati, nonché di produrre dispositivi con le app Google preinstallate. BleepingComputer lo descrive come una licenza revocata. Google ha anche rafforzato il suo processo di revisione e il controllo dell'integrità del firmware dei dispositivi Android TV certificati.
Ha avviato un'azione legale per far cadere i domini e i server di comando della botnet e i domini di comando di oltre una dozzina di famiglie di malware caricate come moduli. Tra i partner figurano la polizia nazionale giapponese, Lumen, HUMAN Security, Plume, Synthient e TrendAI.
Cosa resta sui box, e cosa consiglia Google?
I server di comando sono caduti, ma il backdoor resta sui dispositivi. Secondo BleepingComputer, il malware non viene rimosso dai box infetti: servono un firmware pulito, e scollegarli dalla rete impedisce l'attività malevola. Google, BleepingComputer e Help Net Security aggiungono che, da agosto 2026, gli operatori usano dropper camuffati da app di sistema.
I consigli di Google ai consumatori: diffidare delle app che pagano per «condividere la propria banda», usare store di app affidabili, controllare i permessi delle app VPN e proxy di terzi, tenere attivo Google Play Protect e acquistare i box da produttori affidabili tramite l'elenco dei partner di Android TV.
Cosa non è accertato?
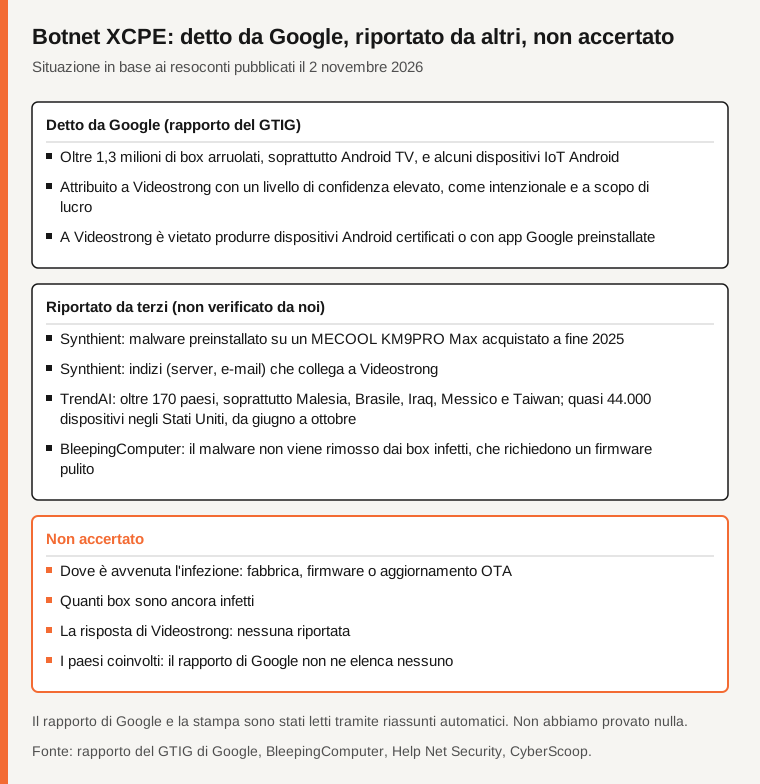
Fonte: rapporto del GTIG di Google e stampa, letti tramite riassunti automatici.
Dove è avvenuta l'infezione e quanti box sono ancora infetti. La risposta di Videostrong: nessuna riportata, e Google non ha detto quando né come ha scoperto la campagna, secondo CyberScoop. Gli elementi di Synthient sono riportati, non verificati da noi: una cartella aperta di un server con dei backdoor e un PDF della direzione R&S di Videostrong, un dominio videostrong.cn che condivideva un indirizzo IP con il server di comando e indirizzi e-mail di Videostrong usati per firmare i backdoor. Anche le cifre di TrendAI per paese e per gli Stati Uniti (vedi la tabella) non sono verificate, e il rapporto di Google non elenca alcun paese.
Tabella comparativa
| Punto | Cosa dicono le fonti | Fonte |
|---|---|---|
| Dimensioni | Oltre 1,3 milioni di box arruolati, soprattutto Android TV | Google GTIG |
| Altri dispositivi | Almeno 10 milioni di altri dispositivi compromessi, tagliati fuori per altre vie (cifra distinta) | Google GTIG |
| Attribuzione | Videostrong, con un livello di confidenza elevato, intenzionale e a scopo di lucro | Google GTIG |
| Misure | Rapporti interrotti; divieto per i dispositivi Android certificati e per le app Google preinstallate | Google GTIG, BleepingComputer |
| Box preinstallato | MECOOL KM9PRO Max acquistato a fine 2025 | Synthient, tramite BleepingComputer |
| Paesi | Oltre 170; quasi 44.000 dispositivi negli Stati Uniti (non verificato; Google non ne elenca alcuno) | TrendAI, tramite CyberScoop |
| Risposta di Videostrong | Nessuna riportata | Le fonti che abbiamo letto |
Domande frequenti
Google dice che l'infezione è avvenuta in fabbrica?
No. Dice che il backdoor è precaricato nella partizione di sistema del firmware e integrato in numerosi modelli, senza dire dove né quando (fabbrica, firmware o aggiornamento). Synthient ha trovato un box già infetto all'acquisto.
Lo smantellamento ripulisce i box infetti?
Non secondo BleepingComputer: i server sono caduti, ma il backdoor resta e serve un firmware pulito. Scollegare un box dalla rete impedisce l'attività malevola.
1,3 milioni e 10 milioni sono lo stesso conteggio?
No. 1,3 milioni è la cifra di Google per i box arruolati. Gli almeno 10 milioni sono una cifra distinta, per altri dispositivi compromessi per altre vie. Non vanno sommati.
Metodo e limiti
Abbiamo letto il rapporto del GTIG di Google, BleepingComputer, Help Net Security e CyberScoop tramite riassunti automatici, non per intero. Una lettura diretta di The Hacker News ha restituito un errore (403), quindi non lo citiamo come letto. Le cifre per paese e per gli Stati Uniti sono di TrendAI, e gli elementi di Synthient sono riportati: non abbiamo verificato né le une né gli altri. Non abbiamo trovato alcuna risposta di Videostrong. Non abbiamo provato nulla. Questo non è un consiglio di sicurezza personalizzato.
Fonti
- Google Threat Intelligence Group, «Shutting the door on the XCPE botnet» (2 novembre 2026), letto tramite un riassunto automatico
- BleepingComputer (Lawrence Abrams, 2 novembre), letto tramite un riassunto automatico
- Help Net Security (Mirko Zorz, 2 novembre), letto tramite un riassunto automatico
- CyberScoop (2 novembre), letto tramite un riassunto automatico
Avete notato un errore in questo articolo? Segnalatelo · La nostra politica sulle correzioni
