Análise
Google desmantela a botnet XCPE em 1,3 milhão de caixas Android TV e bane a fabricante Videostrong
O Google diz que o XCPE recrutou mais de 1,3 milhão de caixas e culpa a Videostrong com confiança alta. Alegações de terceiros não verificadas.
Em 2 de novembro de 2026, o Google Threat Intelligence Group (GTIG) publicou um relatório sobre o XCPE, um backdoor que, segundo ele, recrutou mais de 1,3 milhão de dispositivos, sobretudo caixas (set-top boxes) Android TV. O Google o atribui, com um nível de confiança alto, à Videostrong Technology Co., fabricante OEM/ODM de Android com sede em Shenzhen, e diz ter rompido os laços com a empresa. É a atribuição do Google, não uma sentença. Não testamos nada.
O essencial
- O que o Google diz: mais de 1,3 milhão de caixas recrutadas; atribuição à Videostrong com um nível de confiança alto.
- O que o Google fez: rompeu os laços, proibiu a Videostrong de produzir dispositivos Android certificados e tomou medidas legais contra os servidores da botnet.
- O que resta: os servidores caíram, mas segundo o BleepingComputer o backdoor continua nas caixas infectadas, que precisam de um firmware limpo.
- Não estabelecido: onde a infecção ocorreu, quantas caixas continuam infectadas e a resposta da Videostrong.
O que o Google diz sobre a escala e a atribuição?
O Google afirma que o XCPE recrutou mais de 1,3 milhão de dispositivos, sobretudo caixas Android TV, além de alguns dispositivos IoT Android (telessaúde, caraoquê, sinalização digital). O relatório não lista nenhum país. O Google atribui o backdoor e a botnet à Videostrong, que, segundo ele, os desenvolveu, implantou e operou de forma intencional, com fins lucrativos, e vendeu o acesso a afiliados criminosos. O Google escreve que não se trata de «an isolated rogue insider or a development oversight» (um infiltrado isolado e mal-intencionado ou um descuido de desenvolvimento).
À parte, o Google estima que sua ação legal também corta o acesso a pelo menos 10 milhões de outros dispositivos comprometidos, por outros caminhos, de outros fabricantes e nem todos Android. São dois números distintos: não os some.
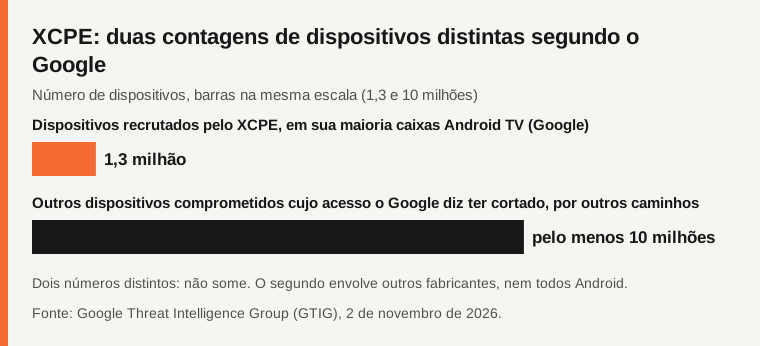
Fonte: relatório do GTIG do Google.
Como o software chegou às caixas?
Segundo o Google, o backdoor principal vem pré-carregado na partição de sistema do firmware, roda com privilégios de sistema e se reinstala a partir da partição /oem/ se for desinstalado. Foi integrado a muitos modelos e marcas ao longo de vários anos. O Google diz que a Videostrong usou ofuscação para explorar uma falha nos testes de compatibilidade e segurança do Google, carregando código malicioso depois da primeira inicialização.
O Google não esclarece se a infecção ocorreu na fábrica, no firmware ou por uma atualização remota. A Synthient, citada pelo BleepingComputer, encontrou o malware pré-instalado em um MECOOL KM9PRO Max comprado no fim de 2025. Dizer «de fábrica» vai, portanto, além do que o Google afirma.
Que medidas foram tomadas contra a Videostrong?
O Google rompeu os laços com a Videostrong. Proibiu a empresa, suas futuras subsidiárias e seus afiliados de fabricar e vender dispositivos Android certificados e de fornecer software a fabricantes certificados, bem como de fabricar dispositivos com os apps do Google pré-instalados. O BleepingComputer descreve isso como uma licença revogada. O Google também reforçou seu processo de revisão e a verificação de integridade do firmware dos dispositivos Android TV certificados.
Tomou medidas legais para derrubar os domínios e servidores de comando da botnet e os domínios de comando de mais de uma dúzia de famílias de malware carregadas como módulos. Entre os parceiros estão a polícia nacional japonesa, Lumen, HUMAN Security, Plume, Synthient e TrendAI.
O que resta nas caixas, e o que o Google aconselha?
Os servidores de comando caíram, mas o backdoor continua nos dispositivos. Segundo o BleepingComputer, o malware não é removido das caixas infectadas: elas precisam de um firmware limpo, e desconectá-las da rede impede a atividade maliciosa. Google, BleepingComputer e Help Net Security acrescentam que, desde agosto de 2026, os operadores usam droppers disfarçados de apps do sistema.
Os conselhos do Google aos consumidores: desconfiar de apps que pagam para «compartilhar sua banda», usar lojas de aplicativos confiáveis, verificar as permissões de apps de VPN e proxy de terceiros, manter o Google Play Protect ativado e comprar caixas de fabricantes de boa reputação pela lista de parceiros do Android TV.
O que não está estabelecido?
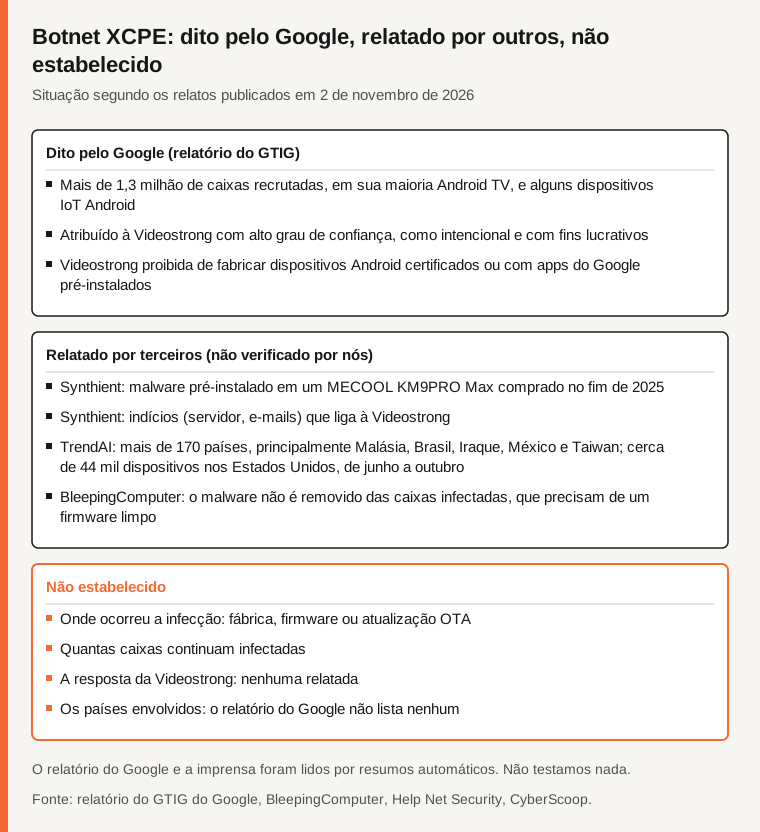
Fonte: relatório do GTIG do Google e imprensa, lidos por resumos automáticos.
Onde a infecção ocorreu e quantas caixas continuam infectadas. A resposta da Videostrong: nenhuma relatada, e o Google não disse quando nem como descobriu a campanha, segundo o CyberScoop. Os elementos da Synthient são relatados, não verificados por nós: um diretório aberto de um servidor com backdoors e um PDF da diretoria de P&D da Videostrong, um domínio videostrong.cn que compartilhava um endereço IP com o servidor de comando e endereços de e-mail da Videostrong usados para assinar os backdoors. Os números da TrendAI por país e dos Estados Unidos (veja a tabela) também não são verificados, e o relatório do Google não lista nenhum país.
Tabela comparativa
| Ponto | O que dizem as fontes | Fonte |
|---|---|---|
| Escala | Mais de 1,3 milhão de caixas recrutadas, sobretudo Android TV | Google GTIG |
| Outros dispositivos | Pelo menos 10 milhões de outros dispositivos comprometidos, cortados por outros caminhos (número distinto) | Google GTIG |
| Atribuição | Videostrong, com um nível de confiança alto, intencional e com fins lucrativos | Google GTIG |
| Medidas | Laços rompidos; proibição de dispositivos Android certificados e de apps do Google pré-instalados | Google GTIG, BleepingComputer |
| Caixa pré-instalada | MECOOL KM9PRO Max comprado no fim de 2025 | Synthient, via BleepingComputer |
| Países | Mais de 170; cerca de 44.000 dispositivos nos Estados Unidos (não verificado; o Google não lista nenhum) | TrendAI, via CyberScoop |
| Resposta da Videostrong | Nenhuma relatada | As fontes que lemos |
Perguntas frequentes
O Google diz que a infecção ocorreu na fábrica?
Não. Diz que o backdoor vem pré-carregado na partição de sistema do firmware e integrado a muitos modelos, sem dizer onde nem quando (fábrica, firmware ou atualização). A Synthient encontrou uma caixa já infectada na compra.
O desmantelamento limpa as caixas infectadas?
Não segundo o BleepingComputer: os servidores caíram, mas o backdoor continua e é preciso um firmware limpo. Desconectar uma caixa da rede impede a atividade maliciosa.
1,3 milhão e 10 milhões são a mesma contagem?
Não. 1,3 milhão é o número do Google para as caixas recrutadas. Os pelo menos 10 milhões são um número distinto, para outros dispositivos comprometidos por outros caminhos. Não os some.
Método e limites
Lemos o relatório do GTIG do Google, o BleepingComputer, o Help Net Security e o CyberScoop por resumos automáticos, não na íntegra. Uma leitura direta do The Hacker News devolveu um erro (403), então não o citamos como lido. Os números por país e dos Estados Unidos são da TrendAI, e os elementos da Synthient são relatados: não verificamos nem uns nem outros. Não encontramos nenhuma resposta da Videostrong. Não testamos nada. Isto não é um conselho de segurança personalizado.
Fontes
- Google Threat Intelligence Group, «Shutting the door on the XCPE botnet» (2 de novembro de 2026), lido por um resumo automático
- BleepingComputer (Lawrence Abrams, 2 de novembro), lido por um resumo automático
- Help Net Security (Mirko Zorz, 2 de novembro), lido por um resumo automático
- CyberScoop (2 de novembro), lido por um resumo automático
Encontrou um erro neste artigo? Avise-nos · Nossa política de correções
