Analyse
Langflow corrige deux failles critiques notées 9,8, dont un contournement d'authentification, dans la version 1.13.0
IBM liste deux failles Langflow à 9,8 corrigées en 1.13.0, dont une d'authentification. Aucun workaround ; aucune exploitation rapportée au 2 nov.
IBM Security a publié un bulletin le 28 octobre 2026, modifié le 29 octobre, sur Langflow OSS, la plateforme open source de création de workflows d'agents IA. Il liste deux failles critiques, CVE-2026-93680 et CVE-2026-110186, toutes deux notées 9,8 sur 10 et corrigées dans la version 1.13.0. Il y a donc deux failles à ce score, et non une. Au 2 novembre 2026, aucune exploitation de ces CVE n'a été rapportée. Nous n'avons rien testé.
L'essentiel
- Ce qui est établi : deux failles notées 9,8 (CVSS 3.1), atteignables par le réseau sans privilège ni interaction de l'utilisateur ; versions touchées de 1.0.0 à 1.12.8 sur Windows, Linux et macOS ; correctif en 1.13.0.
- Ce que conseille IBM : passer en 1.13.0, après une sauvegarde. IBM ne propose aucun contournement (workaround).
- Exploitation : aucune rapportée au 2 novembre, et aucune dans le catalogue KEV de la CISA. Cela peut évoluer.
- Un piège : si votre déploiement reposait sur la connexion automatique, préparez un compte avec mot de passe avant la mise à jour.
Que disent le bulletin IBM et les CVE ?
CVE-2026-93680 est une authentification contournable à distance (CWE-287). Son vecteur est AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H, c'est-à-dire atteignable par le réseau, sans privilège ni interaction. D'après la presse spécialisée et Ostorlab, il s'agit d'un correctif incomplet d'un contrôle de connexion automatique (« auto-login »), actif par défaut. Dans 1.13.0, la connexion automatique est désactivée par défaut.
CVE-2026-110186 permet l'exécution de code arbitraire par un contrôle insuffisant de la génération de code (CWE-94). Elle est aussi notée 9,8, avec le même vecteur. Le bulletin décrit un chemin sans authentification via l'énumération d'outils MCP (Model Context Protocol). La presse note que les descriptions CVE ne relient pas explicitement ce chemin à un identifiant précis.
Le bulletin liste deux autres failles Langflow. CVE-2026-110193 (8,8) : un utilisateur authentifié à faible privilège peut faire générer à l'assistant « Agentic Assistant » du code qui exécute des commandes du système d'exploitation. CVE-2026-110192 (6,5) : identifiants insuffisamment protégés, pour un utilisateur authentifié. Il liste aussi trois failles de la bibliothèque Hono (5,9 ; 5,3 et 6,5).
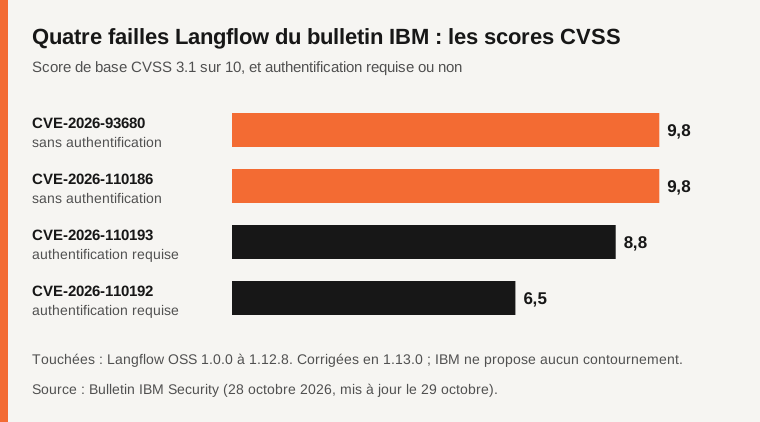
Source : bulletin IBM Security.
Qui est concerné, et à quelles conditions ?
Toute instance Langflow OSS de la version 1.0.0 à la version 1.12.8. Selon Ostorlab, les conditions du risque sont une instance accessible à des personnes non fiables, y compris sur un réseau interne, et une connexion automatique non désactivée explicitement. Limiter l'accès réseau à l'interface et aux points d'accès MCP réduit le risque mais n'est pas un correctif (aicybr, Ostorlab).
Que change 1.13.0, et comment mettre à jour sans se bloquer ?
Les étapes d'IBM : exécuter pip install --upgrade "langflow==1.13.0", ou utiliser l'image Docker langflowai/langflow:1.13.0. Sauvegardez d'abord la base de données, la clé secrète et les fichiers téléversés.
Si le déploiement utilisait la connexion automatique, préparez un compte avec mot de passe avant la mise à jour. Selon GBHackers, hol.org et Ostorlab, une instance 1.12 mise à jour sur place peut sinon refuser de démarrer (« Username and password must be set »). Ostorlab ajoute que remettre LANGFLOW_AUTO_LOGIN=true après la mise à jour rouvre l'accès. Le correctif ne révoque pas les secrets déjà exposés (aicybr, hol.org) : si l'instance était accessible à des tiers non fiables, faites tourner les clés.
Exploitation : où en est-on ?
Au 2 novembre 2026, aucune exploitation de ces CVE n'a été rapportée et aucune ne figure dans le catalogue KEV de la CISA (Ostorlab, GBHackers, The Hacker News via neomanex). L'entrée ADP de la CISA pour CVE-2026-110186 indique une évaluation SSVC : exploitation « none », automatisable « yes », impact technique « total ».
Un module Metasploit public cite CVE-2026-93680. Selon The Hacker News, il démontre le contournement, pas l'exécution de code, et cible les versions 1.5.0 à 1.11.4, une plage plus étroite que celle d'IBM. Un précédent distinct, CVE-2025-3248 (également Langflow), a été exploité et figure au KEV : il ne faut pas confondre les deux.
Qu'est-ce qui n'est pas établi ?
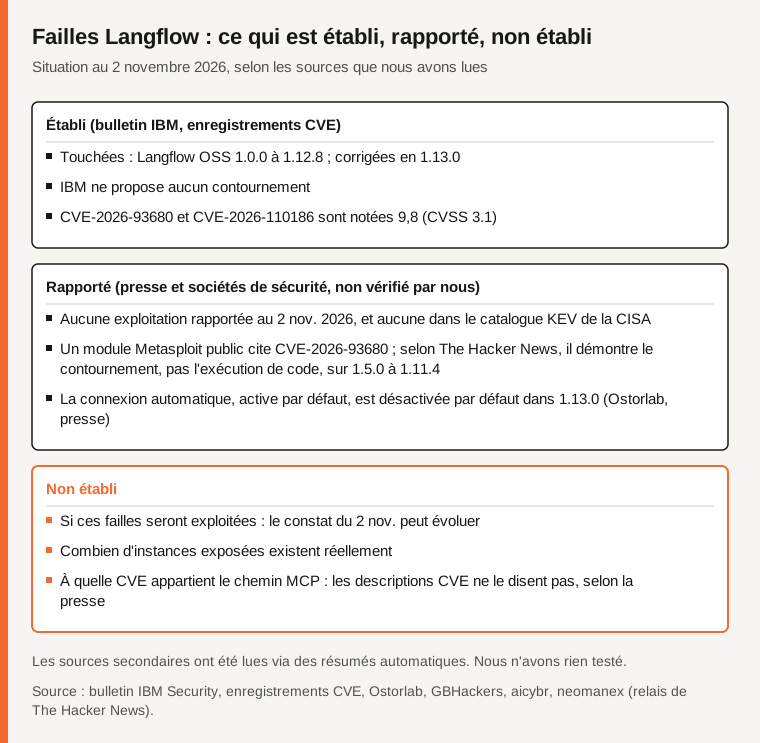
Source : bulletin IBM Security, enregistrements CVE et presse, lus en partie via des résumés automatiques.
Si ces failles seront exploitées, puisque le constat « aucune exploitation » daté du 2 novembre peut évoluer. Combien d'instances exposées existent réellement. À quel identifiant appartient le chemin MCP. Et tout ce que nous n'avons pas lu : les notes de version GitHub de 1.13.0 et le NVD.
Tableau comparatif
| CVE | Score | Impact | Authentification requise |
|---|---|---|---|
| CVE-2026-93680 | 9,8 | Contournement d'authentification (CWE-287) | Non |
| CVE-2026-110186 | 9,8 | Exécution de code arbitraire (CWE-94) | Non, selon le bulletin (chemin MCP) |
| CVE-2026-110193 | 8,8 | Code généré par l'assistant qui exécute des commandes du système | Oui, utilisateur à faible privilège |
| CVE-2026-110192 | 6,5 | Identifiants insuffisamment protégés | Oui |
Questions fréquentes
Vers quelle version faut-il passer ?
1.13.0, la seule version corrigée selon IBM. Il n'existe aucun contournement.
Ces failles sont-elles exploitées ?
Aucune exploitation rapportée au 2 novembre 2026, et aucune dans le catalogue KEV de la CISA. C'est un instantané, pas une garantie.
La mise à jour peut-elle me bloquer ?
Possiblement, si le déploiement utilisait la connexion automatique : préparez d'abord un compte avec mot de passe et sauvegardez vos données.
Méthode et limites
Nous avons lu en entier le bulletin IBM et les enregistrements CVE (JSON). Ostorlab, GBHackers, aicybr, neomanex (relais de The Hacker News) et hol.org, un agrégateur, ont été lus à travers des résumés automatiques. Nous n'avons pas lu l'article d'origine de The Hacker News (introuvable), les notes de version GitHub de 1.13.0 ni le NVD. Nous n'avons rien testé. Ceci n'est pas un conseil de sécurité personnalisé.
Sources
- Bulletin IBM Security (28 octobre 2026, modifié le 29 octobre)
- Enregistrement CVE-2026-93680 (CVE.org, cvelistV5)
- Enregistrement CVE-2026-110186 (CVE.org, cvelistV5)
- Ostorlab, lu via un résumé automatique
- GBHackers, lu via un résumé automatique
- aicybr, lu via un résumé automatique
- neomanex (relais de The Hacker News), lu via un résumé automatique
Une erreur dans cet article ? Signalez-la · Notre politique de corrections
