Analyse
Langflow behebt in Version 1.13.0 zwei kritische Schwachstellen mit 9,8, darunter eine Authentifizierungsumgehung
IBM nennt zwei Langflow-Lücken mit 9,8, behoben in 1.13.0, eine zur Authentifizierung. Kein Workaround; bis 2. Nov. keine Ausnutzung gemeldet.
IBM Security hat am 28. Oktober 2026 ein Bulletin veröffentlicht, am 29. Oktober geändert, zu Langflow OSS, der Open-Source-Plattform zum Erstellen von Workflows für KI-Agenten. Es nennt zwei kritische Schwachstellen, CVE-2026-93680 und CVE-2026-110186, beide mit 9,8 von 10 bewertet und beide in Version 1.13.0 behoben. Es sind also zwei Schwachstellen mit dieser Bewertung, nicht eine. Bis zum 2. November 2026 wurde keine Ausnutzung dieser CVEs gemeldet. Wir haben nichts getestet.
Das Wesentliche
- Was belegt ist: zwei Schwachstellen mit 9,8 (CVSS 3.1), über das Netzwerk erreichbar, ohne Rechte und ohne Nutzerinteraktion; betroffene Versionen 1.0.0 bis 1.12.8 unter Windows, Linux und macOS; Korrektur in 1.13.0.
- Was IBM rät: auf 1.13.0 aktualisieren, nach einer Sicherung. IBM nennt keinen Workaround.
- Ausnutzung: bis zum 2. November keine gemeldet, und keine im KEV-Katalog der CISA. Das kann sich ändern.
- Eine Falle: Wenn Ihre Installation auf die automatische Anmeldung setzte, legen Sie vor dem Update ein Konto mit Passwort an.
Was sagen das IBM-Bulletin und die CVE-Einträge?
CVE-2026-93680 ist eine Authentifizierung, die sich aus der Ferne umgehen lässt (CWE-287). Der Vektor lautet AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H, also über das Netzwerk erreichbar, ohne Rechte und ohne Interaktion. Laut Sicherheitspresse und Ostorlab handelt es sich um eine unvollständige Korrektur einer Prüfung der automatischen Anmeldung („Auto-Login“), die standardmäßig aktiv ist. In 1.13.0 ist die automatische Anmeldung standardmäßig deaktiviert.
CVE-2026-110186 erlaubt die Ausführung beliebigen Codes durch unzureichende Kontrolle der Codeerzeugung (CWE-94). Sie wird ebenfalls mit 9,8 bewertet, mit demselben Vektor. Das Bulletin beschreibt einen Pfad ohne Authentifizierung über die Aufzählung von MCP-Werkzeugen (Model Context Protocol). Die Presse merkt an, dass die CVE-Beschreibungen diesen Pfad nicht ausdrücklich einer bestimmten Kennung zuordnen.
Das Bulletin nennt zwei weitere Langflow-Schwachstellen. CVE-2026-110193 (8,8): Ein authentifizierter Nutzer mit geringen Rechten kann den „Agentic Assistant“ Code erzeugen lassen, der Betriebssystembefehle ausführt. CVE-2026-110192 (6,5): unzureichend geschützte Zugangsdaten, für einen authentifizierten Nutzer. Es nennt auch drei Schwachstellen der Bibliothek Hono (5,9; 5,3 und 6,5).
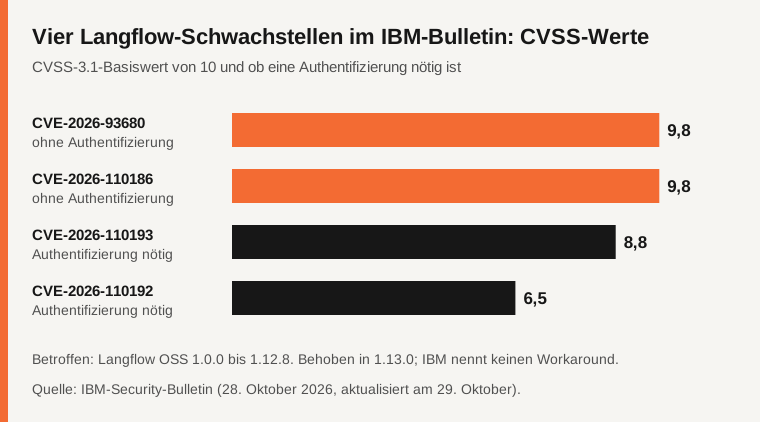
Quelle: IBM-Security-Bulletin.
Wer ist betroffen, und unter welchen Bedingungen?
Jede Langflow-OSS-Instanz von Version 1.0.0 bis 1.12.8. Laut Ostorlab sind die Risikobedingungen eine Instanz, die für nicht vertrauenswürdige Personen erreichbar ist, auch in einem internen Netz, und eine nicht ausdrücklich deaktivierte automatische Anmeldung. Den Netzwerkzugriff auf die Oberfläche und die MCP-Endpunkte zu begrenzen, senkt das Risiko, ist aber keine Korrektur (aicybr, Ostorlab).
Was ändert 1.13.0, und wie aktualisiert man, ohne sich auszusperren?
Die Schritte von IBM: pip install --upgrade "langflow==1.13.0" ausführen oder das Docker-Image langflowai/langflow:1.13.0 verwenden. Sichern Sie vorher die Datenbank, den geheimen Schlüssel und die hochgeladenen Dateien.
Wenn die Installation die automatische Anmeldung nutzte, legen Sie vor dem Update ein Konto mit Passwort an. Laut GBHackers, hol.org und Ostorlab kann sich eine direkt aktualisierte 1.12-Instanz sonst weigern zu starten („Username and password must be set“). Ostorlab ergänzt, dass das erneute Setzen von LANGFLOW_AUTO_LOGIN=true nach dem Update den Zugriff wieder öffnet. Die Korrektur widerruft bereits offengelegte Geheimnisse nicht (aicybr, hol.org): War die Instanz für nicht vertrauenswürdige Dritte erreichbar, sollten die Schlüssel erneuert werden.
Ausnutzung: Wo stehen wir?
Bis zum 2. November 2026 wurde keine Ausnutzung dieser CVEs gemeldet, und keine steht im KEV-Katalog der CISA (Ostorlab, GBHackers, The Hacker News über neomanex). Der ADP-Eintrag der CISA zu CVE-2026-110186 nennt eine SSVC-Einstufung: Ausnutzung „none“, automatisierbar „yes“, technische Auswirkung „total“.
Ein öffentliches Metasploit-Modul nennt CVE-2026-93680. Laut The Hacker News zeigt es die Umgehung, nicht die Codeausführung, und zielt auf die Versionen 1.5.0 bis 1.11.4, eine engere Spanne als die von IBM. Ein getrennter Vorläufer, CVE-2025-3248 (ebenfalls Langflow), wurde ausgenutzt und steht im KEV: Man sollte beide nicht verwechseln.
Was ist nicht belegt?
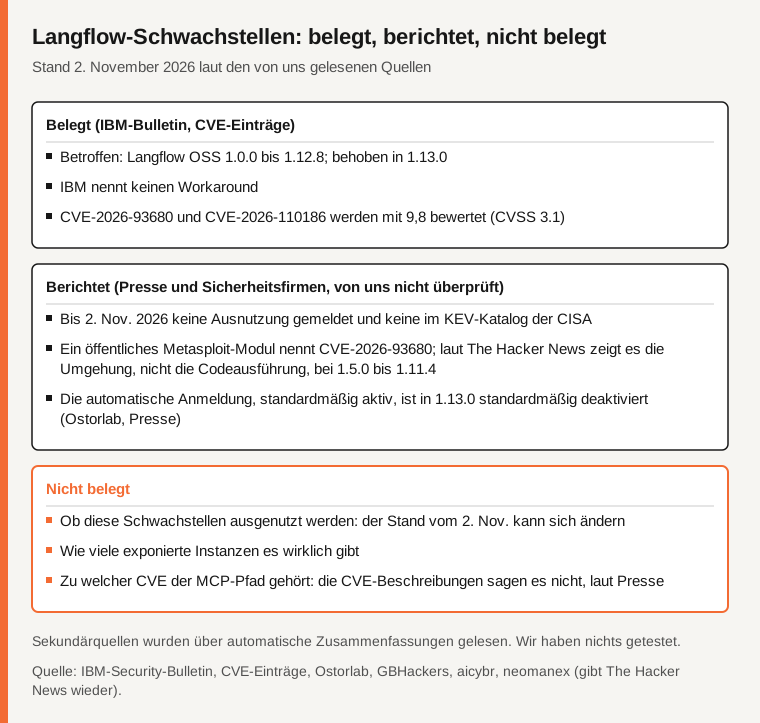
Quelle: IBM-Security-Bulletin, CVE-Einträge und Presse, teils über automatische Zusammenfassungen gelesen.
Ob diese Schwachstellen ausgenutzt werden, denn der Stand „keine Ausnutzung“ vom 2. November kann sich ändern. Wie viele exponierte Instanzen es wirklich gibt. Welcher Kennung der MCP-Pfad zugehört. Und alles, was wir nicht gelesen haben: die GitHub-Versionshinweise zu 1.13.0 und die NVD.
Vergleichstabelle
| CVE | Wert | Auswirkung | Authentifizierung nötig |
|---|---|---|---|
| CVE-2026-93680 | 9,8 | Authentifizierungsumgehung (CWE-287) | Nein |
| CVE-2026-110186 | 9,8 | Ausführung beliebigen Codes (CWE-94) | Nein, laut Bulletin (MCP-Pfad) |
| CVE-2026-110193 | 8,8 | Vom Assistenten erzeugter Code führt Systembefehle aus | Ja, Nutzer mit geringen Rechten |
| CVE-2026-110192 | 6,5 | Unzureichend geschützte Zugangsdaten | Ja |
Häufige Fragen
Auf welche Version sollte man wechseln?
Auf 1.13.0, die laut IBM einzige behobene Version. Es gibt keinen Workaround.
Werden diese Schwachstellen ausgenutzt?
Bis zum 2. November 2026 keine Ausnutzung gemeldet und keine im KEV-Katalog der CISA. Das ist eine Momentaufnahme, keine Garantie.
Kann mich das Update aussperren?
Möglicherweise, wenn die Installation die automatische Anmeldung nutzte: Legen Sie zuerst ein Konto mit Passwort an und sichern Sie Ihre Daten.
Methode und Grenzen
Wir haben das IBM-Bulletin und die CVE-Einträge (JSON) vollständig gelesen. Ostorlab, GBHackers, aicybr, neomanex (gibt The Hacker News wieder) und hol.org, ein Aggregator, wurden über automatische Zusammenfassungen gelesen. Nicht gelesen haben wir den Originalartikel von The Hacker News (nicht gefunden), die GitHub-Versionshinweise zu 1.13.0 und die NVD. Wir haben nichts getestet. Dies ist keine persönliche Sicherheitsberatung.
Quellen
- IBM-Security-Bulletin (28. Oktober 2026, geändert am 29. Oktober)
- Eintrag zu CVE-2026-93680 (CVE.org, cvelistV5)
- Eintrag zu CVE-2026-110186 (CVE.org, cvelistV5)
- Ostorlab, über eine automatische Zusammenfassung gelesen
- GBHackers, über eine automatische Zusammenfassung gelesen
- aicybr, über eine automatische Zusammenfassung gelesen
- neomanex (gibt The Hacker News wieder), über eine automatische Zusammenfassung gelesen
Einen Fehler in diesem Artikel entdeckt? Melden Sie ihn · Unsere Korrekturrichtlinie
