Analisi
Langflow corregge due falle critiche da 9,8, tra cui un bypass dell'autenticazione, nella versione 1.13.0
IBM elenca due falle di Langflow da 9,8 corrette nella 1.13.0, una sull'autenticazione. Nessun workaround; nessuno sfruttamento al 2 nov.
IBM Security ha pubblicato un bollettino il 28 ottobre 2026, modificato il 29 ottobre, su Langflow OSS, la piattaforma open source per creare flussi di lavoro di agenti di IA. Elenca due falle critiche, CVE-2026-93680 e CVE-2026-110186, entrambe con punteggio 9,8 su 10 e corrette nella versione 1.13.0. Le falle con questo punteggio sono dunque due, non una. Al 2 novembre 2026 non è stato segnalato alcuno sfruttamento di questi CVE. Non abbiamo provato nulla.
L'essenziale
- Ciò che è accertato: due falle con punteggio 9,8 (CVSS 3.1), raggiungibili dalla rete senza privilegi né interazione dell'utente; versioni interessate da 1.0.0 a 1.12.8 su Windows, Linux e macOS; correzione nella 1.13.0.
- Cosa consiglia IBM: passare alla 1.13.0, dopo un backup. IBM non offre alcuna soluzione alternativa (workaround).
- Sfruttamento: nessuno segnalato al 2 novembre e nessuno nel catalogo KEV della CISA. La situazione può cambiare.
- Una trappola: se la vostra installazione si basava sull'accesso automatico, preparate un account con password prima dell'aggiornamento.
Cosa dicono il bollettino IBM e i CVE?
CVE-2026-93680 è un'autenticazione aggirabile da remoto (CWE-287). Il suo vettore è AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H, cioè raggiungibile dalla rete, senza privilegi né interazione. Secondo la stampa di settore e Ostorlab, si tratta di una correzione incompleta di un controllo di accesso automatico («auto-login»), attivo per impostazione predefinita. Nella 1.13.0 l'accesso automatico è disattivato per impostazione predefinita.
CVE-2026-110186 consente l'esecuzione di codice arbitrario per un controllo insufficiente della generazione di codice (CWE-94). Ha anch'essa punteggio 9,8, con lo stesso vettore. Il bollettino descrive un percorso senza autenticazione tramite l'enumerazione degli strumenti MCP (Model Context Protocol). La stampa osserva che le descrizioni dei CVE non collegano esplicitamente questo percorso a un identificativo preciso.
Il bollettino elenca altre due falle di Langflow. CVE-2026-110193 (8,8): un utente autenticato con pochi privilegi può far generare all'assistente «Agentic Assistant» codice che esegue comandi del sistema operativo. CVE-2026-110192 (6,5): credenziali protette in modo insufficiente, per un utente autenticato. Elenca anche tre falle della libreria Hono (5,9; 5,3 e 6,5).
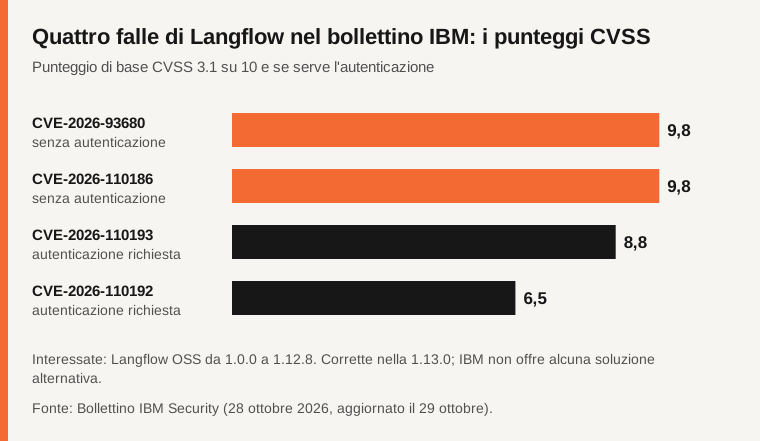
Fonte: bollettino IBM Security.
Chi è interessato, e a quali condizioni?
Qualsiasi istanza di Langflow OSS dalla versione 1.0.0 alla 1.12.8. Secondo Ostorlab, le condizioni del rischio sono un'istanza raggiungibile da persone non fidate, anche su una rete interna, e un accesso automatico non disattivato esplicitamente. Limitare l'accesso di rete all'interfaccia e agli endpoint MCP riduce il rischio, ma non è una correzione (aicybr, Ostorlab).
Cosa cambia la 1.13.0, e come aggiornare senza restare bloccati?
I passaggi di IBM: eseguire pip install --upgrade "langflow==1.13.0" oppure usare l'immagine Docker langflowai/langflow:1.13.0. Prima fate un backup del database, della chiave segreta e dei file caricati.
Se l'installazione usava l'accesso automatico, preparate un account con password prima dell'aggiornamento. Secondo GBHackers, hol.org e Ostorlab, un'istanza 1.12 aggiornata sul posto può altrimenti rifiutarsi di avviarsi («Username and password must be set»). Ostorlab aggiunge che rimettere LANGFLOW_AUTO_LOGIN=true dopo l'aggiornamento riapre l'accesso. La correzione non revoca i segreti già esposti (aicybr, hol.org): se l'istanza era raggiungibile da terzi non fidati, ruotate le chiavi.
Sfruttamento: a che punto siamo?
Al 2 novembre 2026 non è stato segnalato alcuno sfruttamento di questi CVE e nessuno compare nel catalogo KEV della CISA (Ostorlab, GBHackers, The Hacker News tramite neomanex). La voce ADP della CISA per CVE-2026-110186 indica una valutazione SSVC: sfruttamento «none», automatizzabile «yes», impatto tecnico «total».
Un modulo Metasploit pubblico cita CVE-2026-93680. Secondo The Hacker News dimostra il bypass, non l'esecuzione di codice, e riguarda le versioni da 1.5.0 a 1.11.4, un intervallo più stretto di quello di IBM. Un precedente distinto, CVE-2025-3248 (anch'esso di Langflow), è stato sfruttato e figura nel KEV: non vanno confusi.
Cosa non è accertato?
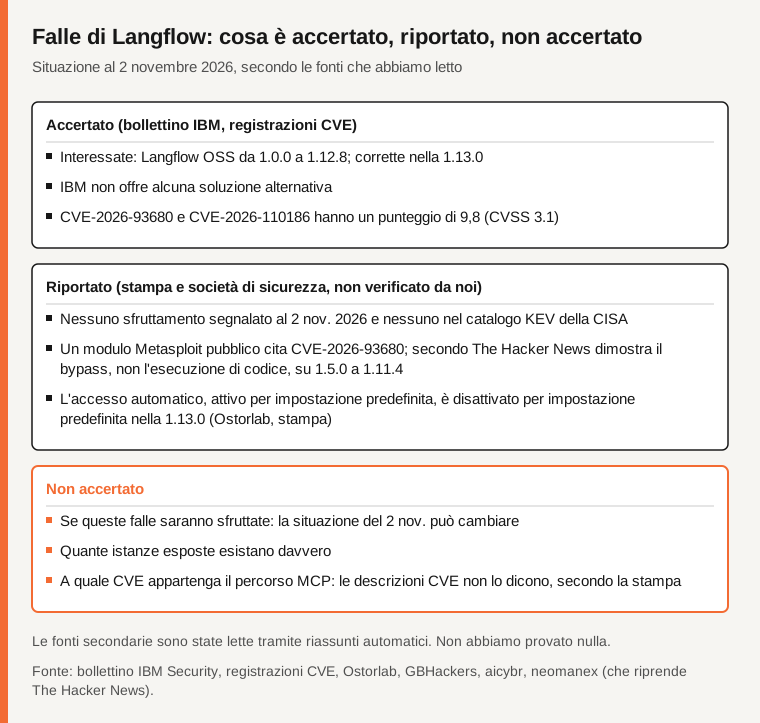
Fonte: bollettino IBM Security, registrazioni CVE e stampa, letti in parte tramite riassunti automatici.
Se queste falle saranno sfruttate, poiché il dato «nessuno sfruttamento» del 2 novembre può cambiare. Quante istanze esposte esistano davvero. A quale identificativo appartenga il percorso MCP. E tutto ciò che non abbiamo letto: le note di versione della 1.13.0 su GitHub e l'NVD.
Tabella comparativa
| CVE | Punteggio | Impatto | Autenticazione richiesta |
|---|---|---|---|
| CVE-2026-93680 | 9,8 | Bypass dell'autenticazione (CWE-287) | No |
| CVE-2026-110186 | 9,8 | Esecuzione di codice arbitrario (CWE-94) | No, secondo il bollettino (percorso MCP) |
| CVE-2026-110193 | 8,8 | Il codice generato dall'assistente esegue comandi del sistema | Sì, utente con pochi privilegi |
| CVE-2026-110192 | 6,5 | Credenziali protette in modo insufficiente | Sì |
Domande frequenti
A quale versione bisogna passare?
Alla 1.13.0, l'unica versione corretta secondo IBM. Non esiste alcuna soluzione alternativa.
Queste falle sono sfruttate?
Nessuno sfruttamento segnalato al 2 novembre 2026 e nessuno nel catalogo KEV della CISA. È un'istantanea, non una garanzia.
L'aggiornamento può bloccarmi?
Possibilmente, se l'installazione usava l'accesso automatico: preparate prima un account con password e fate un backup dei dati.
Metodo e limiti
Abbiamo letto per intero il bollettino IBM e le registrazioni CVE (JSON). Ostorlab, GBHackers, aicybr, neomanex (che riprende The Hacker News) e hol.org, un aggregatore, sono stati letti tramite riassunti automatici. Non abbiamo letto l'articolo originale di The Hacker News (non trovato), le note di versione della 1.13.0 su GitHub né l'NVD. Non abbiamo provato nulla. Questo non è un consiglio di sicurezza personalizzato.
Fonti
- Bollettino IBM Security (28 ottobre 2026, modificato il 29 ottobre)
- Registrazione CVE-2026-93680 (CVE.org, cvelistV5)
- Registrazione CVE-2026-110186 (CVE.org, cvelistV5)
- Ostorlab, letto tramite un riassunto automatico
- GBHackers, letto tramite un riassunto automatico
- aicybr, letto tramite un riassunto automatico
- neomanex (che riprende The Hacker News), letto tramite un riassunto automatico
Avete notato un errore in questo articolo? Segnalatelo · La nostra politica sulle correzioni
