Análise
Langflow corrige duas falhas críticas com nota 9,8, incluindo um bypass de autenticação, na versão 1.13.0
A IBM lista duas falhas do Langflow com nota 9,8, corrigidas na 1.13.0, uma de autenticação. Sem workaround; sem exploração relatada até 2 nov.
A IBM Security publicou um boletim em 28 de outubro de 2026, modificado em 29 de outubro, sobre o Langflow OSS, a plataforma de código aberto para criar fluxos de trabalho de agentes de IA. Ele lista duas falhas críticas, CVE-2026-93680 e CVE-2026-110186, ambas com nota 9,8 de 10 e corrigidas na versão 1.13.0. São, portanto, duas falhas com essa nota, e não uma. Até 2 de novembro de 2026, nenhuma exploração desses CVEs foi relatada. Não testamos nada.
O essencial
- O que está estabelecido: duas falhas com nota 9,8 (CVSS 3.1), alcançáveis pela rede sem privilégio nem interação do usuário; versões afetadas de 1.0.0 a 1.12.8 em Windows, Linux e macOS; correção na 1.13.0.
- O que a IBM recomenda: atualizar para a 1.13.0, após um backup. A IBM não oferece nenhuma solução alternativa (workaround).
- Exploração: nenhuma relatada até 2 de novembro e nenhuma no catálogo KEV da CISA. Isso pode mudar.
- Uma armadilha: se a sua instalação dependia do login automático, prepare uma conta com senha antes de atualizar.
O que dizem o boletim da IBM e os CVEs?
CVE-2026-93680 é uma autenticação que pode ser contornada remotamente (CWE-287). Seu vetor é AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H, ou seja, alcançável pela rede, sem privilégio nem interação. Segundo a imprensa de segurança e a Ostorlab, trata-se de uma correção incompleta de um controle de login automático («auto-login»), ativo por padrão. Na 1.13.0, o login automático fica desativado por padrão.
CVE-2026-110186 permite a execução de código arbitrário por controle insuficiente da geração de código (CWE-94). Também tem nota 9,8, com o mesmo vetor. O boletim descreve um caminho sem autenticação pela enumeração de ferramentas MCP (Model Context Protocol). A imprensa observa que as descrições dos CVEs não ligam explicitamente esse caminho a um identificador específico.
O boletim lista outras duas falhas do Langflow. CVE-2026-110193 (8,8): um usuário autenticado com poucos privilégios pode fazer o «Agentic Assistant» gerar código que executa comandos do sistema operacional. CVE-2026-110192 (6,5): credenciais protegidas de forma insuficiente, para um usuário autenticado. Lista ainda três falhas da biblioteca Hono (5,9; 5,3 e 6,5).
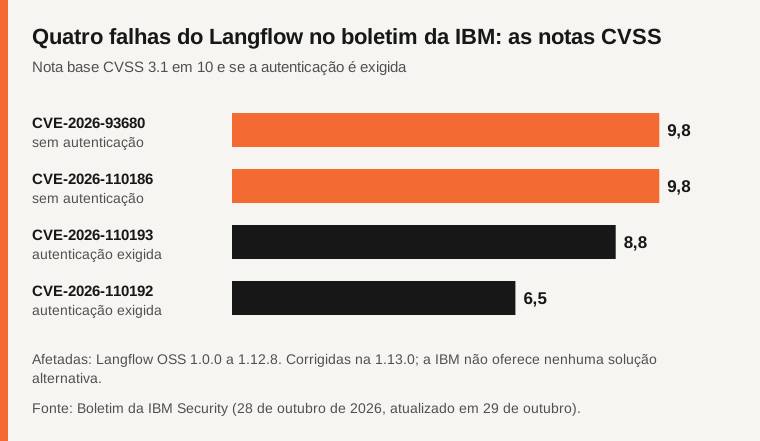
Fonte: boletim da IBM Security.
Quem é afetado, e em que condições?
Qualquer instância do Langflow OSS da versão 1.0.0 à 1.12.8. Segundo a Ostorlab, as condições do risco são uma instância acessível a pessoas não confiáveis, inclusive numa rede interna, e um login automático não desativado explicitamente. Limitar o acesso de rede à interface e aos pontos de acesso MCP reduz o risco, mas não é uma correção (aicybr, Ostorlab).
O que muda na 1.13.0, e como atualizar sem ficar bloqueado?
As etapas da IBM: executar pip install --upgrade "langflow==1.13.0" ou usar a imagem Docker langflowai/langflow:1.13.0. Faça antes um backup do banco de dados, da chave secreta e dos arquivos enviados.
Se a instalação usava o login automático, prepare uma conta com senha antes de atualizar. Segundo GBHackers, hol.org e Ostorlab, uma instância 1.12 atualizada no próprio local pode, caso contrário, se recusar a iniciar («Username and password must be set»). A Ostorlab acrescenta que voltar a definir LANGFLOW_AUTO_LOGIN=true após a atualização reabre o acesso. A correção não revoga os segredos já expostos (aicybr, hol.org): se a instância era acessível a terceiros não confiáveis, troque as chaves.
Exploração: em que pé estamos?
Até 2 de novembro de 2026, nenhuma exploração desses CVEs foi relatada e nenhum consta do catálogo KEV da CISA (Ostorlab, GBHackers, The Hacker News via neomanex). A entrada ADP da CISA para CVE-2026-110186 indica uma avaliação SSVC: exploração «none», automatizável «yes», impacto técnico «total».
Um módulo público do Metasploit cita CVE-2026-93680. Segundo o The Hacker News, ele demonstra o bypass, não a execução de código, e mira as versões 1.5.0 a 1.11.4, uma faixa mais estreita que a da IBM. Um precedente distinto, CVE-2025-3248 (também do Langflow), foi explorado e consta do KEV: não se deve confundir os dois.
O que não está estabelecido?
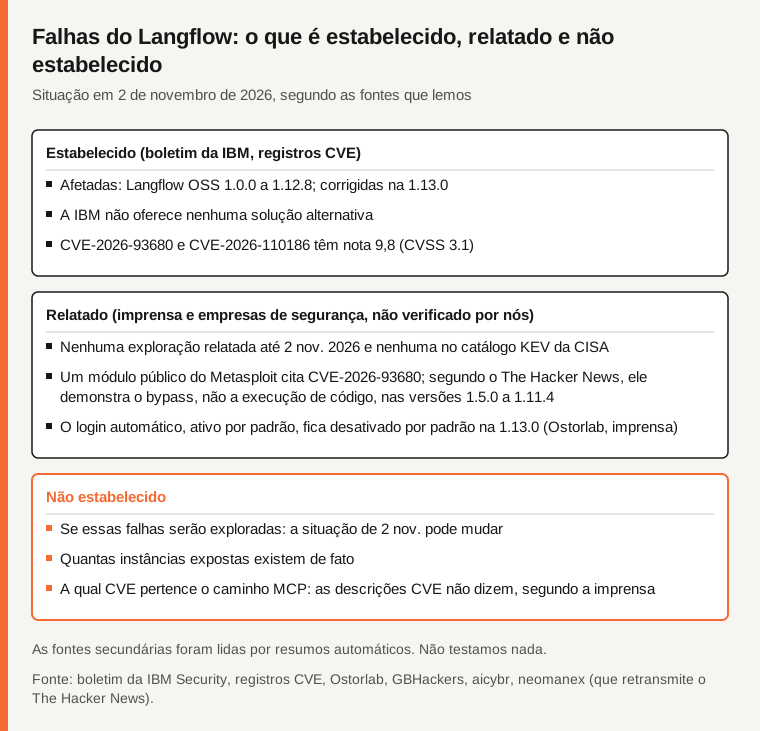
Fonte: boletim da IBM Security, registros CVE e imprensa, lidos em parte por resumos automáticos.
Se essas falhas serão exploradas, já que o quadro «sem exploração» datado de 2 de novembro pode mudar. Quantas instâncias expostas existem de fato. A qual identificador pertence o caminho MCP. E tudo o que não lemos: as notas de versão da 1.13.0 no GitHub e o NVD.
Tabela comparativa
| CVE | Nota | Impacto | Autenticação exigida |
|---|---|---|---|
| CVE-2026-93680 | 9,8 | Bypass de autenticação (CWE-287) | Não |
| CVE-2026-110186 | 9,8 | Execução de código arbitrário (CWE-94) | Não, segundo o boletim (caminho MCP) |
| CVE-2026-110193 | 8,8 | Código gerado pelo assistente executa comandos do sistema | Sim, usuário com poucos privilégios |
| CVE-2026-110192 | 6,5 | Credenciais protegidas de forma insuficiente | Sim |
Perguntas frequentes
Para qual versão é preciso atualizar?
Para a 1.13.0, a única versão corrigida segundo a IBM. Não existe nenhuma solução alternativa.
Essas falhas estão sendo exploradas?
Nenhuma exploração relatada até 2 de novembro de 2026 e nenhuma no catálogo KEV da CISA. É um retrato do momento, não uma garantia.
A atualização pode me bloquear?
Possivelmente, se a instalação usava o login automático: prepare antes uma conta com senha e faça um backup dos seus dados.
Método e limites
Lemos na íntegra o boletim da IBM e os registros CVE (JSON). Ostorlab, GBHackers, aicybr, neomanex (que retransmite o The Hacker News) e hol.org, um agregador, foram lidos por resumos automáticos. Não lemos o artigo original do The Hacker News (não encontrado), as notas de versão da 1.13.0 no GitHub nem o NVD. Não testamos nada. Isto não é um conselho de segurança personalizado.
Fontes
- Boletim da IBM Security (28 de outubro de 2026, modificado em 29 de outubro)
- Registro de CVE-2026-93680 (CVE.org, cvelistV5)
- Registro de CVE-2026-110186 (CVE.org, cvelistV5)
- Ostorlab, lido por um resumo automático
- GBHackers, lido por um resumo automático
- aicybr, lido por um resumo automático
- neomanex (que retransmite o The Hacker News), lido por um resumo automático
Encontrou um erro neste artigo? Avise-nos · Nossa política de correções
