Análisis
Langflow corrige dos fallos críticos de 9,8, entre ellos una omisión de autenticación, en la versión 1.13.0
IBM lista dos fallos de Langflow de 9,8 corregidos en 1.13.0, uno de autenticación. Sin workaround; ninguna explotación notificada al 2 nov.
IBM Security publicó un boletín el 28 de octubre de 2026, modificado el 29 de octubre, sobre Langflow OSS, la plataforma de código abierto para crear flujos de trabajo de agentes de IA. Enumera dos fallos críticos, CVE-2026-93680 y CVE-2026-110186, ambos con una puntuación de 9,8 sobre 10 y corregidos en la versión 1.13.0. Hay, por tanto, dos fallos con esa puntuación, y no uno. Al 2 de noviembre de 2026, no se ha notificado ninguna explotación de estos CVE. No hemos probado nada.
Lo esencial
- Lo establecido: dos fallos con puntuación de 9,8 (CVSS 3.1), alcanzables por la red sin privilegios ni interacción del usuario; versiones afectadas de 1.0.0 a 1.12.8 en Windows, Linux y macOS; corrección en 1.13.0.
- Lo que aconseja IBM: actualizar a 1.13.0, tras una copia de seguridad. IBM no ofrece ninguna solución alternativa (workaround).
- Explotación: ninguna notificada al 2 de noviembre y ninguna en el catálogo KEV de la CISA. Puede cambiar.
- Una trampa: si su despliegue dependía del inicio de sesión automático, prepare una cuenta con contraseña antes de actualizar.
¿Qué dicen el boletín de IBM y los CVE?
CVE-2026-93680 es una autenticación que puede omitirse de forma remota (CWE-287). Su vector es AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H, es decir, alcanzable por la red, sin privilegios ni interacción. Según la prensa de seguridad y Ostorlab, se trata de una corrección incompleta de un control de inicio de sesión automático («auto-login»), activo por defecto. En 1.13.0, el inicio de sesión automático queda desactivado por defecto.
CVE-2026-110186 permite la ejecución de código arbitrario por un control insuficiente de la generación de código (CWE-94). También tiene una puntuación de 9,8, con el mismo vector. El boletín describe una vía sin autenticación mediante la enumeración de herramientas MCP (Model Context Protocol). La prensa señala que las descripciones de los CVE no vinculan explícitamente esa vía a un identificador concreto.
El boletín enumera otros dos fallos de Langflow. CVE-2026-110193 (8,8): un usuario autenticado con pocos privilegios puede lograr que el asistente «Agentic Assistant» genere código que ejecuta comandos del sistema operativo. CVE-2026-110192 (6,5): credenciales insuficientemente protegidas, para un usuario autenticado. También enumera tres fallos de la biblioteca Hono (5,9; 5,3 y 6,5).
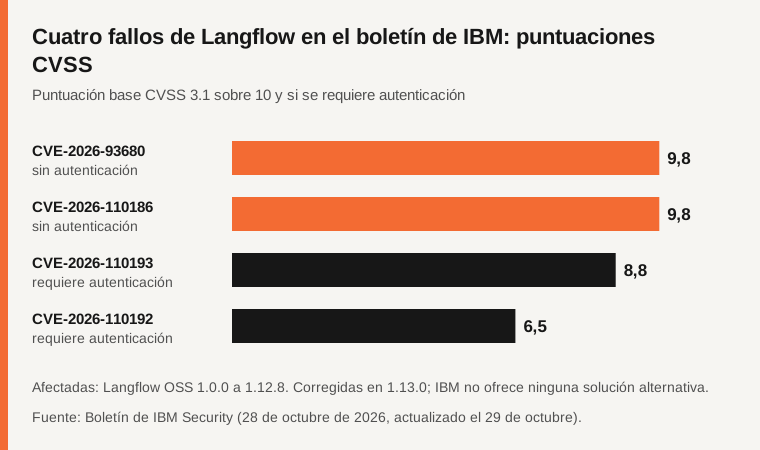
Fuente: boletín de IBM Security.
¿Quién está afectado y en qué condiciones?
Toda instancia de Langflow OSS de la versión 1.0.0 a la 1.12.8. Según Ostorlab, las condiciones del riesgo son una instancia accesible a personas no fiables, incluso en una red interna, y un inicio de sesión automático no desactivado de forma explícita. Limitar el acceso de red a la interfaz y a los puntos de acceso MCP reduce el riesgo, pero no es una corrección (aicybr, Ostorlab).
¿Qué cambia 1.13.0 y cómo actualizar sin quedarse bloqueado?
Los pasos de IBM: ejecutar pip install --upgrade "langflow==1.13.0" o usar la imagen de Docker langflowai/langflow:1.13.0. Haga antes una copia de seguridad de la base de datos, la clave secreta y los archivos subidos.
Si el despliegue usaba el inicio de sesión automático, prepare una cuenta con contraseña antes de actualizar. Según GBHackers, hol.org y Ostorlab, una instancia 1.12 actualizada in situ puede negarse a arrancar en caso contrario («Username and password must be set»). Ostorlab añade que volver a poner LANGFLOW_AUTO_LOGIN=true tras la actualización reabre el acceso. La corrección no revoca los secretos ya expuestos (aicybr, hol.org): si la instancia era accesible a terceros no fiables, rote las claves.
Explotación: ¿en qué punto estamos?
Al 2 de noviembre de 2026, no se ha notificado ninguna explotación de estos CVE y ninguno figura en el catálogo KEV de la CISA (Ostorlab, GBHackers, The Hacker News a través de neomanex). La entrada ADP de la CISA para CVE-2026-110186 indica una evaluación SSVC: explotación «none», automatizable «yes», impacto técnico «total».
Un módulo público de Metasploit cita CVE-2026-93680. Según The Hacker News, demuestra la omisión, no la ejecución de código, y apunta a las versiones 1.5.0 a 1.11.4, un rango más estrecho que el de IBM. Un precedente distinto, CVE-2025-3248 (también de Langflow), sí fue explotado y figura en el KEV: no hay que confundirlos.
¿Qué no está establecido?
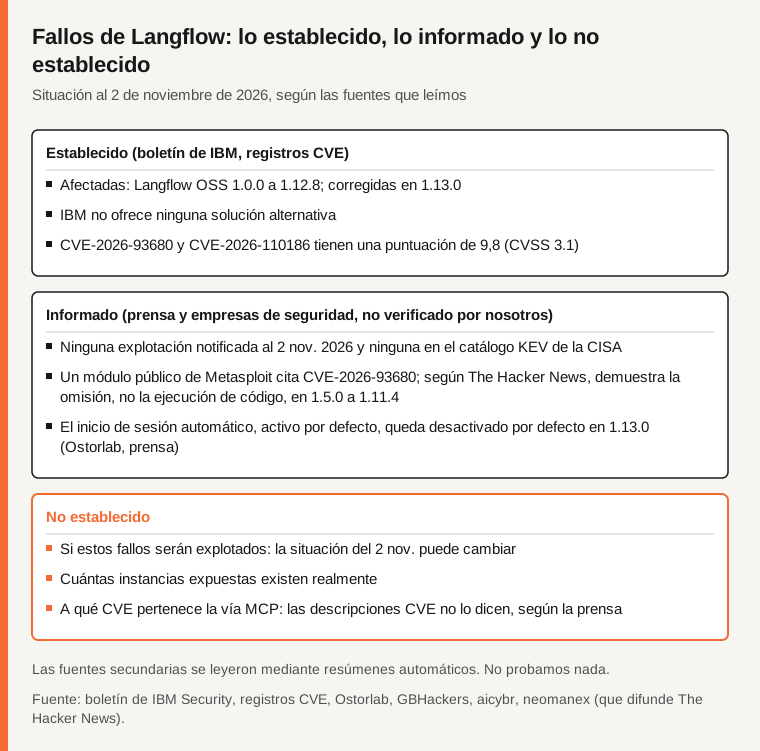
Fuente: boletín de IBM Security, registros CVE y prensa, leídos en parte mediante resúmenes automáticos.
Si estos fallos serán explotados, ya que el dato «sin explotación» fechado el 2 de noviembre puede cambiar. Cuántas instancias expuestas existen realmente. A qué identificador pertenece la vía MCP. Y todo lo que no hemos leído: las notas de la versión 1.13.0 en GitHub y el NVD.
Tabla comparativa
| CVE | Puntuación | Impacto | Autenticación requerida |
|---|---|---|---|
| CVE-2026-93680 | 9,8 | Omisión de autenticación (CWE-287) | No |
| CVE-2026-110186 | 9,8 | Ejecución de código arbitrario (CWE-94) | No, según el boletín (vía MCP) |
| CVE-2026-110193 | 8,8 | El código generado por el asistente ejecuta comandos del sistema | Sí, usuario con pocos privilegios |
| CVE-2026-110192 | 6,5 | Credenciales insuficientemente protegidas | Sí |
Preguntas frecuentes
¿A qué versión hay que actualizar?
A 1.13.0, la única versión corregida según IBM. No existe ninguna solución alternativa.
¿Se están explotando estos fallos?
Ninguna explotación notificada al 2 de noviembre de 2026 y ninguna en el catálogo KEV de la CISA. Es una instantánea, no una garantía.
¿Puede bloquearme la actualización?
Posiblemente, si el despliegue usaba el inicio de sesión automático: prepare antes una cuenta con contraseña y haga una copia de seguridad de sus datos.
Método y límites
Leímos íntegramente el boletín de IBM y los registros CVE (JSON). Ostorlab, GBHackers, aicybr, neomanex (que difunde The Hacker News) y hol.org, un agregador, se leyeron mediante resúmenes automáticos. No leímos el artículo original de The Hacker News (no encontrado), las notas de la versión 1.13.0 en GitHub ni el NVD. No probamos nada. Esto no es un consejo de seguridad personalizado.
Fuentes
- Boletín de IBM Security (28 de octubre de 2026, modificado el 29 de octubre)
- Registro de CVE-2026-93680 (CVE.org, cvelistV5)
- Registro de CVE-2026-110186 (CVE.org, cvelistV5)
- Ostorlab, leído mediante un resumen automático
- GBHackers, leído mediante un resumen automático
- aicybr, leído mediante un resumen automático
- neomanex (que difunde The Hacker News), leído mediante un resumen automático
¿Ha detectado un error en este artículo? Comuníquenoslo · Nuestra política de correcciones
