Analyse
L'avis Xen XSA-523 crédite Anthropic et Claude de deux failles grant copy permettant à une VM invitée de lire et d'écrire la mémoire d'autres domaines dans toutes les versions depuis la 4.6
L'avis Xen XSA-523 crédite Anthropic et Claude de deux failles grant copy dans toutes les versions depuis la 4.6. Aucune parade connue ; gravité discutée.
L'avis Xen XSA-523 (version 2) est devenu public le 3 novembre 2026, sous le titre « arbitrary read/write via grant copy ». Il couvre deux failles, CVE-2026-102703 et CVE-2026-102704. Selon l'avis, une VM invitée malveillante peut lire et écrire la mémoire d'autres domaines, y compris Dom0, sur toutes les versions à partir de la 4.6, et aucune parade n'est connue. Il crédite Anthropic, avec Claude. Ceci n'est ni un conseil d'investissement, ni un conseil juridique, ni un conseil de sécurité.
L'essentiel
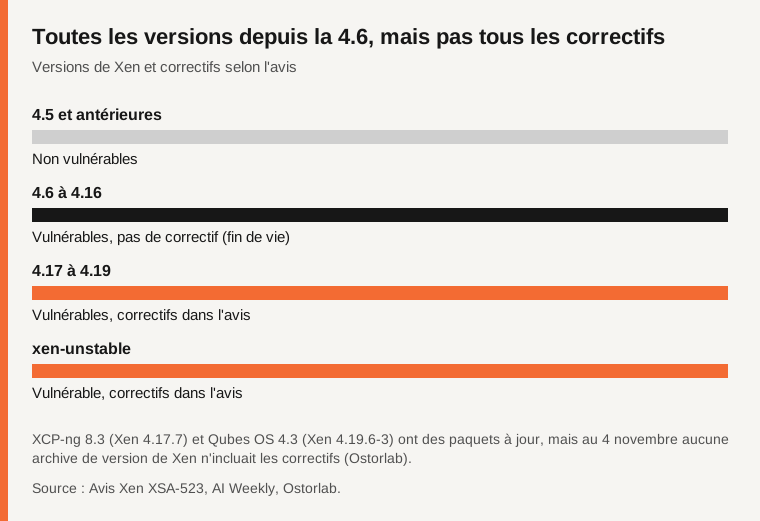
- Périmètre : toutes les versions à partir de la 4.6 ; la 4.5 et les antérieures ne sont pas touchées. Des correctifs n'existent que pour xen-unstable et les 4.17 à 4.19.
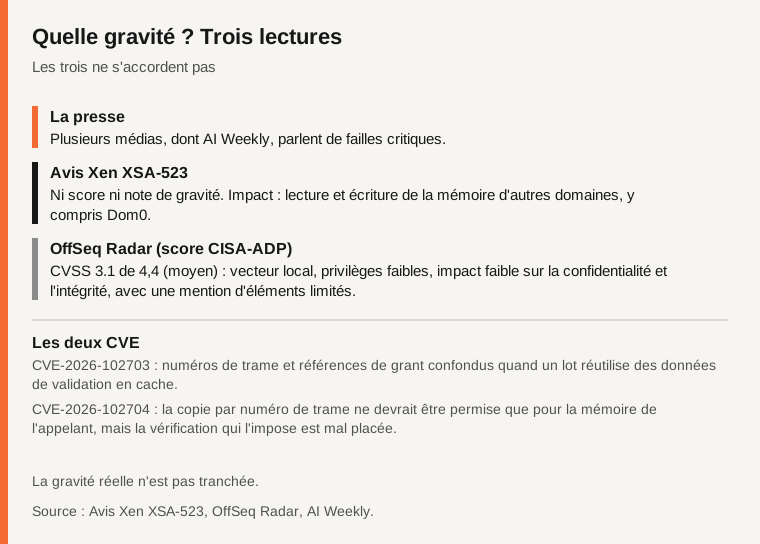
- Gravité : l'avis n'en donne pas ; plusieurs médias parlent de failles critiques, tandis qu'un CVSS de 4,4 (moyen) circule.
- Claude : l'avis crédite Anthropic avec Claude ; la méthode n'est pas publiée.
- Non établi : la gravité réelle, une exploitation passée, les architectures touchées.
Que disent l'avis et les CVE ?
CVE-2026-102703 : numéros de trame et références de grant peuvent être confondus quand un lot d'opérations Grant Copy réutilise des données de validation mises en cache. CVE-2026-102704 : la copie par numéro de trame ne devrait être permise que pour la mémoire de l'appelant, mais la vérification qui l'impose est mal placée. En gros, les lots portent souvent sur des plages adjacentes de la même page ; Xen met donc en cache des détails validés pour aller plus vite, et dans certains cas les règles de revalidation étaient incorrectes. Les CVE ont été réservés le 29 septembre, l'avis est devenu public le 3 novembre et les fiches CVE le 4 novembre (OffSeq Radar). Aucun détail d'exploitation n'est donné ici.
Qui est touché et que corriger ?
L'avis ne liste ni architectures ni configuration requise. Selon Ostorlab, tout invité disposant d'une table de grants peut émettre les opérations concernées, et KVM, Hyper-V et VMware ne sont pas concernés, le code étant propre à Xen. Pour xen-unstable et la 4.19.x, les correctifs sont xsa523-1 et xsa523-2 ; pour les 4.18.x et 4.17.x, xsa523-4.18-1 et xsa523-4.18-2. Ils peuvent ne pas s'appliquer proprement à la dernière archive ; l'avis recommande donc de passer d'abord au sommet de la branche stable. Il n'en existe aucun pour les 4.6 à 4.16, décrites comme en fin de vie par AI Weekly et Ostorlab.
Source : Avis Xen XSA-523, AI Weekly, Ostorlab.
AI Weekly signale des paquets pour XCP-ng 8.3 (redémarrage de l'hôte requis) et Qubes OS 4.3 (redémarrage de dom0 requis), ainsi qu'une mise à jour SUSE. Selon Ostorlab, les hôtes qui exécutent des invités non fiables sont exposés ; l'invité d'un client cloud ne voit pas l'état de correctif de l'hôte, d'où le conseil de demander à son fournisseur son état XSA-523. Le conseil des sources revient à appliquer les correctifs du fournisseur.
Quelle gravité ?
L'avis ne donne ni score CVSS ni note de gravité. Plusieurs médias, dont AI Weekly, parlent de failles critiques. OffSeq Radar affiche un CVSS 3.1 de 4,4 (moyen), attribué par CISA-ADP, avec une mention d'éléments limités. Ce score paraît en décalage avec l'impact décrit par l'avis : la gravité n'est donc pas tranchée.
Source : Avis Xen XSA-523, OffSeq Radar, AI Weekly.
OffSeq Radar (5 novembre) et Ostorlab (4 novembre) ne signalent ni code d'exploit public, ni exploitation connue, ni présence au catalogue KEV de la CISA. Ostorlab ajoute que l'accès inter-domaines ne laisse aucune trace visible côté VM victime, et qu'appliquer le correctif ne dit pas si une exploitation a déjà eu lieu.
Quel rôle pour Claude ?
L'avis crédite Anthropic avec Claude, validé par Stephan Lipp (Ada Logics) et signalé indépendamment par l'équipe CodeAnt AI Security Research. Selon AI Weekly, les correctifs portent la mention Assisted-by: Claude et, selon son point de vue éditorial, il s'agirait du premier crédit confirmé d'une IA commerciale sur une divulgation amont. Anthropic n'a pas publié sa méthode (AI Weekly) : on ignore si Claude a travaillé sans guidage ou avec un humain. Voir aussi notre article précédent sur le pipeline cyber d'OpenAI et les failles du noyau Linux.
Dire que Claude a trouvé deux failles critiques demande donc des nuances : critique est le mot de la presse, l'avis parle de lecture et d'écriture, un humain a validé les découvertes et les correctifs ne couvrent qu'une partie des versions touchées.
Ce qui n'est pas établi
La gravité réelle ; une exploitation passée ; les architectures touchées ; la date du premier signalement ; l'état de correctif chez les fournisseurs cloud ; la méthode et l'autonomie de Claude.
Tableau comparatif
| Point | Ce que disent les sources | Statut |
|---|---|---|
| Impact | Un invité peut lire et écrire la mémoire d'autres domaines | Avis Xen |
| Versions | Toutes à partir de la 4.6 ; correctifs pour xen-unstable et 4.17 à 4.19 seulement | Avis Xen |
| Parade | Aucune connue | Avis Xen |
| Gravité | Critique pour plusieurs médias ; CVSS 4,4 pour OffSeq Radar | Rapporté |
| Exploitation | Ni code d'exploit public ni exploitation connue | Rapporté |
| Gravité réelle, autonomie de Claude | Aucune source ne les tranche | Non établi |
Questions fréquentes
Claude a-t-il trouvé seul les failles ?
On l'ignore. Un chercheur humain les a validées ; Anthropic n'a pas publié sa méthode (AI Weekly).
Toutes les versions sont-elles corrigées ?
Non. Les versions 4.6 à 4.16 sont vulnérables et n'ont pas de correctif.
Les failles sont-elles exploitées ?
OffSeq Radar et Ostorlab ne signalent aucune exploitation connue, mais l'accès ne laisse aucune trace visible côté VM victime (Ostorlab).
Méthode et limites
Sources au 5 novembre 2026. Les faits viennent de l'avis Xen ; les autres médias sont attribués. Nous n'avons rien testé et ne donnons aucun conseil.
Sources
Une erreur dans cet article ? Signalez-la · Notre politique de corrections
