Analyse
OpenAI affirme que son futur modèle cyber a validé et rédigé des correctifs candidats pour 948 failles d'élévation de privilèges du noyau Linux pour 1,2 million de dollars, mais les chiffres sont les siens
OpenAI affirme qu'un modèle cyber sans nom a trouvé 948 failles d'élévation de privilèges du noyau Linux, chacune avec un correctif candidat, pour 1,2 M$.
Le 4 novembre 2026, OpenAI a indiqué que, lors d'un seul passage à la mi-octobre, un pipeline autonome d'agents reposant sur un futur modèle cyber, sans nom, a validé 948 failles uniques d'élévation de privilèges locale (LPE) dans le noyau Linux et produit un correctif candidat pour chacune, pour 1 213 430 $ de crédits d'API. Les chiffres sont ceux d'OpenAI et aucune vérification externe n'a été publiée. Ceci n'est ni un conseil d'investissement, ni un conseil juridique, ni un conseil de sécurité.
L'essentiel
- Annonce : 948 failles LPE uniques, chacune avec un correctif candidat, pour environ 1,2 million de dollars, soit environ 1 279 $ par faille (OpenAI).
- Pas encore corrigé : dix jours après l'analyse, OpenAI compte 61 failles corrigées dans la branche principale et 43 correctifs en préparation.
- Périmètre : le coût couvre tout le pipeline ; l'exploitation seule pèse 775 929 $.
- Non établi : les vérifications indépendantes, le nombre réel de failles distinctes, le nombre de correctifs qui seront acceptés.
Que dit OpenAI ?
OpenAI dit viser à aider les défenseurs à trouver et corriger les failles avant que des attaquants puissent les utiliser. Des agents éclaireurs ont découpé environ 7 % du noyau (environ 2,8 millions de lignes) en 5 034 zones d'audit ; les analystes ont produit 2 308 candidats en 12 heures ; la validation dynamique en a reproduit 1 724 en 30 heures (74,7 %), tandis que 3,1 % reposaient sur une analyse erronée du modèle. Le tri a retenu 313 fuites d'information et 1 238 candidats LPE. L'exploitation a donné 291 preuves de concept de fuites d'information et 1 169 exploits LPE fonctionnels, regroupés par analyse de variantes en 948 LPE uniques. La cible était la dernière version de développement du noyau (plus de 40 millions de lignes selon AI Weekly), exécutée dans des machines virtuelles. Lors d'un essai précoce, 20 des 200 exploits « réussis » exploitaient une autre faille zero-day que celle assignée ; un contrôle du chemin a donc été ajouté.
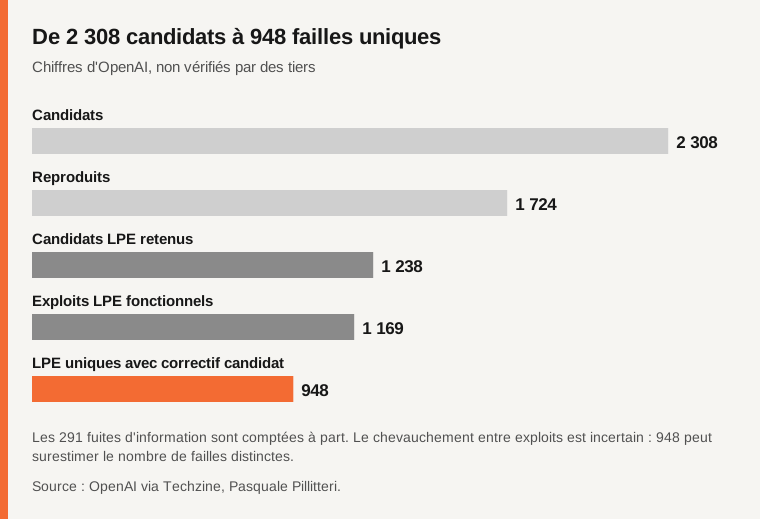
Source : OpenAI via Techzine, Pasquale Pillitteri.
Où va l'argent ?
Par étape, OpenAI donne 3 426 $ pour la reconnaissance, 316 549 $ pour l'analyse, 73 330 $ pour la validation, 44 194 $ pour le tri et 775 929 $ pour l'exploitation. Un exploit réussi a coûté 360 $ en moyenne ; les 69 échecs, 3 922 $ en moyenne. OpenAI parle d'un plafond : la capacité était mesurée, pas le coût optimisé. Sa comparaison hypothétique : les primes passées de 20 000 à 70 000 $ par LPE du noyau impliqueraient 18,9 à 66,3 millions de dollars pour 948, soit 16 à 55 fois la dépense ; ce n'est ni un prix de marché ni une prime annoncée.
Combien de correctifs sont réellement fusionnés ?
Selon OpenAI, un chercheur humain relit chaque exploit, correctif et niveau de gravité avant tout rapport aux mainteneurs. Des centaines de rapports avec correctifs ont été envoyés pour les failles critiques, les plus graves d'abord ; le reste suivra par vagues avec des partenaires (Patch the Planet, Trail of Bits, le programme Daybreak). Dix jours après l'analyse : 61 LPE corrigées dans la branche principale, 43 avec des correctifs en préparation, 299 signalées et discutées publiquement. OpenAI retient les détails d'au moins dix techniques d'exploitation nouvelles (Techzine) et avertit que, tant que les correctifs ne sont pas déployés, un compte à privilèges limités sur un système non corrigé équivaut à un accès root pour un attaquant bien doté.
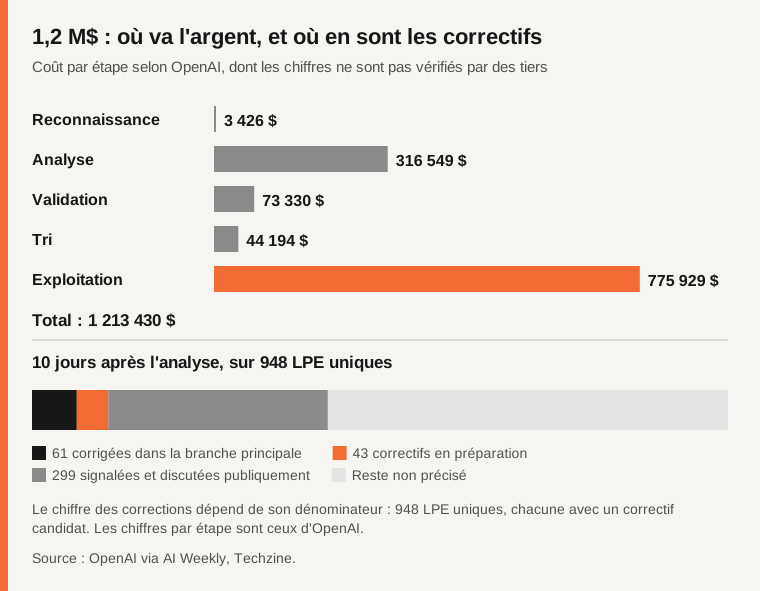
Source : OpenAI via AI Weekly, Techzine.
Que relève la presse ?
Tous les chiffres viennent d'OpenAI ; ni CVE ni liste de commits ne sont publiés. Le chevauchement entre exploits est incertain, donc 948 peut surestimer le nombre de failles distinctes (Techzine). Les correctifs sont des candidats et le nombre d'acceptés n'est pas donné ; les premiers peuvent contenir du code inutile ou couvrir incomplètement les variantes. Selon AI Weekly (point de vue éditorial), la capacité des mainteneurs, plus que celle du modèle, pourrait être le goulot.
Dire « OpenAI corrige Linux à la chaîne » est donc excessif : les correctifs sont des candidats, 948 résulte du regroupement de 1 169 exploits, et le modèle n'a pas de nom.
Ce qui n'est pas établi
Les failles distinctes exploitables hors des conditions d'OpenAI ; les correctifs acceptés ; la gravité de chaque faille ; le nom, la date et le prix du modèle ; la reproductibilité par des tiers ; l'équivalence de coût avec le travail humain.
Tableau comparatif
| Point | Ce que disent les sources | Statut |
|---|---|---|
| Résultat | 948 LPE uniques avec correctifs candidats, 1 213 430 $ (OpenAI) | Annoncé par OpenAI |
| Coût par faille | Environ 1 279 $ (OpenAI) | Annoncé par OpenAI |
| Correctifs dans la branche principale | 61 après dix jours, 43 en préparation (OpenAI) | Annoncé par OpenAI |
| Comparaison avec les primes | 18,9 à 66,3 millions de dollars, hypothétique (OpenAI) | Annoncé par OpenAI |
| Failles distinctes | 948 peut les surestimer (Techzine) | Rapporté |
| CVE, correctifs acceptés, nom du modèle | Aucun publié | Non établi |
Questions fréquentes
OpenAI a-t-il corrigé 948 failles du noyau ?
Non. Il dit avoir produit des correctifs candidats pour 948 failles uniques ; après dix jours, il compte 61 failles corrigées dans la branche principale et 43 en préparation.
Que couvrent les 1,2 million de dollars ?
Tout le pipeline ; l'exploitation seule pèse 775 929 $.
Les chiffres sont-ils vérifiés ?
Aucune vérification externe n'a été publiée ; ils viennent d'OpenAI.
Méthode et limites
Sources au 5 novembre 2026. Les chiffres sont ceux d'OpenAI, repris des médias listés et attribués à chacun. Nous n'avons rien testé et ne donnons aucun conseil.
Sources
- OpenAI, « A thousand fewer paths to root »
- OpenAI sur X
- Techzine
- AI Weekly
- Pasquale Pillitteri
- Runtime Wire
Une erreur dans cet article ? Signalez-la · Notre politique de corrections
