Análisis
OpenAI afirma que su futuro modelo cibernético validó y redactó correcciones candidatas para 948 fallos de escalada de privilegios del kernel de Linux por 1,2 millones de dólares, pero las cifras son suyas
OpenAI afirma que un modelo cibernético sin nombre halló 948 fallos de escalada de privilegios en el kernel de Linux, con corrección candidata, por 1,2 M$.
El 4 de noviembre de 2026, OpenAI indicó que, en una sola pasada a mediados de octubre, un pipeline autónomo de agentes basado en un futuro modelo cibernético, sin nombre, validó 948 fallos únicos de escalada de privilegios locales (LPE) en el kernel de Linux y produjo una corrección candidata para cada uno, por 1.213.430 $ en créditos de API. Las cifras son de OpenAI y no se ha publicado ninguna verificación externa. Esto no es asesoramiento de inversión, jurídico ni de seguridad.
Lo esencial
- Anuncio: 948 fallos LPE únicos, cada uno con una corrección candidata, por unos 1,2 millones de dólares, es decir, unos 1279 $ por fallo (OpenAI).
- Aún no corregido: diez días después del análisis, OpenAI cuenta 61 fallos corregidos en la rama principal y 43 correcciones en preparación.
- Alcance: el coste cubre todo el pipeline; solo la explotación suma 775.929 $.
- No establecido: las verificaciones independientes, el número real de fallos distintos y cuántas correcciones se aceptarán.
¿Qué dice OpenAI?
OpenAI dice que su objetivo es ayudar a los defensores a encontrar y corregir fallos antes de que los atacantes puedan usarlos. Agentes exploradores dividieron cerca del 7 % del kernel (unos 2,8 millones de líneas) en 5034 zonas de auditoría; los analistas produjeron 2308 candidatos en 12 horas; la validación dinámica reprodujo 1724 en 30 horas (74,7 %), mientras que el 3,1 % se basaba en un análisis erróneo del modelo. La selección retuvo 313 fugas de información y 1238 candidatos LPE. La explotación dio 291 pruebas de concepto de fugas de información y 1169 exploits LPE funcionales, agrupados mediante análisis de variantes en 948 LPE únicos. El objetivo fue la última versión de desarrollo del kernel (más de 40 millones de líneas, según AI Weekly), ejecutada en máquinas virtuales. En una prueba temprana, 20 de 200 exploits «exitosos» aprovechaban otro zero-day distinto del asignado, por lo que se añadió un control de la ruta.
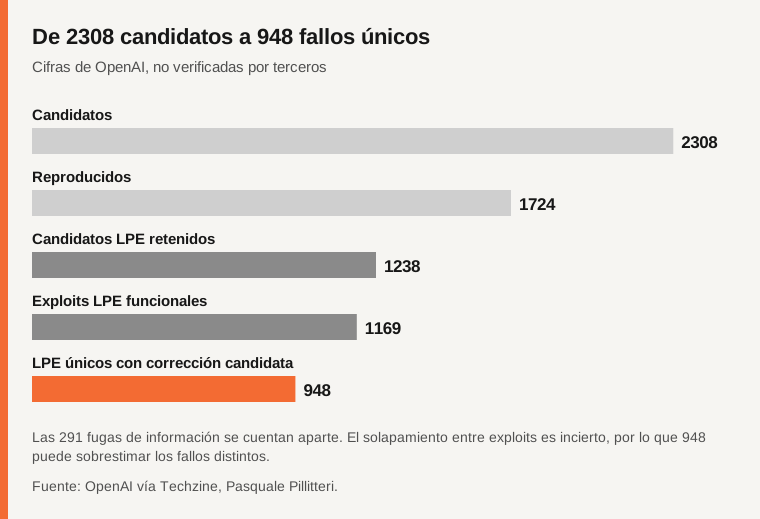
Fuente: OpenAI vía Techzine, Pasquale Pillitteri.
¿Adónde va el dinero?
Por etapa, OpenAI da 3426 $ para el reconocimiento, 316.549 $ para el análisis, 73.330 $ para la validación, 44.194 $ para la selección y 775.929 $ para la explotación. Un exploit logrado costó 360 $ de media; los 69 fallidos, 3922 $ de media. OpenAI habla de un techo: se medía la capacidad, no se optimizaba el coste. Su comparación hipotética: las recompensas pasadas de 20.000 a 70.000 $ por LPE del kernel implicarían de 18,9 a 66,3 millones de dólares por 948, de 16 a 55 veces el gasto; no es un precio de mercado ni una recompensa anunciada.
¿Cuántas correcciones se fusionan realmente?
Según OpenAI, un investigador humano revisa cada exploit, corrección y gravedad antes de informar a los mantenedores. Se enviaron cientos de informes con correcciones para los fallos críticos, empezando por los más graves; el resto seguirá por oleadas con socios (Patch the Planet, Trail of Bits, el programa Daybreak). Diez días después del análisis: 61 LPE corregidos en la rama principal, 43 con correcciones en preparación y 299 comunicados y discutidos públicamente. OpenAI retiene los detalles de al menos diez técnicas de explotación nuevas (Techzine) y advierte de que, mientras las correcciones no se desplieguen, una cuenta con privilegios limitados en un sistema sin parchear equivale a acceso root para un atacante con recursos.
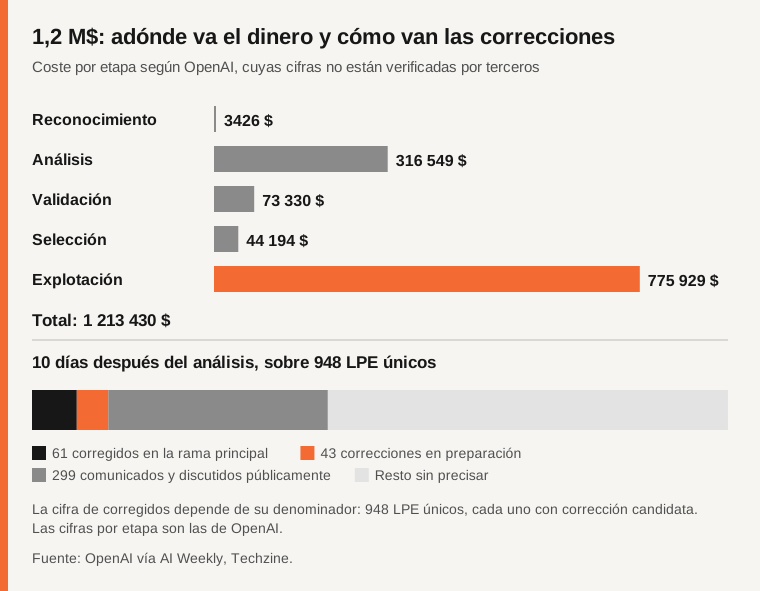
Fuente: OpenAI vía AI Weekly, Techzine.
¿Qué señala la prensa?
Todas las cifras provienen de OpenAI; no se han publicado CVE ni lista de commits. El solapamiento entre exploits es incierto, por lo que 948 puede sobrestimar los fallos distintos (Techzine). Las correcciones son candidatas y no se da el número de aceptadas; las primeras pueden incluir código innecesario o cubrir de forma incompleta las variantes. Según AI Weekly (punto de vista editorial), la capacidad de los mantenedores, más que la del modelo, podría ser el cuello de botella.
Decir «OpenAI corrige Linux en cadena» es, por tanto, excesivo: las correcciones son candidatas, 948 resulta de agrupar 1169 exploits y el modelo no tiene nombre.
¿Qué no está establecido?
Los fallos distintos explotables fuera de las condiciones de OpenAI; las correcciones aceptadas; la gravedad de cada fallo; el nombre, la fecha y el precio del modelo; la reproducibilidad por terceros; la equivalencia de coste con el trabajo humano.
Tabla comparativa
| Punto | Lo que dicen las fuentes | Estado |
|---|---|---|
| Resultado | 948 LPE únicos con correcciones candidatas, 1.213.430 $ (OpenAI) | Anunciado por OpenAI |
| Coste por fallo | Unos 1279 $ (OpenAI) | Anunciado por OpenAI |
| Correcciones en la rama principal | 61 tras diez días, 43 en preparación (OpenAI) | Anunciado por OpenAI |
| Comparación con recompensas | De 18,9 a 66,3 millones de dólares, hipotética (OpenAI) | Anunciado por OpenAI |
| Fallos distintos | 948 puede sobrestimarlos (Techzine) | Reportado |
| CVE, correcciones aceptadas, nombre del modelo | Ninguno publicado | No establecido |
Preguntas frecuentes
¿Corrigió OpenAI 948 fallos del kernel?
No. Dice haber producido correcciones candidatas para 948 fallos únicos; tras diez días cuenta 61 corregidos en la rama principal y 43 en preparación.
¿Qué cubren los 1,2 millones de dólares?
Todo el pipeline; solo la explotación suma 775.929 $.
¿Están verificadas las cifras?
No se ha publicado ninguna verificación externa; provienen de OpenAI.
Método y límites
Fuentes a 5 de noviembre de 2026. Las cifras son de OpenAI, tomadas de los medios listados y atribuidas a cada uno. No probamos nada y no damos consejos.
Fuentes
¿Ha detectado un error en este artículo? Comuníquenoslo · Nuestra política de correcciones
