Analisi
OpenAI afferma che il suo futuro modello cyber ha validato e scritto correzioni candidate per 948 falle di escalation dei privilegi del kernel Linux per 1,2 milioni di dollari, ma le cifre sono sue
OpenAI afferma che un modello cyber senza nome ha trovato 948 falle di escalation dei privilegi nel kernel Linux, con correzione candidata, per 1,2 mln $.
Il 4 novembre 2026 OpenAI ha dichiarato che, in un'unica esecuzione a metà ottobre, una pipeline autonoma di agenti basata su un futuro modello cyber, senza nome, ha validato 948 falle uniche di escalation dei privilegi locali (LPE) nel kernel Linux e prodotto una correzione candidata per ciascuna, per 1.213.430 $ di crediti API. Le cifre sono di OpenAI e non è stata pubblicata alcuna verifica esterna. Questo non è un consiglio di investimento, legale né di sicurezza.
L'essenziale
- Annuncio: 948 falle LPE uniche, ciascuna con una correzione candidata, per circa 1,2 milioni di dollari, cioè circa 1.279 $ per falla (OpenAI).
- Non ancora corretto: dieci giorni dopo l'analisi, OpenAI conta 61 falle corrette nel ramo principale e 43 correzioni in preparazione.
- Perimetro: il costo copre l'intera pipeline; la sola exploitation pesa 775.929 $.
- Non accertato: le verifiche indipendenti, il numero reale di falle distinte, quante correzioni saranno accettate.
Che cosa dice OpenAI?
OpenAI dice di voler aiutare i difensori a trovare e correggere le falle prima che gli attaccanti possano usarle. Gli agenti esploratori hanno diviso circa il 7% del kernel (circa 2,8 milioni di righe) in 5.034 aree di audit; gli analisti hanno prodotto 2.308 candidati in 12 ore; la validazione dinamica ne ha riprodotti 1.724 in 30 ore (74,7%), mentre il 3,1% poggiava su un'analisi errata del modello. La selezione ha trattenuto 313 fughe di informazioni e 1.238 candidati LPE. L'exploitation ha dato 291 proof of concept di fughe di informazioni e 1.169 exploit LPE funzionanti, raggruppati con l'analisi delle varianti in 948 LPE unici. Il bersaglio era l'ultima versione di sviluppo del kernel (oltre 40 milioni di righe, secondo AI Weekly), eseguita in macchine virtuali. In una prova iniziale, 20 dei 200 exploit «riusciti» sfruttavano un altro zero-day rispetto a quello assegnato, perciò è stato aggiunto un controllo del percorso.
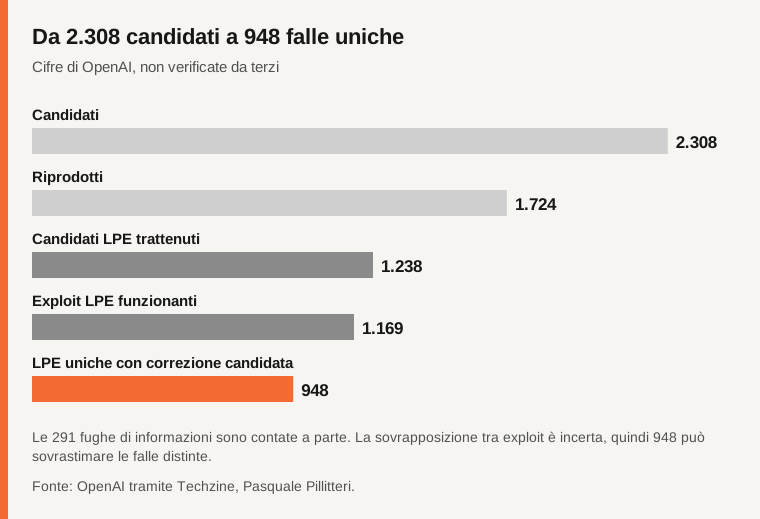
Fonte: OpenAI tramite Techzine, Pasquale Pillitteri.
Dove va il denaro?
Per fase, OpenAI indica 3.426 $ per la ricognizione, 316.549 $ per l'analisi, 73.330 $ per la validazione, 44.194 $ per la selezione e 775.929 $ per l'exploitation. Un exploit riuscito è costato in media 360 $; i 69 falliti, in media 3.922 $. OpenAI parla di un tetto: si misurava la capacità, non si ottimizzava il costo. Il suo confronto ipotetico: i premi passati da 20.000 a 70.000 $ per LPE del kernel implicherebbero da 18,9 a 66,3 milioni di dollari per 948, da 16 a 55 volte la spesa; non è un prezzo di mercato né un premio annunciato.
Quante correzioni vengono davvero integrate?
Secondo OpenAI, un ricercatore umano rivede ogni exploit, correzione e gravità prima di segnalare ai manutentori. Sono state inviate centinaia di segnalazioni con correzioni per le falle critiche, dalle più gravi; il resto seguirà a ondate con partner (Patch the Planet, Trail of Bits, il programma Daybreak). Dieci giorni dopo l'analisi: 61 LPE corrette nel ramo principale, 43 con correzioni in preparazione, 299 segnalate e discusse pubblicamente. OpenAI trattiene i dettagli di almeno dieci nuove tecniche di exploitation (Techzine) e avverte che, finché le correzioni non sono distribuite, un account con privilegi limitati su un sistema non aggiornato equivale all'accesso root per un attaccante ben attrezzato.
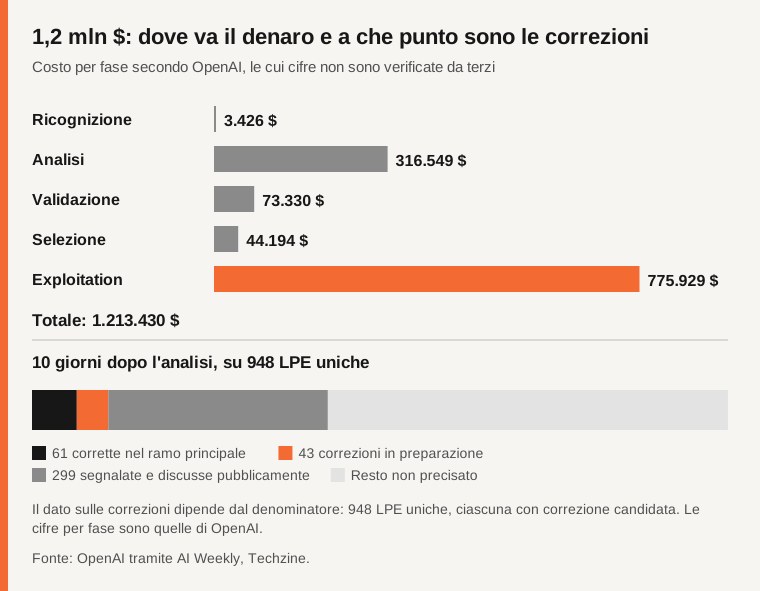
Fonte: OpenAI tramite AI Weekly, Techzine.
Che cosa rileva la stampa?
Tutte le cifre vengono da OpenAI; non sono pubblicati né CVE né un elenco di commit. La sovrapposizione tra gli exploit è incerta, quindi 948 può sovrastimare le falle distinte (Techzine). Le correzioni sono candidate e il numero di quelle accettate non è indicato; le prime possono contenere codice superfluo o coprire in modo incompleto le varianti. Secondo AI Weekly (punto di vista editoriale), la capacità dei manutentori, più di quella del modello, potrebbe essere il collo di bottiglia.
Dire «OpenAI corregge Linux in serie» è quindi eccessivo: le correzioni sono candidate, 948 deriva dal raggruppamento di 1.169 exploit e il modello non ha un nome.
Che cosa non è accertato?
Le falle distinte sfruttabili fuori dalle condizioni di OpenAI; le correzioni accettate; la gravità di ogni falla; nome, data e prezzo del modello; la riproducibilità da parte di terzi; l'equivalenza di costo con il lavoro umano.
Tabella comparativa
| Punto | Che cosa dicono le fonti | Stato |
|---|---|---|
| Risultato | 948 LPE uniche con correzioni candidate, 1.213.430 $ (OpenAI) | Annunciato da OpenAI |
| Costo per falla | Circa 1.279 $ (OpenAI) | Annunciato da OpenAI |
| Correzioni nel ramo principale | 61 dopo dieci giorni, 43 in preparazione (OpenAI) | Annunciato da OpenAI |
| Confronto con i premi | Da 18,9 a 66,3 milioni di dollari, ipotetico (OpenAI) | Annunciato da OpenAI |
| Falle distinte | 948 può sovrastimarle (Techzine) | Riportato |
| CVE, correzioni accettate, nome del modello | Nessuno pubblicato | Non accertato |
Domande frequenti
OpenAI ha corretto 948 falle del kernel?
No. Dice di aver prodotto correzioni candidate per 948 falle uniche; dopo dieci giorni conta 61 falle corrette nel ramo principale e 43 in preparazione.
Che cosa coprono i 1,2 milioni di dollari?
L'intera pipeline; la sola exploitation pesa 775.929 $.
Le cifre sono verificate?
Non è stata pubblicata alcuna verifica esterna; vengono da OpenAI.
Metodo e limiti
Fonti al 5 novembre 2026. Le cifre sono di OpenAI, riprese dai media elencati e attribuite a ciascuno. Non abbiamo testato nulla e non diamo consigli.
Fonti
Avete notato un errore in questo articolo? Segnalatelo · La nostra politica sulle correzioni
