Analyse
OpenAI sagt, sein kommendes Cyber-Modell habe 948 Linux-Kernel-Lücken zur Rechteausweitung validiert und Korrekturkandidaten dafür geschrieben, für 1,2 Millionen Dollar, doch die Zahlen sind seine eigenen
OpenAI sagt, ein unbenanntes Cyber-Modell habe 948 Linux-Kernel-Lücken zur Rechteausweitung samt Korrekturkandidat gefunden, für 1,2 Mio. $. Eigene Zahlen.
Am 4. November 2026 erklärte OpenAI, eine autonome Agenten-Pipeline auf Basis eines kommenden, unbenannten Cyber-Modells habe in einem einzigen Durchlauf Mitte Oktober 948 einzigartige Lücken zur lokalen Rechteausweitung (LPE) im Linux-Kernel validiert und für jede einen Korrekturkandidaten erzeugt, für 1.213.430 $ an API-Guthaben. Die Zahlen stammen von OpenAI; eine unabhängige Überprüfung wurde nicht veröffentlicht. Dies ist weder Anlage-, Rechts- noch Sicherheitsberatung.
Das Wesentliche
- Behauptung: 948 einzigartige LPE-Lücken, jede mit Korrekturkandidat, für rund 1,2 Millionen Dollar, also etwa 1.279 $ pro Lücke (OpenAI).
- Noch nicht behoben: Zehn Tage nach der Analyse zählt OpenAI 61 im Hauptzweig behobene Lücken und 43 Korrekturen in Vorbereitung.
- Umfang: Die Kosten umfassen die gesamte Pipeline; allein die Ausnutzung macht 775.929 $ aus.
- Nicht belegt: unabhängige Prüfungen, die reale Zahl verschiedener Lücken, wie viele Korrekturen angenommen werden.
Was sagt OpenAI?
OpenAI sagt, es wolle Verteidigern helfen, Lücken zu finden und zu schließen, bevor Angreifer sie nutzen können. Kundschafter-Agenten teilten etwa 7 % des Kernels (rund 2,8 Millionen Zeilen) in 5.034 Prüfbereiche auf; Analysten lieferten in 12 Stunden 2.308 Kandidaten; die dynamische Validierung reproduzierte in 30 Stunden 1.724 (74,7 %), während 3,1 % auf einer fehlerhaften Analyse des Modells beruhten. Die Auswahl behielt 313 Informationslecks und 1.238 LPE-Kandidaten. Die Ausnutzung ergab 291 Proofs of Concept für Informationslecks und 1.169 funktionierende LPE-Exploits, per Variantenanalyse zu 948 einzigartigen LPE gruppiert. Ziel war der aktuelle Entwicklungs-Kernel (über 40 Millionen Zeilen laut AI Weekly), ausgeführt in virtuellen Maschinen. In einem frühen Test nutzten 20 von 200 „erfolgreichen“ Exploits einen anderen Zero-Day als zugewiesen, daher wurde eine Pfadprüfung ergänzt.
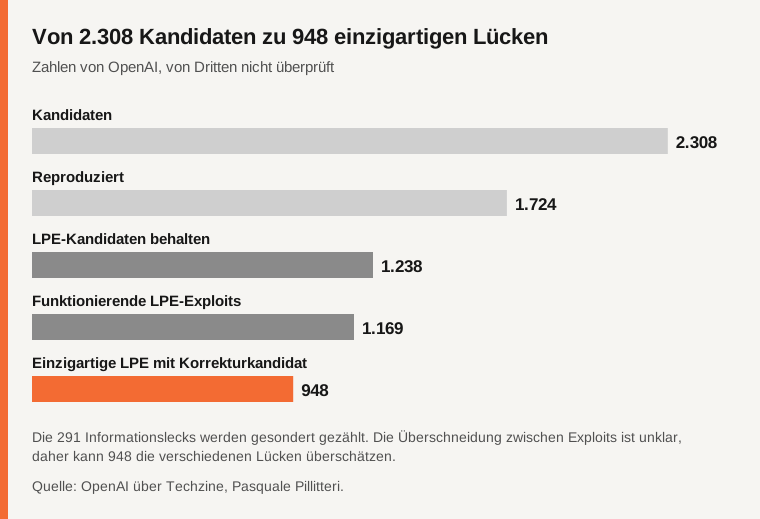
Quelle: OpenAI über Techzine, Pasquale Pillitteri.
Wohin fließt das Geld?
Pro Phase nennt OpenAI 3.426 $ für die Erkundung, 316.549 $ für die Analyse, 73.330 $ für die Validierung, 44.194 $ für die Auswahl und 775.929 $ für die Ausnutzung. Ein erfolgreicher Exploit kostete im Schnitt 360 $; die 69 Fehlschläge im Schnitt 3.922 $. OpenAI spricht von einer Obergrenze: Gemessen wurde die Leistungsfähigkeit, nicht die Kosten optimiert. Sein hypothetischer Vergleich: Frühere Prämien von 20.000 bis 70.000 $ je Kernel-LPE ergäben für 948 Lücken 18,9 bis 66,3 Millionen Dollar, das 16- bis 55-Fache der Ausgaben; das ist kein Marktpreis und keine angekündigte Prämie.
Wie viele Korrekturen werden tatsächlich übernommen?
Laut OpenAI prüft ein menschlicher Forscher jeden Exploit, jede Korrektur und den Schweregrad, bevor die Betreuer informiert werden. Für kritische Lücken gingen Hunderte Meldungen mit Korrekturen hinaus, die schwersten zuerst; der Rest folgt in Wellen mit Partnern (Patch the Planet, Trail of Bits, das Programm Daybreak). Zehn Tage nach der Analyse: 61 LPE im Hauptzweig behoben, 43 mit Korrekturen in Vorbereitung, 299 gemeldet und öffentlich diskutiert. OpenAI hält die Details von mindestens zehn neuen Ausnutzungstechniken zurück (Techzine) und warnt, dass bis zur Verteilung der Korrekturen ein Konto mit eingeschränkten Rechten auf einem ungepatchten System für einen gut ausgestatteten Angreifer Root-Zugriff bedeutet.
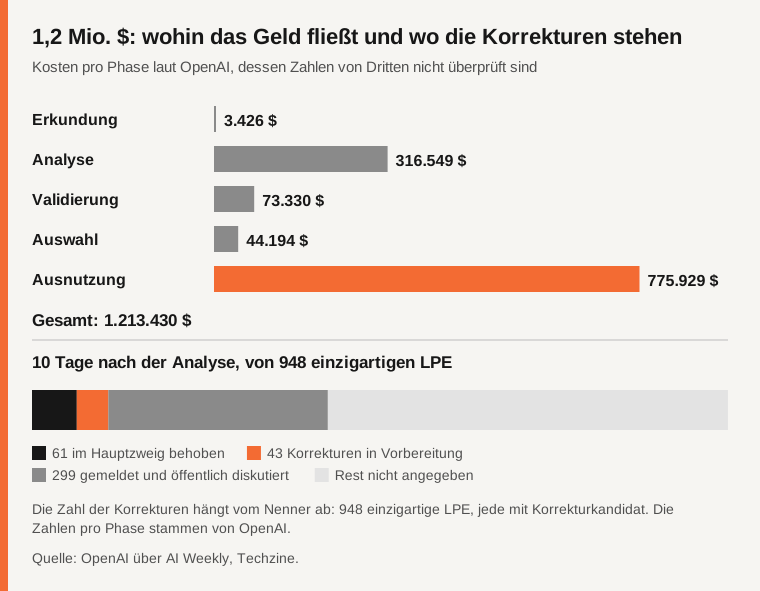
Quelle: OpenAI über AI Weekly, Techzine.
Was bemerkt die Presse?
Alle Zahlen stammen von OpenAI; weder CVE noch eine Commit-Liste sind veröffentlicht. Die Überschneidung zwischen Exploits ist unklar, daher kann 948 die Zahl verschiedener Lücken überschätzen (Techzine). Die Korrekturen sind Kandidaten, die Zahl angenommener wird nicht genannt; frühe Korrekturen können unnötigen Code enthalten oder Varianten unvollständig abdecken. Laut AI Weekly (redaktionelle Sicht) könnte eher die Kapazität der Betreuer als das Modell der Engpass sein.
„OpenAI repariert Linux am Fließband“ ist daher übertrieben: Die Korrekturen sind Kandidaten, 948 ergibt sich aus der Gruppierung von 1.169 Exploits, und das Modell hat keinen Namen.
Was ist nicht belegt?
Verschiedene ausnutzbare Lücken außerhalb von OpenAIs Bedingungen; angenommene Korrekturen; der Schweregrad jeder Lücke; Name, Datum und Preis des Modells; Reproduzierbarkeit durch Dritte; Kostengleichwert mit menschlicher Arbeit.
Vergleichstabelle
| Punkt | Was die Quellen sagen | Status |
|---|---|---|
| Ergebnis | 948 einzigartige LPE mit Korrekturkandidaten, 1.213.430 $ (OpenAI) | Von OpenAI angekündigt |
| Kosten pro Lücke | Etwa 1.279 $ (OpenAI) | Von OpenAI angekündigt |
| Korrekturen im Hauptzweig | 61 nach zehn Tagen, 43 in Vorbereitung (OpenAI) | Von OpenAI angekündigt |
| Vergleich mit Prämien | 18,9 bis 66,3 Millionen Dollar, hypothetisch (OpenAI) | Von OpenAI angekündigt |
| Verschiedene Lücken | 948 kann sie überschätzen (Techzine) | Berichtet |
| CVE, angenommene Korrekturen, Modellname | Keine veröffentlicht | Nicht belegt |
Häufige Fragen
Hat OpenAI 948 Kernel-Lücken behoben?
Nein. Es sagt, Korrekturkandidaten für 948 einzigartige Lücken erzeugt zu haben; nach zehn Tagen zählt es 61 im Hauptzweig behobene und 43 in Vorbereitung.
Was decken die 1,2 Millionen Dollar ab?
Die gesamte Pipeline; allein die Ausnutzung macht 775.929 $ aus.
Sind die Zahlen überprüft?
Eine unabhängige Überprüfung wurde nicht veröffentlicht; die Zahlen stammen von OpenAI.
Methode und Grenzen
Quellen, Stand 5. November 2026. Die Zahlen stammen von OpenAI, aus den genannten Medien übernommen und jeweils zugeordnet. Wir haben nichts getestet und geben keine Beratung.
Quellen
- OpenAI, „A thousand fewer paths to root“
- OpenAI auf X
- Techzine
- AI Weekly
- Pasquale Pillitteri
- Runtime Wire
Einen Fehler in diesem Artikel entdeckt? Melden Sie ihn · Unsere Korrekturrichtlinie
