Analisi
L'avviso Xen XSA-523 attribuisce ad Anthropic e Claude due falle di grant copy che permettono a una VM guest di leggere e scrivere la memoria di altri domini in tutte le versioni dalla 4.6
L'avviso Xen XSA-523 attribuisce ad Anthropic e Claude due falle di grant copy in tutte le versioni dalla 4.6. Nessuna mitigazione nota; gravità discussa.
L'avviso Xen XSA-523 (versione 2) è diventato pubblico il 3 novembre 2026, con il titolo «arbitrary read/write via grant copy». Riguarda due falle, CVE-2026-102703 e CVE-2026-102704. Secondo l'avviso, una VM guest malevola può leggere e scrivere la memoria di altri domini, compreso Dom0, in tutte le versioni dalla 4.6, e non si conosce alcuna mitigazione. L'avviso cita Anthropic, con Claude. Questo non è un consiglio di investimento, legale né di sicurezza.
L'essenziale
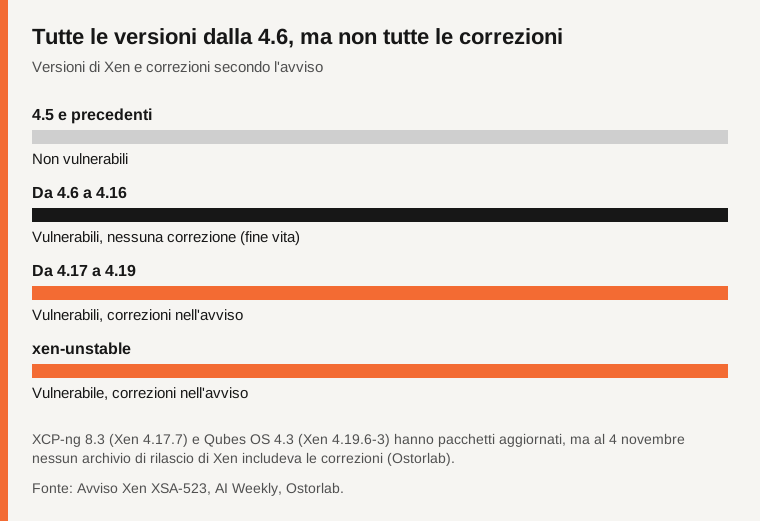
- Perimetro: tutte le versioni dalla 4.6; la 4.5 e le precedenti non sono coinvolte. Le correzioni esistono solo per xen-unstable e dalla 4.17 alla 4.19.
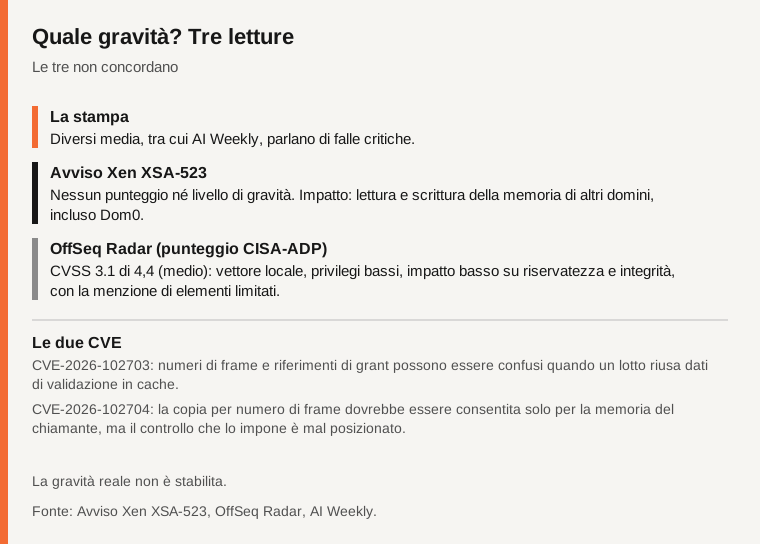
- Gravità: l'avviso non la indica; diversi media parlano di falle critiche, mentre circola un CVSS di 4,4 (medio).
- Claude: l'avviso attribuisce la scoperta ad Anthropic con Claude; il metodo non è stato pubblicato.
- Non accertato: la gravità reale, uno sfruttamento passato, le architetture coinvolte.
Che cosa dicono l'avviso e le CVE?
CVE-2026-102703: numeri di frame e riferimenti di grant possono essere confusi quando un lotto di operazioni Grant Copy riusa dati di validazione tenuti in cache. CVE-2026-102704: la copia per numero di frame dovrebbe essere consentita solo per la memoria del chiamante, ma il controllo che lo impone è mal posizionato. In sintesi, i lotti riguardano spesso intervalli adiacenti della stessa pagina, quindi Xen mette in cache dettagli già validati per andare più veloce, e in alcuni casi le regole di rivalidazione erano errate. Le CVE sono state riservate il 29 settembre, l'avviso è diventato pubblico il 3 novembre e le schede CVE il 4 novembre (OffSeq Radar). Qui non è dato alcun dettaglio di sfruttamento.
Chi è coinvolto e che cosa correggere?
L'avviso non elenca architetture né configurazioni richieste. Secondo Ostorlab, qualsiasi guest con una tabella di grant può emettere le operazioni interessate, e KVM, Hyper-V e VMware non sono coinvolti perché il codice è specifico di Xen. Per xen-unstable e la 4.19.x le correzioni sono xsa523-1 e xsa523-2; per la 4.18.x e la 4.17.x, xsa523-4.18-1 e xsa523-4.18-2. Potrebbero non applicarsi in modo pulito all'ultimo archivio; l'avviso raccomanda quindi di passare prima alla punta del ramo stabile. Non ne esiste nessuna per la 4.6-4.16, descritte come a fine vita da AI Weekly e Ostorlab.
Fonte: Avviso Xen XSA-523, AI Weekly, Ostorlab.
AI Weekly segnala pacchetti per XCP-ng 8.3 (riavvio dell'host richiesto) e Qubes OS 4.3 (riavvio di dom0 richiesto), e un aggiornamento SUSE. Secondo Ostorlab sono esposti gli host che eseguono guest non fidati; il guest di un cliente cloud non vede lo stato di correzione dell'host, per cui consiglia di chiedere al fornitore il suo stato XSA-523. Il consiglio delle fonti si riduce ad applicare le correzioni del fornitore.
Quanto è grave?
L'avviso non fornisce né un punteggio CVSS né un livello di gravità. Diversi media, tra cui AI Weekly, parlano di falle critiche. OffSeq Radar mostra un CVSS 3.1 di 4,4 (medio), assegnato da CISA-ADP, con la menzione di elementi limitati. Il punteggio appare in contrasto con l'impatto descritto dall'avviso, quindi la gravità non è stabilita.
Fonte: Avviso Xen XSA-523, OffSeq Radar, AI Weekly.
OffSeq Radar (5 novembre) e Ostorlab (4 novembre) non segnalano codice di exploit pubblico, sfruttamento noto né presenza nel catalogo KEV della CISA. Ostorlab aggiunge che l'accesso tra domini non lascia tracce visibili nella VM vittima, e che applicare la correzione non dice se uno sfruttamento sia già avvenuto.
Che ruolo ha avuto Claude?
L'avviso attribuisce la scoperta ad Anthropic con Claude, validata da Stephan Lipp (Ada Logics) e segnalata in modo indipendente dal team CodeAnt AI Security Research. Secondo AI Weekly, le correzioni riportano l'etichetta Assisted-by: Claude e, nella sua lettura editoriale, sarebbe il primo credito confermato di un'IA commerciale in una divulgazione upstream. Anthropic non ha pubblicato il suo metodo (AI Weekly): non si sa se Claude abbia lavorato senza guida o con un umano. Si veda anche il nostro articolo precedente sulla pipeline cyber di OpenAI e sulle falle del kernel Linux.
Dire che Claude ha trovato due falle critiche richiede quindi sfumature: critico è la parola della stampa, l'avviso parla di lettura e scrittura, un umano ha validato le scoperte e le correzioni coprono solo una parte delle versioni coinvolte.
Che cosa non è accertato?
La gravità reale; uno sfruttamento passato; le architetture coinvolte; la data della prima segnalazione; lo stato delle correzioni presso i fornitori cloud; il metodo e l'autonomia di Claude.
Tabella comparativa
| Punto | Che cosa dicono le fonti | Stato |
|---|---|---|
| Impatto | Un guest può leggere e scrivere la memoria di altri domini | Avviso Xen |
| Versioni | Tutte dalla 4.6; correzioni solo per xen-unstable e dalla 4.17 alla 4.19 | Avviso Xen |
| Mitigazione | Nessuna nota | Avviso Xen |
| Gravità | Critica per diversi media; CVSS 4,4 per OffSeq Radar | Riportato |
| Sfruttamento | Nessun codice di exploit pubblico né sfruttamento noto | Riportato |
| Gravità reale, autonomia di Claude | Nessuna fonte le chiarisce | Non accertato |
Domande frequenti
Claude ha trovato le falle da solo?
Non si sa. Un ricercatore umano le ha validate; Anthropic non ha pubblicato il suo metodo (AI Weekly).
Tutte le versioni sono corrette?
No. Le versioni dalla 4.6 alla 4.16 sono vulnerabili e senza correzione.
Le falle sono sfruttate?
OffSeq Radar e Ostorlab non segnalano sfruttamento noto, ma l'accesso non lascia tracce visibili nella VM vittima (Ostorlab).
Metodo e limiti
Fonti al 5 novembre 2026. I fatti vengono dall'avviso Xen; gli altri media sono attribuiti. Non abbiamo testato nulla e non diamo consigli.
Fonti
Avete notato un errore in questo articolo? Segnalatelo · La nostra politica sulle correzioni
