Análisis
El aviso de Xen XSA-523 acredita a Anthropic y Claude dos fallos de grant copy que permiten a una VM invitada leer y escribir la memoria de otros dominios en todas las versiones desde la 4.6
El aviso de Xen XSA-523 acredita a Anthropic y Claude dos fallos grant copy desde la versión 4.6. Sin mitigación conocida; gravedad discutida.
El aviso de Xen XSA-523 (versión 2) se hizo público el 3 de noviembre de 2026, con el título «arbitrary read/write via grant copy». Cubre dos fallos, CVE-2026-102703 y CVE-2026-102704. Según el aviso, una VM invitada maliciosa puede leer y escribir la memoria de otros dominios, incluido Dom0, en todas las versiones desde la 4.6, y no se conoce ninguna mitigación. Acredita a Anthropic, con Claude. Esto no es un consejo de inversión, legal ni de seguridad.
Lo esencial
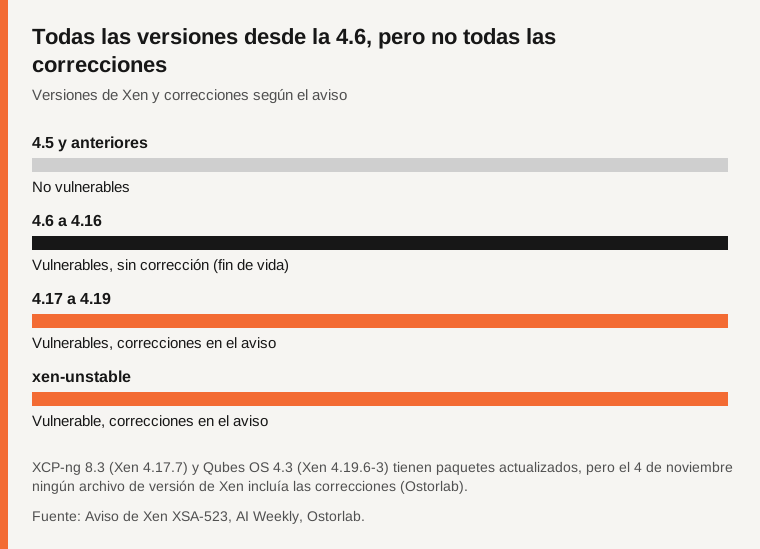
- Alcance: todas las versiones desde la 4.6; la 4.5 y las anteriores no están afectadas. Solo hay correcciones para xen-unstable y de la 4.17 a la 4.19.
- Gravedad: el aviso no la da; varios medios hablan de fallos críticos, mientras circula un CVSS de 4,4 (medio).
- Claude: el aviso acredita a Anthropic con Claude; el método no se ha publicado.
- No establecido: la gravedad real, una explotación pasada, las arquitecturas afectadas.
¿Qué dicen el aviso y los CVE?
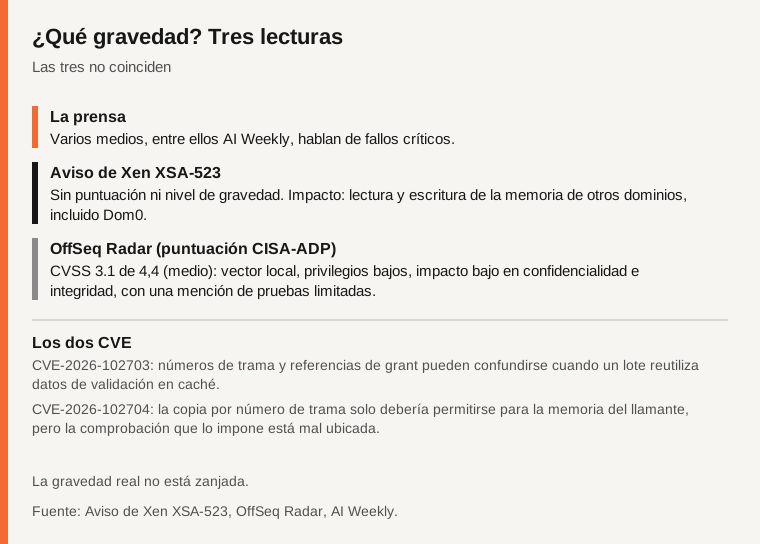
CVE-2026-102703: los números de trama y las referencias de grant pueden confundirse cuando un lote de operaciones Grant Copy reutiliza datos de validación almacenados en caché. CVE-2026-102704: la copia por número de trama solo debería permitirse para la memoria del llamante, pero la comprobación que lo impone está mal ubicada. A grandes rasgos, los lotes suelen referirse a rangos adyacentes de la misma página, así que Xen guarda en caché detalles validados para ir más rápido, y en algunos casos las reglas de revalidación eran incorrectas. Los CVE se reservaron el 29 de septiembre, el aviso se hizo público el 3 de noviembre y las fichas CVE el 4 de noviembre (OffSeq Radar). Aquí no se da ningún detalle de explotación.
¿Quién está afectado y qué corregir?
El aviso no lista arquitecturas ni configuración necesaria. Según Ostorlab, cualquier invitado con una tabla de grants puede emitir las operaciones afectadas, y KVM, Hyper-V y VMware no están afectados porque el código es propio de Xen. Para xen-unstable y la 4.19.x, las correcciones son xsa523-1 y xsa523-2; para la 4.18.x y la 4.17.x, xsa523-4.18-1 y xsa523-4.18-2. Pueden no aplicarse limpiamente al último archivo, por lo que el aviso recomienda pasar primero a la punta de la rama estable. No existe ninguna para la 4.6 a la 4.16, descritas como fuera de soporte por AI Weekly y Ostorlab.
Fuente: Aviso de Xen XSA-523, AI Weekly, Ostorlab.
AI Weekly informa de paquetes para XCP-ng 8.3 (requiere reiniciar el host) y Qubes OS 4.3 (requiere reiniciar dom0), y de una actualización de SUSE. Según Ostorlab, están expuestos los hosts que ejecutan invitados no fiables; el invitado de un cliente cloud no ve el estado de corrección del host, por lo que aconseja pedir a su proveedor su estado XSA-523. El consejo de las fuentes se resume en aplicar las correcciones del proveedor.
¿Qué gravedad tiene?
El aviso no da puntuación CVSS ni nivel de gravedad. Varios medios, entre ellos AI Weekly, hablan de fallos críticos. OffSeq Radar muestra un CVSS 3.1 de 4,4 (medio), asignado por CISA-ADP, con una mención de pruebas limitadas. Esa puntuación parece desajustada respecto al impacto que describe el aviso, así que la gravedad no está zanjada.
Fuente: Aviso de Xen XSA-523, OffSeq Radar, AI Weekly.
OffSeq Radar (5 de noviembre) y Ostorlab (4 de noviembre) no señalan código de explotación público, explotación conocida ni inclusión en el catálogo KEV de la CISA. Ostorlab añade que el acceso entre dominios no deja rastro visible en la VM víctima, y que aplicar la corrección no indica si ya hubo explotación.
¿Qué papel tuvo Claude?
El aviso acredita a Anthropic con Claude, validado por Stephan Lipp (Ada Logics) y comunicado de forma independiente por el equipo CodeAnt AI Security Research. Según AI Weekly, las correcciones llevan la etiqueta Assisted-by: Claude y, en su opinión editorial, sería el primer crédito confirmado de una IA comercial en una divulgación upstream. Anthropic no ha publicado su método (AI Weekly): se ignora si Claude trabajó sin guía o con un humano. Véase también nuestro artículo anterior sobre el pipeline cibernético de OpenAI y los fallos del kernel de Linux.
Decir que Claude encontró dos fallos críticos exige matices: crítico es la palabra de la prensa, el aviso habla de lectura y escritura, un humano validó los hallazgos y las correcciones cubren solo parte de las versiones afectadas.
Lo que no está establecido
La gravedad real; una explotación pasada; las arquitecturas afectadas; la fecha del primer aviso; el estado de corrección en los proveedores cloud; el método y la autonomía de Claude.
Tabla comparativa
| Punto | Lo que dicen las fuentes | Estado |
|---|---|---|
| Impacto | Un invitado puede leer y escribir la memoria de otros dominios | Aviso de Xen |
| Versiones | Todas desde la 4.6; correcciones solo para xen-unstable y de la 4.17 a la 4.19 | Aviso de Xen |
| Mitigación | Ninguna conocida | Aviso de Xen |
| Gravedad | Crítica para varios medios; CVSS 4,4 para OffSeq Radar | Reportado |
| Explotación | Sin código de explotación público ni explotación conocida | Reportado |
| Gravedad real, autonomía de Claude | Ninguna fuente lo zanja | No establecido |
Preguntas frecuentes
¿Encontró Claude los fallos por sí solo?
Se ignora. Un investigador humano los validó; Anthropic no ha publicado su método (AI Weekly).
¿Están corregidas todas las versiones?
No. Las versiones 4.6 a 4.16 son vulnerables y no tienen corrección.
¿Se explotan los fallos?
OffSeq Radar y Ostorlab no señalan explotación conocida, pero el acceso no deja rastro visible en la VM víctima (Ostorlab).
Método y límites
Fuentes a 5 de noviembre de 2026. Los hechos proceden del aviso de Xen; los demás medios se atribuyen. No probamos nada y no damos ningún consejo.
Fuentes
¿Ha detectado un error en este artículo? Comuníquenoslo · Nuestra política de correcciones
