Análise
O aviso do Xen XSA-523 credita à Anthropic e ao Claude duas falhas de grant copy que permitem a uma VM convidada ler e escrever a memória de outros domínios em todas as versões desde a 4.6
O aviso do Xen XSA-523 credita à Anthropic e ao Claude duas falhas grant copy desde a versão 4.6. Sem mitigação conhecida; gravidade discutida.
O aviso do Xen XSA-523 (versão 2) tornou-se público em 3 de novembro de 2026, com o título "arbitrary read/write via grant copy". Ele trata de duas falhas, CVE-2026-102703 e CVE-2026-102704. Segundo o aviso, uma VM convidada maliciosa pode ler e escrever a memória de outros domínios, incluindo o Dom0, em todas as versões a partir da 4.6, e nenhuma mitigação é conhecida. O aviso credita a Anthropic, com o Claude. Isto não é conselho de investimento, jurídico nem de segurança.
O essencial
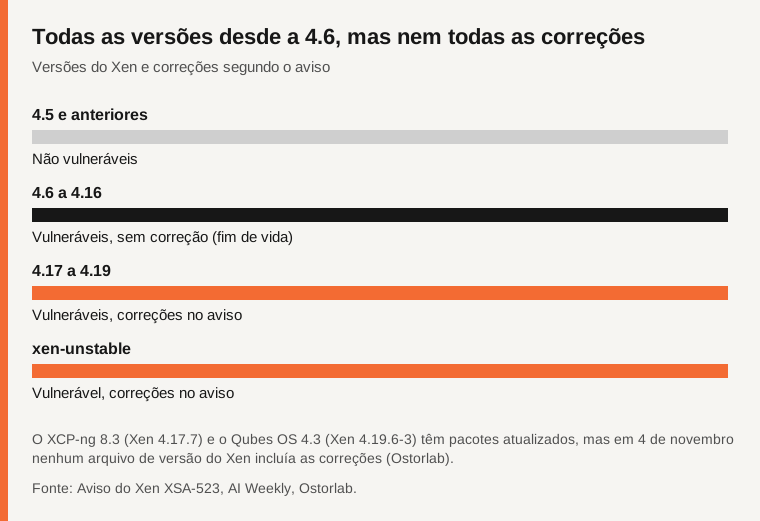
- Escopo: todas as versões a partir da 4.6; a 4.5 e as anteriores não são afetadas. Só há correções para o xen-unstable e da 4.17 à 4.19.
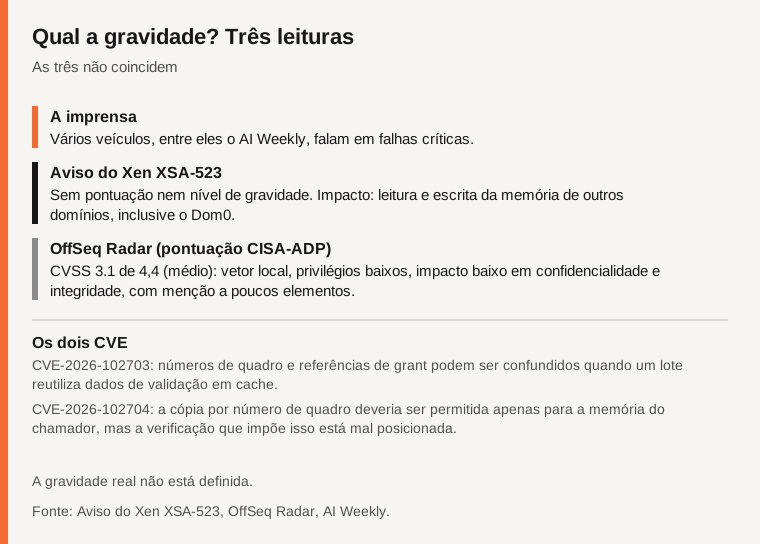
- Gravidade: o aviso não a informa; vários veículos falam em falhas críticas, enquanto circula um CVSS de 4,4 (médio).
- Claude: o aviso credita a Anthropic com o Claude; o método não foi publicado.
- Não estabelecido: a gravidade real, uma exploração passada, as arquiteturas afetadas.
O que dizem o aviso e os CVE?
CVE-2026-102703: números de quadro e referências de grant podem ser confundidos quando um lote de operações Grant Copy reutiliza dados de validação em cache. CVE-2026-102704: a cópia por número de quadro deveria ser permitida apenas para a memória do chamador, mas a verificação que impõe isso está mal posicionada. Em linhas gerais, os lotes costumam tratar de intervalos adjacentes da mesma página, então o Xen guarda em cache detalhes já validados para ganhar velocidade, e em alguns casos as regras de revalidação estavam incorretas. Os CVE foram reservados em 29 de setembro, o aviso tornou-se público em 3 de novembro e os registros CVE em 4 de novembro (OffSeq Radar). Nenhum detalhe de exploração é dado aqui.
Quem é afetado e o que corrigir?
O aviso não lista arquiteturas nem configuração necessária. Segundo a Ostorlab, qualquer convidado com uma tabela de grants pode emitir as operações em questão, e KVM, Hyper-V e VMware não são afetados porque o código é específico do Xen. Para o xen-unstable e a 4.19.x, as correções são xsa523-1 e xsa523-2; para a 4.18.x e a 4.17.x, xsa523-4.18-1 e xsa523-4.18-2. Elas podem não se aplicar limpamente ao arquivo mais recente; o aviso recomenda, por isso, passar primeiro à ponta do ramo estável. Não existe nenhuma para a 4.6 a 4.16, descritas como em fim de vida pelo AI Weekly e pela Ostorlab.
Fonte: Aviso do Xen XSA-523, AI Weekly, Ostorlab.
O AI Weekly relata pacotes para o XCP-ng 8.3 (reinício do host necessário) e o Qubes OS 4.3 (reinício do dom0 necessário), além de uma atualização da SUSE. Segundo a Ostorlab, estão expostos os hosts que executam convidados não confiáveis; o convidado de um cliente de nuvem não vê o estado de correção do host, por isso ela aconselha pedir ao provedor seu estado XSA-523. O conselho das fontes resume-se a aplicar as correções do fornecedor.
Qual a gravidade?
O aviso não traz pontuação CVSS nem nível de gravidade. Vários veículos, entre eles o AI Weekly, falam em falhas críticas. O OffSeq Radar mostra um CVSS 3.1 de 4,4 (médio), atribuído pela CISA-ADP, com menção a poucos elementos. A pontuação parece destoar do impacto descrito pelo aviso, então a gravidade não está definida.
Fonte: Aviso do Xen XSA-523, OffSeq Radar, AI Weekly.
O OffSeq Radar (5 de novembro) e a Ostorlab (4 de novembro) não relatam código de exploração público, exploração conhecida nem presença no catálogo KEV da CISA. A Ostorlab acrescenta que o acesso entre domínios não deixa rastro visível na VM vítima, e que aplicar a correção não indica se já houve exploração.
Qual foi o papel do Claude?
O aviso credita a Anthropic com o Claude, validado por Stephan Lipp (Ada Logics) e relatado de forma independente pela equipe CodeAnt AI Security Research. Segundo o AI Weekly, as correções levam a marca Assisted-by: Claude e, na sua leitura editorial, seria o primeiro crédito confirmado de uma IA comercial em uma divulgação upstream. A Anthropic não publicou seu método (AI Weekly): não se sabe se o Claude trabalhou sem orientação ou com um humano. Veja também nosso artigo anterior sobre o pipeline cibernético da OpenAI e as falhas do kernel do Linux.
Dizer que o Claude encontrou duas falhas críticas exige, portanto, nuances: crítico é a palavra da imprensa, o aviso fala em leitura e escrita, um humano validou as descobertas e as correções cobrem apenas parte das versões afetadas.
O que não está estabelecido?
A gravidade real; uma exploração passada; as arquiteturas afetadas; a data do primeiro relato; o estado das correções nos provedores de nuvem; o método e a autonomia do Claude.
Tabela comparativa
| Ponto | O que dizem as fontes | Situação |
|---|---|---|
| Impacto | Um convidado pode ler e escrever a memória de outros domínios | Aviso do Xen |
| Versões | Todas a partir da 4.6; correções só para o xen-unstable e da 4.17 à 4.19 | Aviso do Xen |
| Mitigação | Nenhuma conhecida | Aviso do Xen |
| Gravidade | Crítica para vários veículos; CVSS 4,4 para o OffSeq Radar | Reportado |
| Exploração | Sem código de exploração público nem exploração conhecida | Reportado |
| Gravidade real, autonomia do Claude | Nenhuma fonte as esclarece | Não estabelecido |
Perguntas frequentes
O Claude encontrou as falhas sozinho?
Não se sabe. Um pesquisador humano as validou; a Anthropic não publicou seu método (AI Weekly).
Todas as versões estão corrigidas?
Não. As versões 4.6 a 4.16 são vulneráveis e não têm correção.
As falhas estão sendo exploradas?
OffSeq Radar e Ostorlab não relatam exploração conhecida, mas o acesso não deixa rastro visível na VM vítima (Ostorlab).
Método e limites
Fontes em 5 de novembro de 2026. Os fatos vêm do aviso do Xen; os demais veículos são atribuídos. Não testamos nada e não damos conselhos.
Fontes
Encontrou um erro neste artigo? Avise-nos · Nossa política de correções
