Analyse
Xen-Hinweis XSA-523 nennt Anthropic und Claude als Entdecker zweier Grant-Copy-Lücken, mit denen eine Gast-VM Speicher anderer Domänen lesen und schreiben kann, in allen Versionen seit 4.6
Der Xen-Hinweis XSA-523 nennt Anthropic und Claude für zwei Grant-Copy-Lücken in allen Versionen seit 4.6. Keine Abhilfe bekannt, Schweregrad umstritten.
Der Xen-Hinweis XSA-523 (Version 2) wurde am 3. November 2026 veröffentlicht, mit dem Titel „arbitrary read/write via grant copy“. Er betrifft zwei Lücken, CVE-2026-102703 und CVE-2026-102704. Laut Hinweis kann eine bösartige Gast-VM den Speicher anderer Domänen, auch von Dom0, lesen und schreiben, in allen Versionen ab 4.6; eine Abhilfe ist nicht bekannt. Der Hinweis nennt Anthropic mit Claude. Dies ist weder Anlage-, Rechts- noch Sicherheitsberatung.
Das Wesentliche
- Umfang: alle Versionen ab 4.6; 4.5 und älter sind nicht betroffen. Korrekturen gibt es nur für xen-unstable und 4.17 bis 4.19.
- Schweregrad: Der Hinweis nennt keinen; mehrere Medien sprechen von kritischen Lücken, während ein CVSS von 4,4 (mittel) kursiert.
- Claude: Der Hinweis nennt Anthropic mit Claude; die Methode ist nicht veröffentlicht.
- Nicht belegt: der tatsächliche Schweregrad, eine frühere Ausnutzung, die betroffenen Architekturen.
Was sagen der Hinweis und die CVE?
CVE-2026-102703: Frame-Nummern und Grant-Referenzen können verwechselt werden, wenn ein Stapel von Grant-Copy-Operationen zwischengespeicherte Validierungsdaten wiederverwendet. CVE-2026-102704: Das Kopieren per Frame-Nummer sollte nur für den Speicher des Aufrufers erlaubt sein, doch die Prüfung dafür sitzt an der falschen Stelle. Grob gesagt zielen Stapel oft auf benachbarte Bereiche derselben Seite, weshalb Xen geprüfte Details zwischenspeichert, um schneller zu sein; in manchen Fällen waren die Regeln zur erneuten Prüfung falsch. Die CVE wurden am 29. September reserviert, der Hinweis wurde am 3. November öffentlich und die CVE-Einträge am 4. November (OffSeq Radar). Details zur Ausnutzung werden hier nicht genannt.
Wer ist betroffen und was ist zu korrigieren?
Der Hinweis nennt weder Architekturen noch erforderliche Konfigurationen. Laut Ostorlab kann jeder Gast mit einer Grant-Tabelle die betroffenen Operationen auslösen; KVM, Hyper-V und VMware sind nicht betroffen, da der Code Xen-spezifisch ist. Für xen-unstable und 4.19.x lauten die Korrekturen xsa523-1 und xsa523-2, für 4.18.x und 4.17.x xsa523-4.18-1 und xsa523-4.18-2. Sie lassen sich eventuell nicht sauber auf das neueste Archiv anwenden; der Hinweis empfiehlt daher, zuerst auf die Spitze des stabilen Zweigs zu wechseln. Für 4.6 bis 4.16, laut AI Weekly und Ostorlab am Lebensende, gibt es keine.
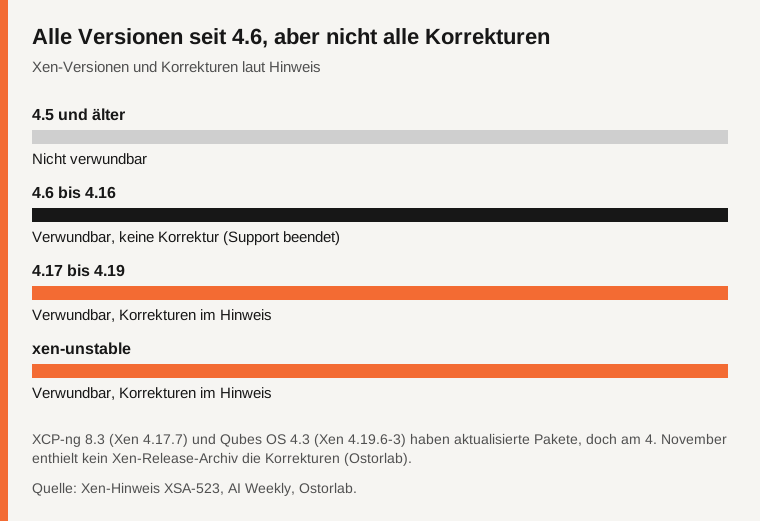
Quelle: Xen-Hinweis XSA-523, AI Weekly, Ostorlab.
AI Weekly meldet Pakete für XCP-ng 8.3 (Neustart des Hosts nötig) und Qubes OS 4.3 (Neustart von dom0 nötig) sowie ein SUSE-Update. Laut Ostorlab sind Hosts mit nicht vertrauenswürdigen Gästen gefährdet; der Gast eines Cloud-Kunden sieht den Patch-Stand des Hosts nicht, weshalb Ostorlab rät, den XSA-523-Stand beim Anbieter zu erfragen. Der Rat der Quellen läuft darauf hinaus, die Korrekturen des Anbieters einzuspielen.
Wie schwer wiegen die Lücken?
Der Hinweis nennt weder einen CVSS-Wert noch einen Schweregrad. Mehrere Medien, darunter AI Weekly, sprechen von kritischen Lücken. OffSeq Radar zeigt einen CVSS-3.1-Wert von 4,4 (mittel), vergeben von CISA-ADP, mit dem Vermerk begrenzter Anhaltspunkte. Der Wert wirkt unstimmig zur im Hinweis beschriebenen Auswirkung, der Schweregrad ist daher nicht geklärt.
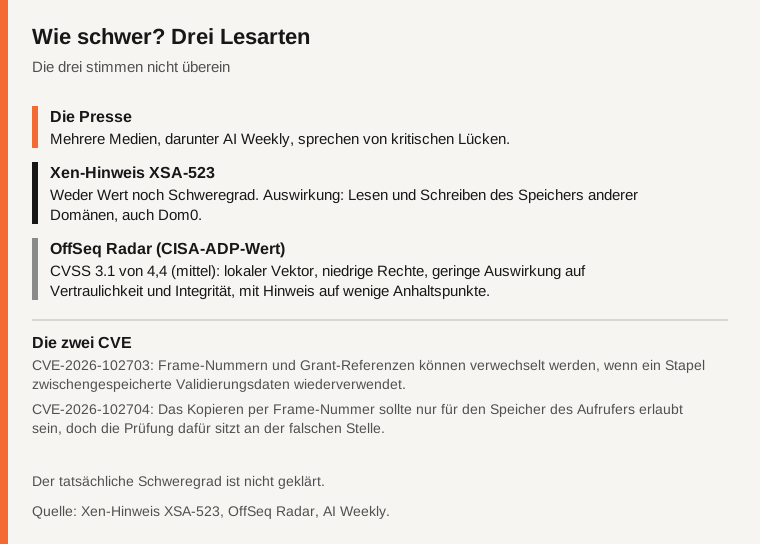
Quelle: Xen-Hinweis XSA-523, OffSeq Radar, AI Weekly.
OffSeq Radar (5. November) und Ostorlab (4. November) melden weder öffentlichen Exploit-Code noch bekannte Ausnutzung noch einen Eintrag im KEV-Katalog der CISA. Ostorlab ergänzt, dass der domänenübergreifende Zugriff in der Opfer-VM keine sichtbare Spur hinterlässt und dass ein Patch nicht zeigt, ob bereits ausgenutzt wurde.
Welche Rolle spielte Claude?
Der Hinweis nennt Anthropic mit Claude als Entdecker, bestätigt von Stephan Lipp (Ada Logics) und unabhängig gemeldet vom CodeAnt AI Security Research Team. Laut AI Weekly tragen die Korrekturen den Vermerk Assisted-by: Claude; in ihrer redaktionellen Sicht wäre es die erste bestätigte Nennung einer kommerziellen KI bei einer Upstream-Offenlegung. Anthropic hat seine Methode nicht veröffentlicht (AI Weekly): Ob Claude ohne Anleitung oder mit einem Menschen arbeitete, ist unbekannt. Siehe auch unseren früheren Artikel zur Cyber-Pipeline von OpenAI und den Linux-Kernel-Lücken.
Zu sagen, Claude habe zwei kritische Lücken gefunden, braucht daher Differenzierung: kritisch ist das Wort der Presse, der Hinweis spricht von Lesen und Schreiben, ein Mensch hat die Funde bestätigt, und die Korrekturen decken nur einen Teil der betroffenen Versionen ab.
Was ist nicht belegt?
Der tatsächliche Schweregrad; eine frühere Ausnutzung; die betroffenen Architekturen; das Datum der ersten Meldung; der Patch-Stand bei Cloud-Anbietern; Methode und Autonomie von Claude.
Vergleichstabelle
| Punkt | Was die Quellen sagen | Status |
|---|---|---|
| Auswirkung | Ein Gast kann den Speicher anderer Domänen lesen und schreiben | Xen-Hinweis |
| Versionen | Alle ab 4.6; Korrekturen nur für xen-unstable und 4.17 bis 4.19 | Xen-Hinweis |
| Abhilfe | Keine bekannt | Xen-Hinweis |
| Schweregrad | Kritisch laut mehreren Medien; CVSS 4,4 laut OffSeq Radar | Berichtet |
| Ausnutzung | Kein öffentlicher Exploit-Code, keine bekannte Ausnutzung | Berichtet |
| Tatsächlicher Schweregrad, Autonomie von Claude | Keine Quelle klärt sie | Nicht belegt |
Häufige Fragen
Hat Claude die Lücken allein gefunden?
Unbekannt. Ein menschlicher Forscher hat sie bestätigt; Anthropic hat seine Methode nicht veröffentlicht (AI Weekly).
Sind alle Versionen korrigiert?
Nein. Die Versionen 4.6 bis 4.16 sind verwundbar und ohne Korrektur.
Werden die Lücken ausgenutzt?
OffSeq Radar und Ostorlab melden keine bekannte Ausnutzung, doch der Zugriff hinterlässt in der Opfer-VM keine sichtbare Spur (Ostorlab).
Methode und Grenzen
Quellen, Stand 5. November 2026. Die Fakten stammen aus dem Xen-Hinweis; die übrigen Medien sind zugeordnet. Wir haben nichts getestet und geben keine Beratung.
Quellen
Einen Fehler in diesem Artikel entdeckt? Melden Sie ihn · Unsere Korrekturrichtlinie
