Segurança
Binance sofre o maior hack de cripto já registrado: ainda é possível confiar nas exchanges?
A Binance confirmou um incidente de segurança em 29/10/2026. Estimativas apontam roubo de cerca de US$ 6,3 bi. Causa e autoria não confirmadas.
Em 29 de outubro de 2026, a Binance confirmou um incidente de segurança depois que usuários relataram fundos saindo de suas carteiras. Em 30 de outubro de 2026, as estimativas do roubo giram em torno de US$ 6,3 bilhões, o que o tornaria o maior roubo de cripto já registrado, cerca de quatro vezes o hack da Bybit de fevereiro de 2025. A Binance diz que cobrirá as perdas. A causa raiz não foi publicada e nenhuma autoridade nomeou oficialmente os atacantes.
O essencial
- Valor: cerca de US$ 6,3 bilhões segundo a TRM Labs e a própria estimativa da Binance, conforme a CoinDesk. Outras contagens vão de cerca de US$ 5,3 bilhões a US$ 5,9 bilhões. Todas são preliminares.
- Causa e autoria: a avaliação preliminar da Binance aponta para o notebook comprometido de um engenheiro de DevOps. A TRM Labs atribui o roubo, com alta confiança, a um grupo norte-coreano. Nem a Binance nem qualquer autoridade confirmou isso para este incidente.
- Congelamentos: emissores de stablecoins e outros congelaram cerca de US$ 2,5 a US$ 3 bilhões. Congelar não é recuperar.
- Confiança: o caso mostra que o ponto fraco é a hot wallet e o sistema de assinatura, não apenas o valor das reservas. Não é um veredicto sobre todas as exchanges.
São números do meio do dia 30 de outubro. A investigação está em andamento, e os valores divergem conforme a fonte e podem mudar em questão de horas. Separamos o que é confirmado (dados on-chain, declarações públicas de executivos), o que é avaliado (análises da TRM Labs, Blockaid, ZachXBT) e o que não foi publicado (a causa raiz oficial e qualquer atribuição oficial).
O que aconteceu na Binance?
A Binance confirmou um "incidente de segurança" em 29 de outubro depois que usuários sinalizaram fundos saindo de suas carteiras, segundo o TechCrunch. A exchange suspendeu depósitos e saques em várias redes "por precaução", disse o porta-voz Ross O'Leary. Nenhuma retomada havia sido informada até o fechamento deste texto, em 30 de outubro.
O gráfico abaixo situa no tempo (UTC) os principais eventos on-chain de 29 de outubro, conforme observados pela TRM Labs.
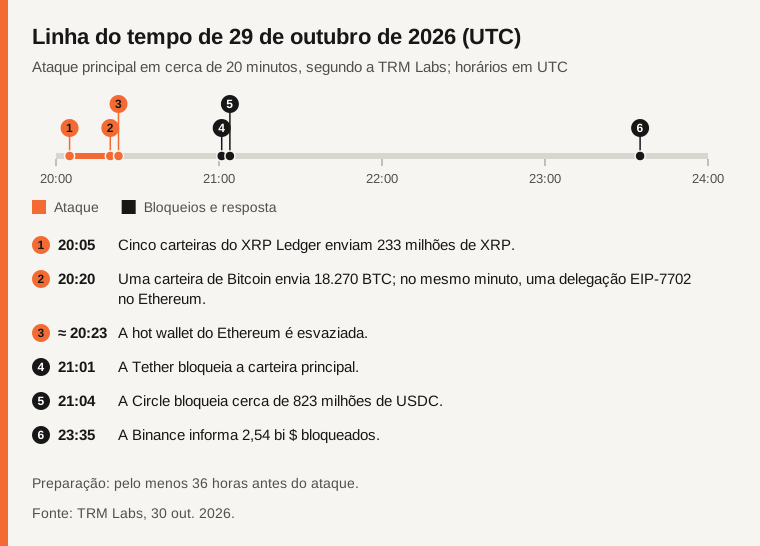
Fonte: TRM Labs, observações on-chain (avaliado), verificado em 30-10-2026.
Segundo a TRM, a preparação começou pelo menos 36 horas antes, com uma carteira de operador financiada via Tornado Cash na manhã de 28 de outubro. Em 29 de outubro, o XRP saiu primeiro, depois a hot wallet de Bitcoin, às 20:20, junto com uma transação de delegação EIP-7702 (50 autorizações). Por volta das 20:23, a hot wallet de Ethereum foi esvaziada, incluindo 1,615 bilhão de USDT, e novos esvaziamentos continuaram até as 23:56.
Os mercados reagiram no mesmo dia. A CoinDesk informa bitcoin em queda de 4,8%, ether em queda de 5,7%, BNB em queda de 8% e AAVE em queda de 11%, com cerca de US$ 1,4 bilhão em liquidações em 24 horas. Parte disso é anterior ao incidente, já que o bitcoin já estava em queda. Isto é uma descrição, não uma previsão.
Quanto foi roubado, e em quais blockchains?
A TRM Labs contabiliza cerca de US$ 6,36 bilhões aos preços de cada transferência, ou cerca de US$ 6,23 bilhões aos preços atuais. A estimativa da própria Binance é de cerca de US$ 6,3 bilhões (CoinDesk). O gráfico mostra a divisão da TRM entre dez blockchains.
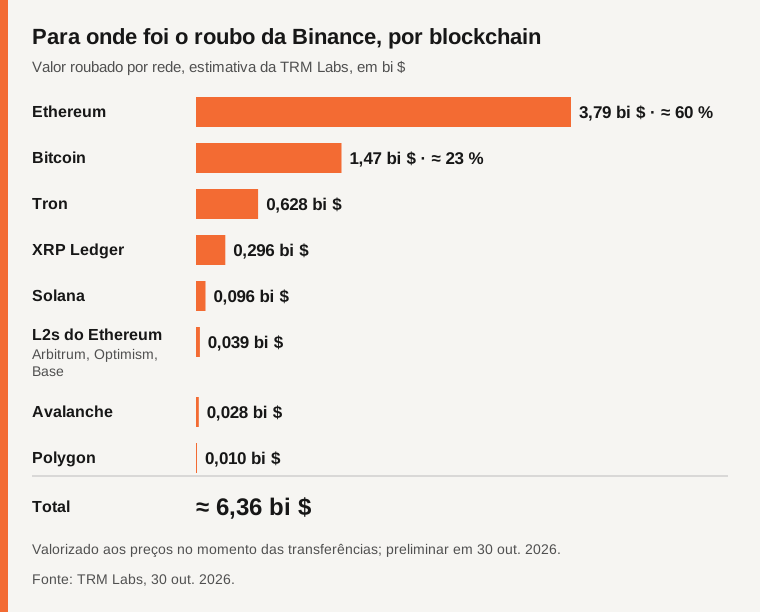
Fonte: TRM Labs (avaliado), verificado em 30-10-2026. Soma cerca de US$ 6,36 bilhões.
O Ethereum responde por cerca de US$ 3,79 bilhões e o Bitcoin por 18.270 BTC, cerca de US$ 1,47 bilhão. Eram hot wallets, que ficam conectadas à internet (TechCrunch).
Por que as estimativas diferem? Métodos e datas diferem. A Chainalysis calcula o roubo em cerca de US$ 5,9 bilhões no momento do roubo (CoinDesk). Uma contagem on-chain acumulada chega a cerca de US$ 5,57 bilhões entre Ethereum, Bitcoin e Tron, e a Glassnode fala em cerca de US$ 5,3 bilhões (Bitcoin.com News). A Arkham viu carteiras ligadas ao atacante com mais de US$ 5,7 bilhões em determinado momento. Números mais antigos ou mais baixos às vezes incluem transferências não relacionadas. Para dar escala, dados da DefiLlama citados pela CoinDesk situavam os ativos da Binance perto de US$ 144 bilhões, de modo que o roubo equivale a cerca de 4% deles.
O que está congelado e o que está perdido?
Vários emissores agiram rapidamente. Segundo seus executivos, a Tether congelou mais de US$ 1,57 bilhão em USDT (CEO Paolo Ardoino) e a Circle mais de US$ 800 milhões em USDC (CEO Jeremy Allaire). A TRM contabiliza cerca de US$ 1,77 bilhão e US$ 825 milhões on-chain. A co-CEO da Binance, Yi He, anunciou cerca de US$ 200 milhões na Ripple, mas a TRM confirma apenas 40,5 milhões de RLUSD on-chain. A World Liberty Financial congelou cerca de US$ 27,8 milhões em USD1 e o Conselho de Segurança da Arbitrum cerca de US$ 30 milhões. A Aave congelou temporariamente seus mercados V3 na Ethereum por precaução; seus contratos não foram atingidos.
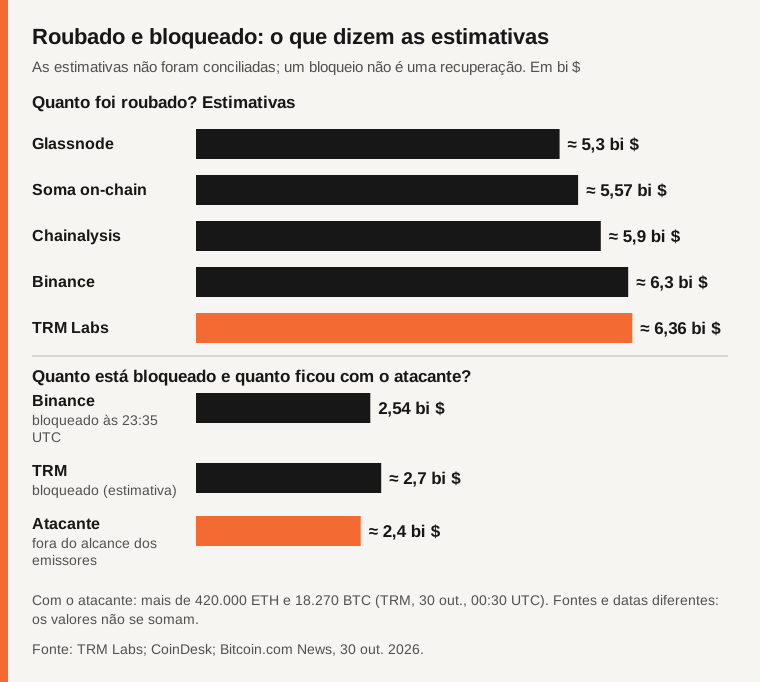
Fonte: declarações de executivos via CoinDesk, TRM Labs, verificado em 30-10-2026.
A Binance informou um total congelado verificado de US$ 2,54 bilhões às 23:35 UTC, depois cerca de US$ 3 bilhões (CoinDesk). A TRM soma cerca de US$ 2,7 bilhões. Os totais não estão conciliados. Um congelamento bloqueia os fundos no emissor; não os devolve aos usuários.
O que resta com o atacante? A TRM contou mais de 420.000 ETH e 18.270 BTC, cerca de US$ 2,4 bilhões, fora do alcance dos emissores de stablecoins (00:30 UTC de 30 de outubro). A TRM também viu lavagem inicial, como cerca de 325 milhões de USDT vendidos pela UniswapX por cerca de 122.300 ETH, com deságio de mais de 10%, e avalia que pontes, serviços de swap e corretores OTC são provavelmente os próximos.
Como o ataque foi possível?
Existem duas versões, e nenhuma é definitiva.
Binance (preliminar, declarada). A investigação "sugere que o incidente pode envolver o notebook comprometido de um engenheiro de DevOps", o que teria dado acesso a um contêiner de serviço e permitido o envio de saques não autorizados. A Binance diz que não há "nenhuma evidência de vazamento de chave privada de carteira" e promete um post-mortem quando os fatos forem verificados (CoinDesk).
TRM Labs (avaliado). A causa mais provável é que o atacante conseguiu que o sistema de assinatura das hot wallets da Binance assinasse transações em várias redes. Na Ethereum, foi usado o EIP-7702, que permite a uma conta executar temporariamente o código de um contrato, para executar um contrato de esvaziamento (sweeper), com 50 autorizações pré-assinadas em nonces consecutivos. Nas outras nove redes, houve transferências assinadas comuns. A Blockaid apontou primeiro um comprometimento da infraestrutura de assinatura e disse que não acredita que uma chave tenha vazado.
Em termos simples, uma hot wallet mantém fundos online para atender saques rapidamente, por isso precisa assinar automaticamente; uma cold wallet mantém os fundos offline. O mecanismo acima é a avaliação preliminar da Binance ou uma análise externa. A causa raiz oficial não foi publicada.
Quem está por trás?
A TRM Labs atribui o roubo, com alta confiança, ao TraderTraitor, um grupo norte-coreano, o mesmo que o FBI nomeou no caso Bybit. O ZachXBT chama o Lazarus de "provável". A Blockaid diz que as táticas são compatíveis. Isso é avaliado. Nem a Binance nem as autoridades confirmaram uma atribuição para este incidente nesta etapa. Trate "Coreia do Norte" como uma hipótese de analistas, não como uma conclusão.
É o maior hack da história?
Pelos números disponíveis, sim em termos nominais: TRM e CoinDesk o descrevem como o maior roubo de cripto já registrado. O gráfico usa os valores na época de cada roubo.
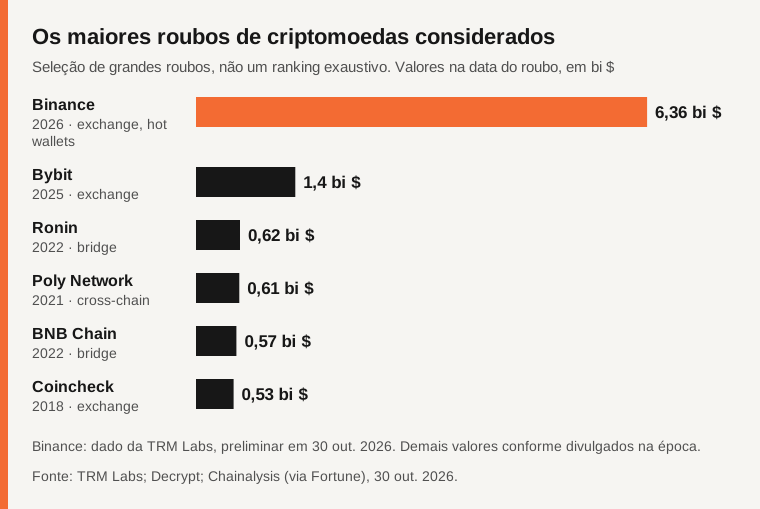
Fonte: Decrypt, Fortune (Chainalysis), TRM Labs, The Hacker News, verificado em 30-10-2026.
A Bybit, em fevereiro de 2025, perdeu cerca de US$ 1,4 bilhão (Decrypt; Chainalysis via Fortune), ou US$ 1,5 bilhão pela contagem da TRM, de uma cold wallet; o FBI atribuiu o caso à Coreia do Norte. A Ronin (uma ponte, 2022) perdeu cerca de US$ 622 milhões na divulgação e a Poly Network (2021) cerca de US$ 611 milhões, quase tudo devolvido. A Coincheck (Japão, 2018) perdeu cerca de US$ 530 milhões e reembolsou cerca de US$ 400 milhões aos usuários. A própria Binance perdeu cerca de US$ 40 milhões em maio de 2019.
As comparações têm limites: os valores são precificados no momento do roubo, um ataque a uma ponte difere de um roubo a uma hot wallet de exchange, e as fontes divergem em alguns números históricos (a Decrypt também cita US$ 552 milhões para a Ronin).
Os usuários serão reembolsados?
A co-CEO da Binance, Yi He, disse "a Binance cobrirá todas as perdas do hack" e "os fundos dos usuários estão seguros", e que a empresa trabalha com as autoridades policiais. O fundador Changpeng Zhao, que não é mais executivo, mas é o principal acionista, escreveu "It does look like a hack on Binance" e espera que os fundos dos usuários sejam "totalmente cobertos". A Binance diz que cobrirá as perdas com o fundo SAFU e com recursos da empresa.
O SAFU é de cerca de US$ 1 bilhão em bitcoin segundo a CoinDesk, muito abaixo de US$ 6,3 bilhões. A cobertura depende, portanto, do balanço da Binance, não apenas do SAFU. Nesta data, é uma promessa que ninguém pode verificar. Há precedentes: em 2019, o SAFU reembolsou os usuários depois que os saques foram suspensos por cerca de uma semana (The Hacker News), e a Coincheck reembolsou cerca de US$ 400 milhões em 2018. Ambos com valores muito menores.
A Binance também alertou sobre golpes que usam links e mensagens não oficiais.
Ainda é possível confiar nas exchanges de cripto?
Não há veredicto absoluto, e isto não é aconselhamento financeiro. Uma exchange guarda seus ativos, então você assume risco de contraparte: depende da segurança dela, da contabilidade dela e da capacidade de pagar.
A prova de reservas é um retrato do momento, muitas vezes construído com árvores de Merkle ou provas de conhecimento zero. Ela mostra ativos cobrindo saldos em uma data. Não mostra que as hot wallets são seguras nem que as obrigações estão completas, e não é uma auditoria completa. Este incidente atingiu hot wallets e sistemas de assinatura, que um retrato das reservas não testa.
O contexto mais amplo importa. A Chainalysis informa que mais de US$ 3,4 bilhões foram roubados em 2025, com a Coreia do Norte responsável por cerca de 59% (cerca de US$ 2 bilhões, um recorde). Três hacks representaram mais de dois terços do total. Os métodos incluíram infiltração de profissionais de TI e engenharia social. A autocustódia tem seus próprios riscos: 158.000 comprometimentos de carteiras pessoais em 2025, cerca de três vezes o de 2022. As contrapartes também reagiram: a Wintermute diz que sua exposição à Binance é inferior a 20% do seu patrimônio e a GSR, inferior a 5%. No mesmo dia, a Polymarket suspendeu brevemente os saques depois que um provedor terceirizado (DebugBear) foi comprometido, com cerca de US$ 2 milhões de fundos de usuários afetados; nenhum vínculo com a Binance foi estabelecido (TechCrunch).
Critérios a verificar, seja qual for a plataforma:
- Ela publica prova de reservas e diz o que a prova cobre e o que omite?
- Quanto é mantido em hot wallets versus cold wallets, e quem pode autorizar uma assinatura?
- Ela tem um fundo de seguro ou de compensação, e o tamanho dele é divulgado?
- Como se comunicou em incidentes passados e publicou um post-mortem?
Higiene de segurança:
- Mantenha em uma exchange apenas o que você negocia.
- Ative a lista de endereços de saque permitidos.
- Defina um código antiphishing.
- Use uma chave de segurança ou passkey em vez de SMS.
- Desconfie de qualquer mensagem que ofereça "recuperação de fundos"; golpes seguem incidentes como este.
Tabela comparativa
| Critério | Binance 2026 | Bybit 2025 | Binance 2019 |
|---|---|---|---|
| Valor | Cerca de US$ 6,3 bi (estimativas de US$ 5,3 bi a US$ 6,36 bi) | Cerca de US$ 1,4 bi (Decrypt, Chainalysis); US$ 1,5 bi (TRM) | Cerca de US$ 40 mi (cerca de 7.000 BTC) |
| Tipo de carteira atingida | Hot wallets | Cold wallet | Hot wallet |
| Causa apontada | Notebook de DevOps comprometido (Binance, preliminar); assinaturas pré-assinadas pelo sistema de assinatura (TRM, avaliado) | Não especificada aqui | Phishing e vírus, segundo a Binance |
| Atribuição | TraderTraitor, Coreia do Norte (TRM, avaliado); não confirmada | Atribuída à Coreia do Norte pelo FBI | Não especificada aqui |
| Reembolso | Cobertura prometida, ainda não verificável | Não especificado aqui | SAFU; saques suspensos por cerca de uma semana |
Perguntas frequentes
Os fundos dos usuários da Binance estão seguros?
A Binance diz que os fundos dos usuários estão seguros e que cobrirá todas as perdas do hack. Nesta data, essa promessa não pode ser verificada de forma independente, e os saques continuavam suspensos quando escrevemos isto.
Quanto foi roubado?
Cerca de US$ 6,3 bilhões segundo a TRM Labs e a própria estimativa da Binance; a Chainalysis fala em cerca de US$ 5,9 bilhões e outras contagens on-chain são menores. Todos os números são preliminares e medidos de formas diferentes.
Quem está por trás do hack?
A TRM Labs o atribui, com alta confiança, ao grupo norte-coreano TraderTraitor, e o ZachXBT cita o Lazarus. Nem a Binance nem as autoridades confirmaram para este incidente.
Você deve retirar suas criptomoedas da Binance?
É uma decisão pessoal e não um conselho nosso. Os saques estavam suspensos no momento em que escrevemos, então verifique os critérios acima e os comunicados oficiais da Binance antes de agir.
Método e limites
Este artigo se baseia em relatórios públicos (principalmente TRM Labs, TechCrunch e CoinDesk) e em declarações de executivos até o meio do dia 30 de outubro de 2026. As observações on-chain são rotuladas como avaliadas porque vêm de empresas de análise terceirizadas. Os valores dependem do momento e do método de precificação; os totais não estão conciliados entre as fontes. Nada aqui é conselho de investimento nem previsão de preços. Revisaremos este artigo se a Binance publicar seu post-mortem ou se uma autoridade nomear os atacantes.
Fontes
- TechCrunch: Binance pauses withdrawals as hackers are suspected of stealing billions in crypto (verificado em 30-10-2026)
- TRM Labs: North Korea steals $6.36 billion from Binance in the largest hack in history (verificado em 30-10-2026)
- CoinDesk: Potential multi-billion Binance hack hitting crypto markets (verificado em 30-10-2026)
- CoinDesk: live updates (verificado em 30-10-2026)
- Bitcoin.com News: Inside the $5.8B Binance hack, what's confirmed and what isn't (verificado em 30-10-2026)
- Blockaid: Binance hack analysis (verificado em 30-10-2026)
- Decrypt: Biggest crypto hacks of all time (verificado em 30-10-2026)
- Fortune: North Korea stole a record amount of crypto (Chainalysis) (verificado em 30-10-2026)
- The Hacker News: Binance cryptocurrency hacked (2019) (verificado em 30-10-2026)
Encontrou um erro neste artigo? Avise-nos · Nossa política de correções
